Probablement tout le monde a entendu parler du RGPD, et de nombreuses entreprises ont déjà mis à jour leur présence en ligne pour se conformer aux nouvelles règles. Mais si vous n’êtes toujours pas familier avec cette innovation, Redwerk clarifiera ce qui se passe.
RGPD signifie Règlement Général sur la Protection des Données, entré en vigueur le 25 mai 2018 et visant la protection du traitement des données personnelles de tous les citoyens européens.
Les nouvelles règles permettent aux résidents de l’UE de contrôler la transmission des données personnelles identifiables (PII) (nom, adresse e-mail, localisation et autres informations permettant d’identifier une personne) aux entreprises qui les collectent et les stockent à leurs propres fins. Le RGPD exige la confirmation de l’utilisateur concernant le traitement de ses informations personnelles sous forme d’accord ou d’actions explicites. De plus, chaque personne a désormais le droit de savoir si ses informations sont transmises à des tiers et peut demander à modifier ou supprimer toutes les données.
Conformément aux nouvelles lois, toutes les entreprises européennes ainsi que les organisations étrangères qui font des affaires avec l’UE doivent se conformer au RGPD. En cas de non-conformité avec les règles ou d’autres infractions liées aux données personnelles, les entreprises devront payer d’énormes amendes pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel.
Redwerk, en tant que société d’externalisation de développement logiciel, travaille avec des clients du monde entier. Et environ la moitié d’entre eux proviennent de pays de l’UE tels que l’Allemagne, les Pays-Bas, la Belgique, etc., nous devons donc nous plonger dans le RGPD. Nous avons soigneusement étudié la documentation officielle, les rapports, les articles sur ce sujet brûlant, et nous sommes arrêtés sur 6 actions indispensables pour être conformes au RGPD pour les entreprises et agences comme la nôtre, et cela s’est avéré pas si douloureux que ça !
Politique de confidentialité
Tout d’abord, les entreprises doivent réviser leurs méthodes de collecte et de traitement des données. Conformément aux nouvelles règles, chaque entreprise qui traite des informations personnelles identifiables (PII) et non-PII doit décrire de manière claire et précise comment elle collecte, traite et stocke les données. Nous avons donc commencé par vérifier minutieusement toutes les façons dont nous recevons des données et mis à jour les passages correspondants dans notre Politique de confidentialité. Nous avons également ajouté des informations sur la manière dont les utilisateurs peuvent contrôler la collecte de données, quels droits ils ont et à qui s’adresser en cas de problème.
Vous devriez prendre ces changements au sérieux. Cela semble facile, mais vous devez savoir ce qu’il advient de toutes les données que vous collectez sur votre site Web. La Politique de confidentialité est la première chose que vos visiteurs rencontrent, et elle doit fournir des informations véridiques et compréhensibles, ainsi que tous les contacts nécessaires.
Cookies
Rejoignez le côté RGPD, nous avons *encore* des cookies !
Les cookies peuvent révéler beaucoup d’informations sur une identité. Les mots de passe et les identifiants de connexion sont également stockés dans des cookies, ils sont donc considérés comme des informations personnelles qui doivent être protégées. Le RGPD oblige toutes les entreprises à indiquer quelles informations peuvent être collectées via les cookies, quels services ont accès aux données et comment ils les utilisent.
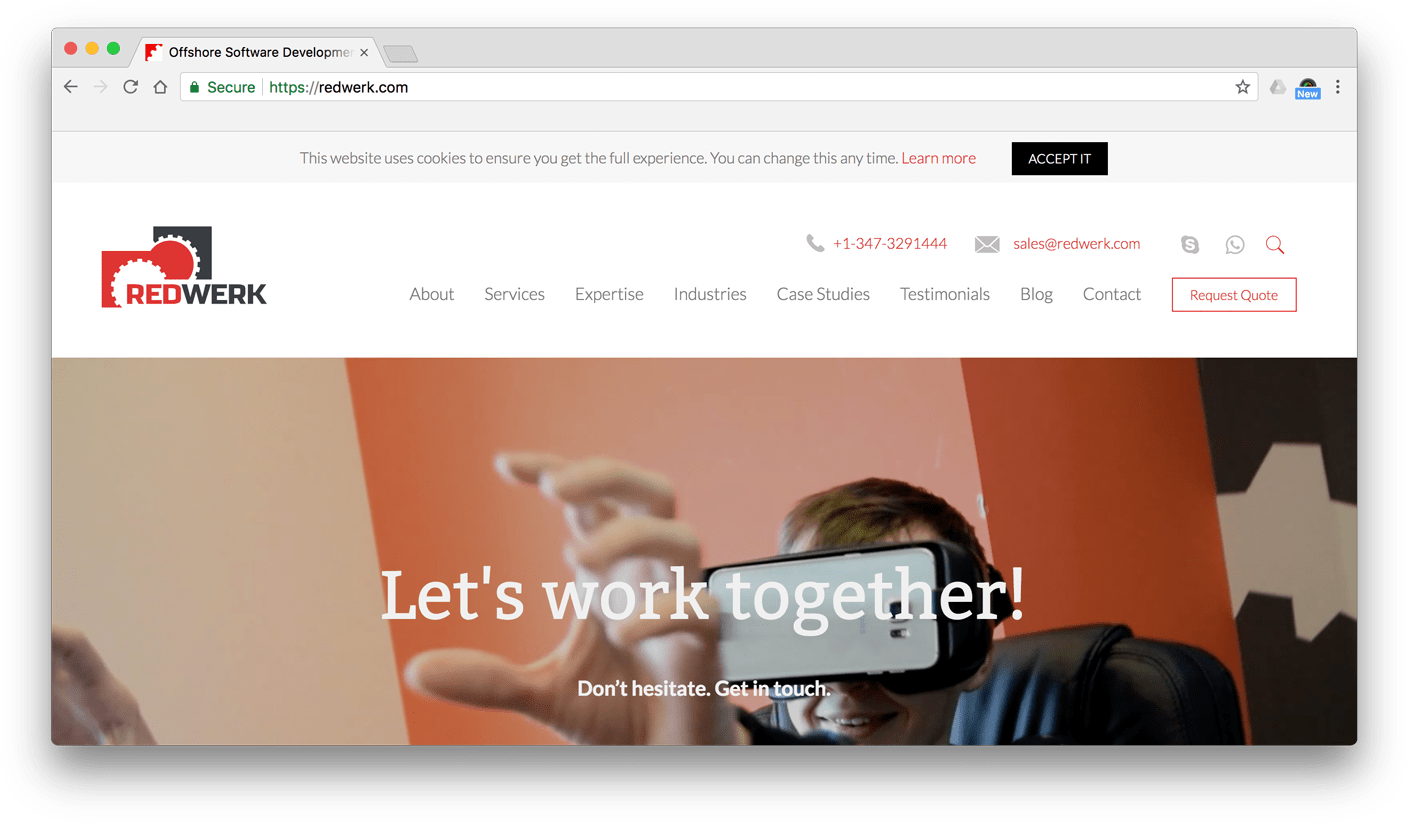
Si votre entreprise collecte des analyses avancées ou des données excessives via les cookies, vous devez ajouter des informations détaillées sur leur utilisation. Vous pouvez soit créer une politique de cookies dédiée, soit compléter votre Politique de confidentialité fraîchement mise à jour avec des informations sur les cookies. De plus, tout site Web doit demander le consentement pour l’utilisation des cookies et décrire les moyens d’éviter leur collecte.
Étant donné que nous ne collectons que l’ensemble de base de cookies et les données essentielles pour Google Analytics, nous avons mis à jour la section Cookies sur notre page de politique et avons ajouté l’autorisation nécessaire pour collecter des cookies sur tous nos sites Web.
Formulaires de contact
Deux mots : consentement explicite. Cela signifie que les visiteurs de tout site Web et les utilisateurs de tout service doivent comprendre ce qu’il adviendra des données qu’ils saisissent volontairement. Le RGPD impose de demander et redemander aux visiteurs du site Web s’ils souhaitent partager des informations personnelles. Mieux vaut prévenir que guérir, il ne doit y avoir aucune présomption de collecte de données personnelles.
Demandez à n’importe quel spécialiste du marketing numérique, il vous dira que chaque clic supplémentaire réduit le taux de conversion global, mais les règles sont les règles. Nous avons ajouté des cases à cocher de consentement RGPD à tous nos formulaires de contact. Désormais, les utilisateurs confirment leur consentement à fournir leurs informations personnelles pour répondre à leurs demandes.
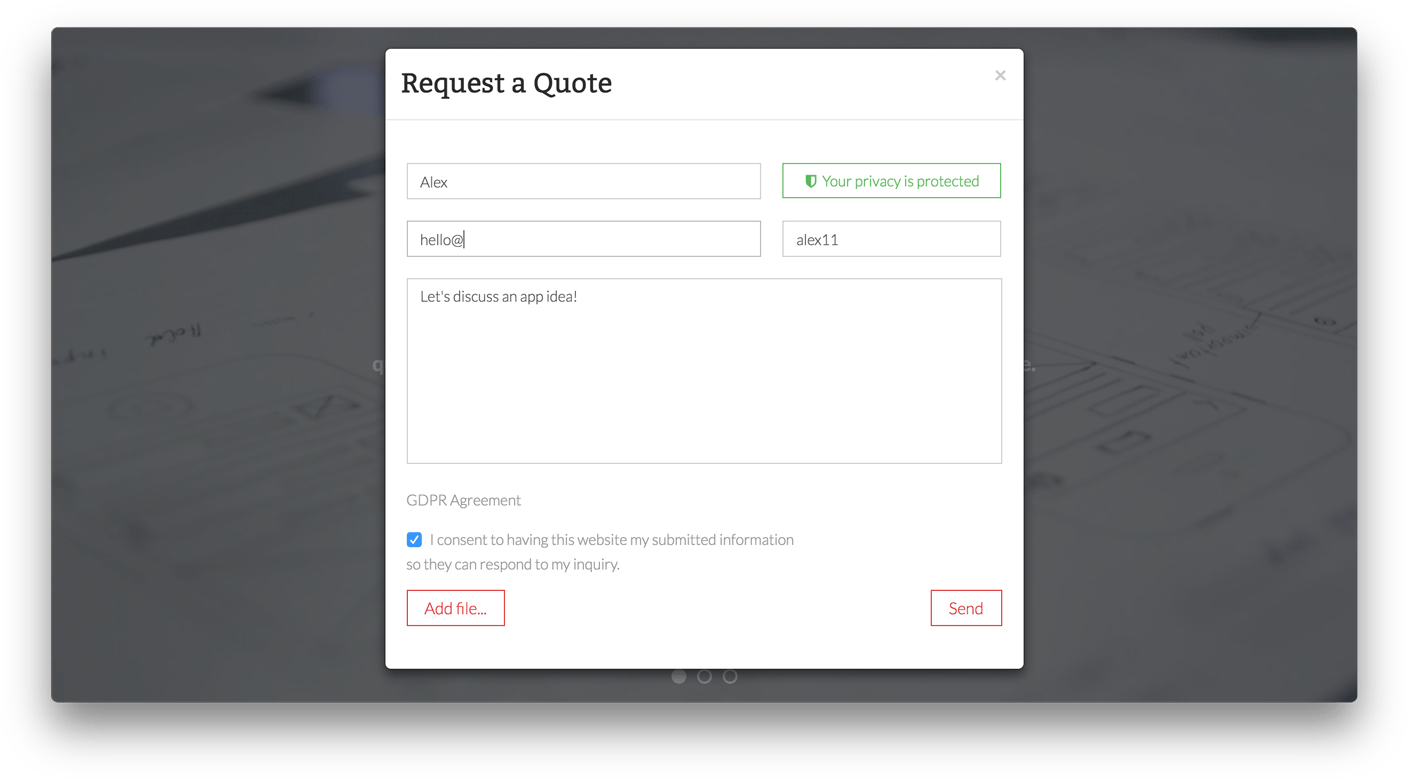
Et les demandes continuent d’affluer ;)
Abonnés et prospects
Soyons honnêtes, personne ne veut perdre sa précieuse liste de contacts accumulée pendant des années. Mais l’un des points principaux du RGPD est de ne pas conserver de données excessives ou dont on n’a pas besoin.
Ainsi, l’une des étapes suivantes a été la révision de la base de données de contacts de Redwerk et la suppression de toutes les informations sur les personnes avec lesquelles nous n’avions pas été en contact depuis plus de deux ans, celles qui n’avaient pas répondu à nos courriels depuis plus d’un an et les contacts qui n’avaient pas de tag de source.
Mais la CRM n’est pas la seule base de données de contacts que nous possédons. Il y a aussi les abonnés à la newsletter, des milliers d’entre eux. La solution largement répandue a été d’envoyer un courriel à tout le monde et de demander de mettre à jour les paramètres de la newsletter. Et c’est exactement comme cela que vous avez reçu toutes ces lettres “Soyons amis”.
Bien que le RGPD n’exige pas la mise à jour du consentement de chaque abonné de votre base de données, il existe des règles de base. Et la plus importante concerne le double opt-in pour tous les abonnés.
Bien que la vérification de l’abonnement par e-mail soit devenue une condition indispensable pour toute entreprise ayant une base de données organique depuis plus de 2 ans, il existe encore des sites Web qui l’évitent. Donc, si vous ne l’avez pas encore, il est grand temps d’ajouter le double opt-in à toutes vos demandes et formulaires de newsletter. Ne pas l’avoir est littéralement illégal.
Chez Redwerk, nous avons intégré des formulaires d’abonnement en double opt-in il y a longtemps. La seule chose que nous avons dû faire est de les vérifier à nouveau pour éviter la collecte de PII sans confirmation humaine et pour supprimer tous les anciens contacts dont nous n’étions pas sûrs.
Information RGPD
Revenons à la partie que tout le monde déteste et sur laquelle on plaisante. Vous souvenez-vous des myriades d’e-mails “Nous avons mis à jour notre politique de confidentialité” ? Personne n’aimait les envoyer, mais cela devait être fait conformément à la loi.
Selon les services qu’une entreprise propose, elle devait envoyer les mises à jour des politiques ou ajouter des modifications aux conditions générales, puis les envoyer à sa base d’utilisateurs. De nombreuses entreprises ont décidé de couvrir toutes les bases et ont effectué des changements globaux, informant tout le monde qui a jamais été sur leurs listes. Mais c’est un autre extrême que le RGPD cherche à éviter.
Chez Redwerk, nous avons décidé de rester aussi clairs que possible, et après avoir purgé notre base de données des données anciennes et excessives, nous avons préparé et envoyé un e-mail avec les mises à jour de notre Politique de confidentialité à tous les citoyens de l’UE et liés à l’UE. Nous avons également inclus un appel explicite à supprimer complètement leurs informations personnelles des contacts de Redwerk en raison des règles RGPD.
Culture de traitement des données
Pour compléter notre campagne RGPD, ici au bureau de Redwerk, nous avons organisé une réunion d’équipe et avons discuté de l’importance de protéger le traitement des données personnelles et de la manière dont nous adhérons aux nouvelles règles.
Une autre condition requise pour les entreprises qui ont des relations commerciales avec des pays de l’UE et qui traitent des informations personnelles de citoyens européens est la disponibilité d’un délégué à la protection des données. Ses responsabilités couvrent la gestion du traitement des données, le contrôle de la conformité RGPD et la responsabilité de la protection des informations personnelles. Mais ce n’est une exigence que pour les entreprises comptant plus de 250 employés ou celles spécialisées dans le traitement des données.
Que peut-il se passer si vous n’êtes pas RGPD-compatible ?
Compte tenu de la quantité d’informations librement diffusées sur le Web, la plupart des entreprises, même des géants comme Facebook, Google et les sites d’information américains, n’ont pas pris cette nouvelle politique au sérieux et ont déjà fait face à des amendes et des blocages. Cela montre que le RGPD est une innovation essentielle dans le domaine de l’information et que tout le monde doit l’observer sans exception (même si vous avez zéro chance d’avoir des clients européens).
Ne soyez pas timide, conformez-vous !
Être une entreprise de développement logiciel moderne signifie travailler avec des clients du monde entier et traiter quotidiennement diverses réglementations juridiques. Mais si vous pensez que le RGPD ne vous concerne pas, vous vous trompez radicalement. Même la moindre chance d’avoir un client européen oblige les entreprises à suivre les nouvelles règles.
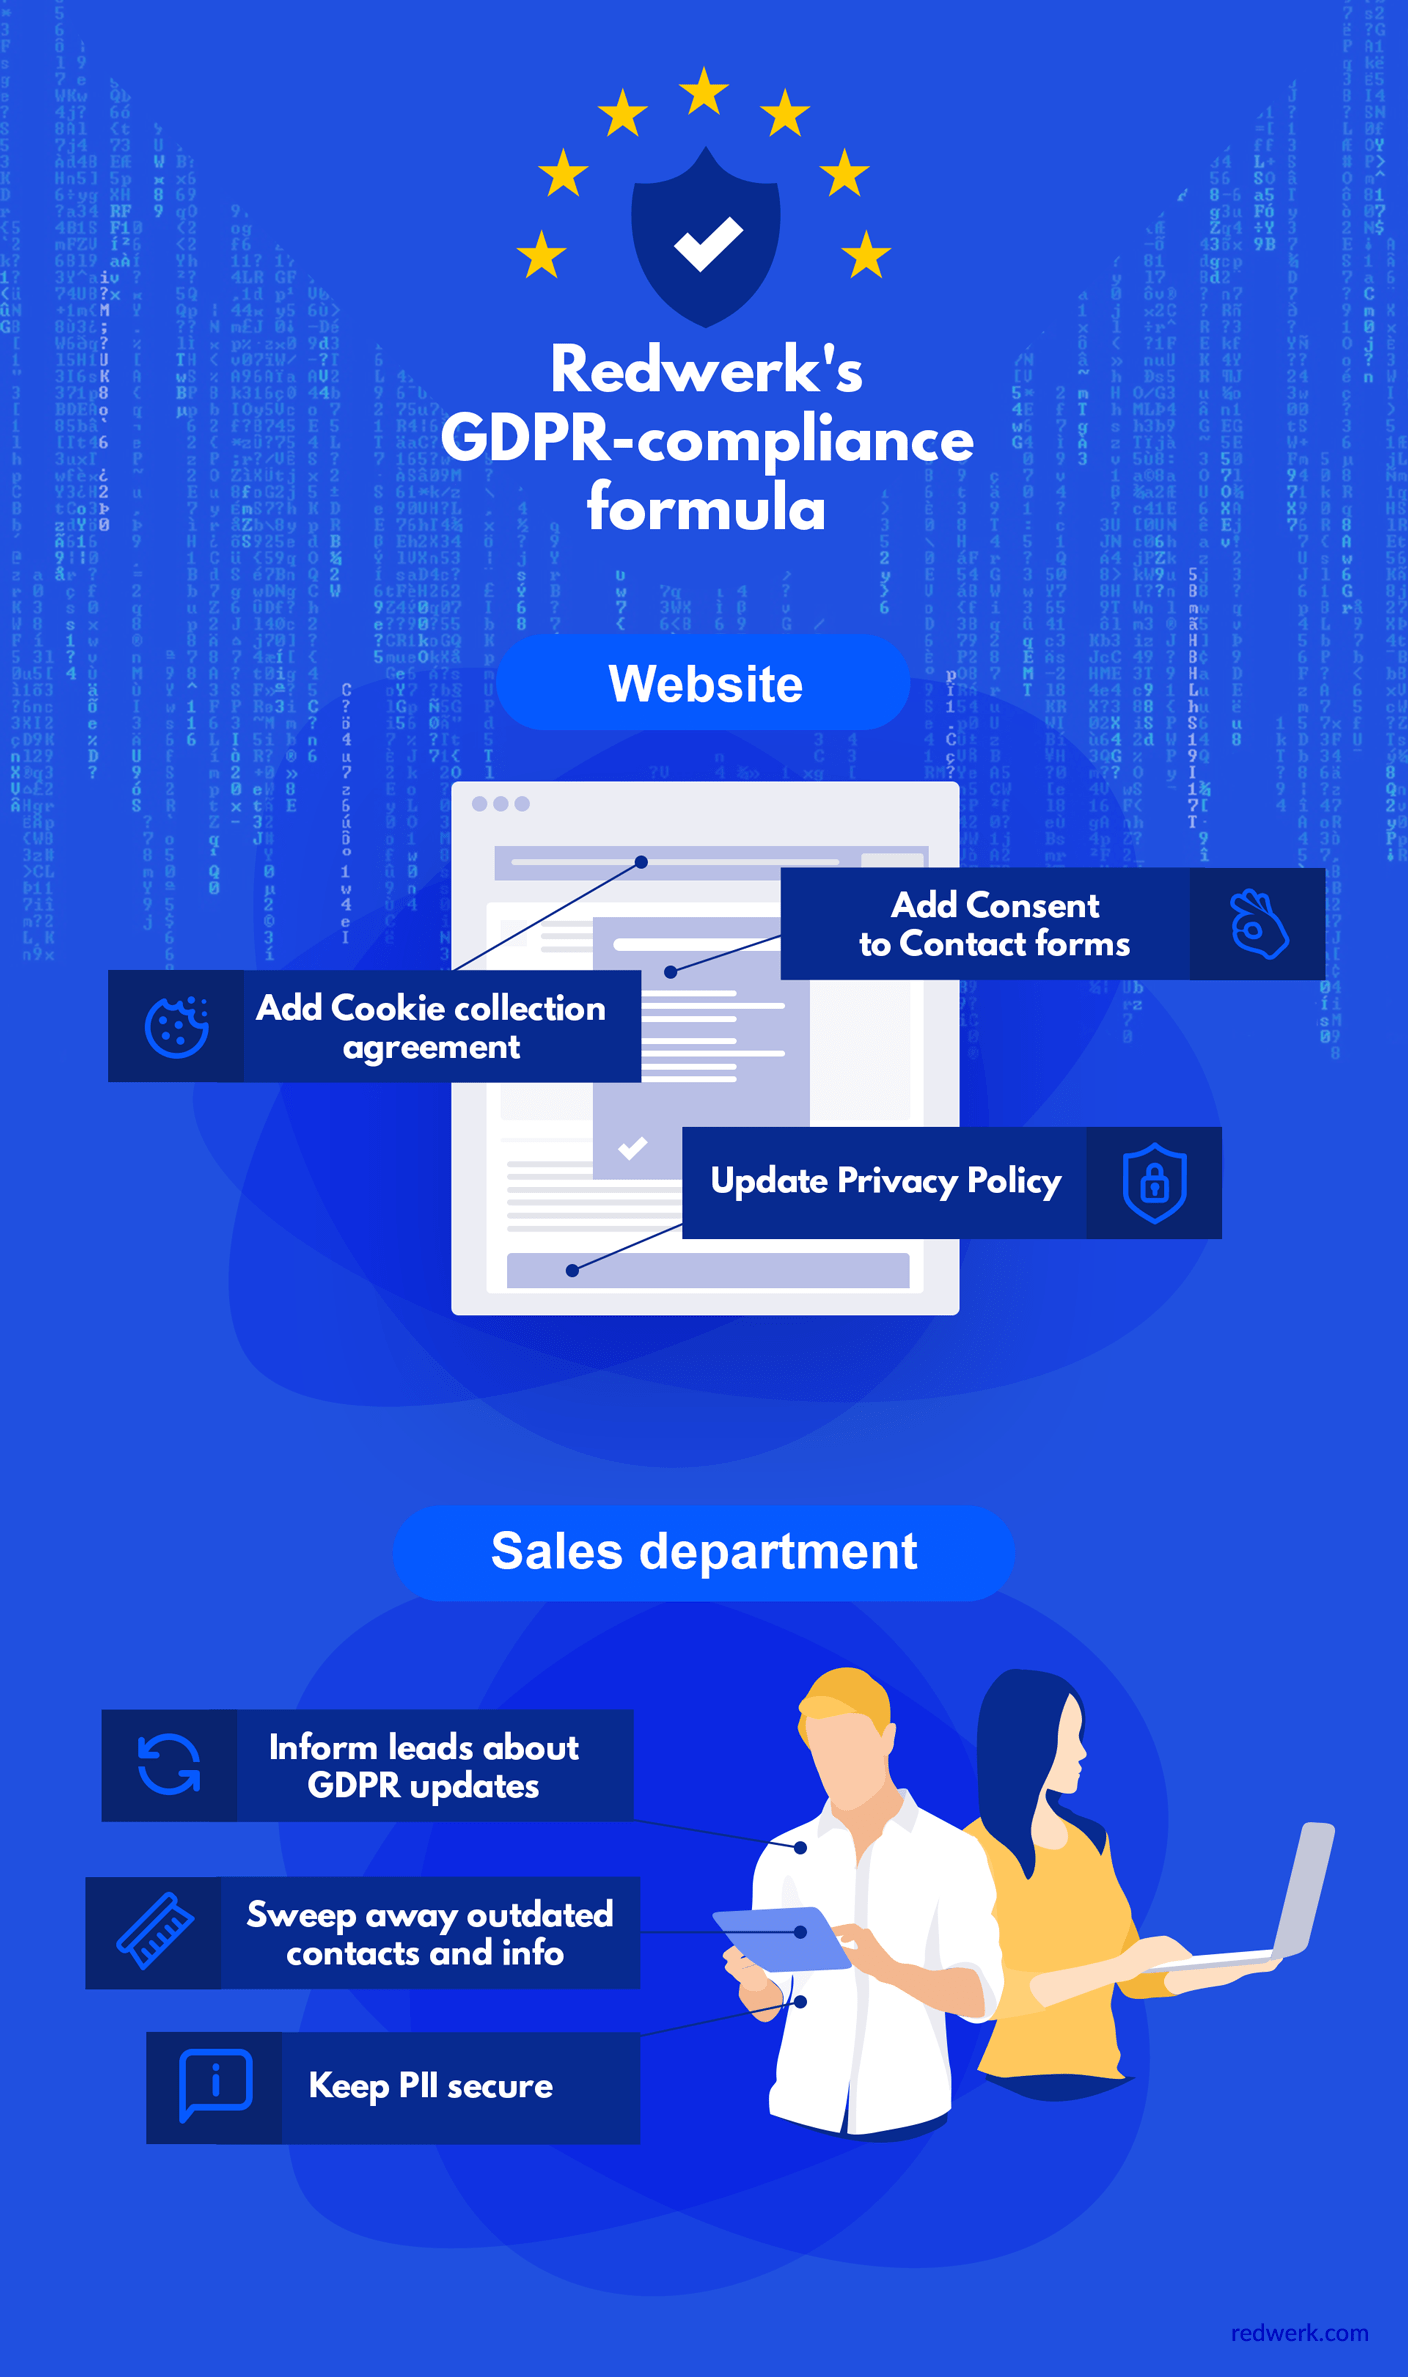
Alors, révisez la gestion de l’information sur votre site Web et prenez soin en interne des données personnelles de tous vos contacts, et n’hésitez pas à utiliser la formule de Redwerk pour les changements RGPD essentiels.
À propos de Redwerk
Notre équipe soudée de professionnels de premier ordre offre une large gamme de services, parmi lesquels, nous sommes fiers de mentionner, le développement Web et e-commerce. Nous anticipons chaque action du visiteur de votre site, réfléchissons à la logique, à la dynamique, à la commodité. Confiez-nous votre idée, externalisez le développement d’applications Web à notre équipe, et votre projet prendra vie. De plus, les geeks de technologie de Redwerk ont accumulé une expérience suffisante dans le développement de logiciels e-commerce et sont là pour vous proposer la meilleure solution e-commerce pour que votre entreprise réussisse en ligne.