Il est essentiel que nous soyons tous confiants dans nos produits et notre infrastructure informatique, pas seulement sur le papier, mais aussi dans la réalité. Si la sécurité logicielle est essentielle à votre modèle économique, vous savez que vous ne pouvez pas vous fier uniquement aux certifications ISO (d’ailleurs, elles sont déjà une vraie plaie à gérer).
De plus, si vous connaissez une croissance rapide, votre équipe est probablement débordée, et vous jonglez probablement avec plusieurs responsabilités : les demandes des clients, les délais serrés, l’ombre menaçante de la transition vers le SaaS. Dans ces scénarios, un audit de développement logiciel est primordial et ne peut plus être remis à plus tard. Il faut simplement le faire, et cela pourrait être votre arme secrète pour maîtriser tout ce chaos.
Vous vous demandez peut-être : « Qu’est-ce qu’un audit logiciel, et à quoi ressemble-t-il lorsqu’il est bien fait ? » Dans notre checklist de cycle de vie de développement logiciel (SDLC), nous avons partagé notre cadre éprouvé pour auditer un logiciel. À la fin de cet article, vous comprendrez quels processus et aspects doivent être examinés, et vous repartirez avec un plan d’action pour commencer. C’est parti !
Évaluation des normes et pratiques de codage
Les pratiques de codage incohérentes peuvent entraîner un comportement logiciel inattendu et difficile à diagnostiquer. Cela rend la maintenance et l’évolution de votre produit compliquées. Un code mal écrit accumule silencieusement de la dette technique, un coût caché qui renchérit considérablement les futures mises à jour. Découvrez comment nous avons analysé une application de cartographie réseau et contribué à augmenter sa maintenabilité de 90 %.
Pour garantir la qualité et la maintenabilité de votre logiciel, veillez à auditer en continu les aspects suivants :
Conformité :
- Vérifier la conformité aux normes industrielles applicables (par exemple, RGPD, HIPAA, PCI DSS)
- Évaluer l’efficacité des processus de surveillance pour le respect de la conformité
Directives de codage :
- Évaluer le respect des normes de codage internes et des meilleures pratiques
- Examiner le code pour vérifier son respect via des revues de code et des vérifications automatisées
Gestion des versions :
- Examiner la fréquence et la qualité des commits
- Évaluer l’efficacité des pratiques de gestion des branches pour les fonctionnalités et les corrections de bugs
Gestion des dépendances :
- Vérifier l’utilisation d’outils tels que npm et pip pour la gestion des dépendances
- Examiner le processus d’identification et d’application des mises à jour de sécurité
Revues de code :
- Évaluer la rigueur des revues de code et la qualité des retours fournis
- Évaluer le niveau de collaboration et de partage des connaissances pendant les revues de code
Propriété du code :
- Déterminer une propriété et une responsabilité claires pour les modifications de code
- Évaluer l’efficacité du processus d’attribution et de gestion de la propriété du code
Apprentissage continu :
- Examiner les preuves de formation des développeurs et de développement professionnel liés aux meilleures pratiques de programmation
- Évaluer la disponibilité des ressources et des opportunités d’apprentissage continu
Évaluation des pratiques d'assurance qualité
Quelle est votre confiance dans votre processus d’assurance qualité (QA) ? Des tests inadéquats peuvent entraîner la publication de logiciels bogués, ce qui suscite l’insatisfaction des clients, la perte de données ou des pertes financières. N’oublions pas non plus que la découverte de bogues en post-production entraîne souvent des retouches coûteuses. Soudain, votre calendrier soigneusement planifié est jeté dans le chaos. Pour atténuer ces risques, vous devez établir et vérifier systématiquement l’efficacité de vos efforts de QA. Voici comment procéder.
Stratégie de test :
- Vérifiez la couverture complète des tests aux niveaux des tests unitaires, d’intégration, système et d’acceptation
- Évaluez l’adéquation et l’efficacité de la stratégie de test globale
Conception des cas de test :
- Passez en revue les cas de test pour inclure les cas positifs, négatifs, les cas limites et les conditions aux limites
- Évaluez la qualité et la rigueur de la conception des cas de test
Tests de régression :
- Examinez l’étendue de l’automatisation des tests pour les tests de régression
- Évaluez l’efficacité des tests de régression dans la détection et la prévention des régressions
Intégration CI/CD :
- Vérifiez l’intégration des tests automatisés dans le pipeline CI/CD
- Évaluez l’efficacité des tests automatisés pour empêcher les défauts d’atteindre la production
Suivi des défauts :
- Passez en revue le processus de documentation, de priorisation et de résolution des défauts
- Évaluez la rapidité et l’efficacité de la résolution des défauts
Environnement de test :
- Vérifiez la cohérence entre les environnements de test et de production
- Évaluez l’impact des différences environnementales sur les résultats des tests
Retour d’expérience utilisateur :
- Examinez le processus d’intégration des retours utilisateurs dans le processus de test
- Évaluez l’efficacité des retours utilisateurs pour améliorer la qualité du logiciel
Évaluation des mesures de sécurité
Les informations sensibles de votre entreprise nécessitent une protection sérieuse. Cela inclut toutes les données clients, les registres financiers et les idées mêmes qui animent votre innovation. Vous ne voudriez certainement pas qu’elles soient à la portée de tous. Or, c’est un scénario possible lorsque votre posture de sécurité est faible. Non seulement cela peut entraîner des pertes financières dévastatrices et des batailles juridiques coûteuses, mais cela peut aussi détruire votre réputation et laisser vos clients se sentir trahis.
Un audit professionnel du développement logiciel vous aidera non seulement à éviter les problèmes, mais vous permettra également de bâtir une entreprise plus solide et plus résiliente. Voici quelques façons d’intégrer la sécurité à chaque étape de votre processus de développement logiciel.
Contrôle d’accès au code :
- Vérifiez la gestion sécurisée de l’accès au code et les processus de désaffectation
- Évaluez l’efficacité des contrôles visant à empêcher l’accès non autorisé aux dépôts de code
Sécurité des postes de travail :
- Examinez les mesures de sécurité des postes de travail, notamment la protection par mot de passe, le chiffrement et les logiciels antivirus
- Évaluez l’efficacité de ces mesures pour atténuer les risques de sécurité
Licences logicielles :
- Vérifiez la conformité avec les accords de licence logicielle
- Évaluez les contrôles en place pour empêcher l’utilisation de logiciels sans licence
Configurations sécurisées :
- Examinez les configurations des serveurs et des applications pour vérifier leur conformité avec les meilleures pratiques de sécurité
- Identifiez et documentez toute mauvaise configuration pouvant présenter des risques de sécurité
Bibliothèques tierces :
- Évaluez le processus de surveillance des bibliothèques tierces pour les vulnérabilités
- Évaluez la rapidité d’application des mises à jour de sécurité aux dépendances
Politiques de sécurité :
- Évaluez la sensibilisation des développeurs aux directives de sécurité et aux pratiques de codage sécurisé
- Examinez l’efficacité des programmes de formation et des campagnes de sensibilisation
Réponse aux incidents :
- Évaluez la préparation de l’organisation à la gestion des violations de sécurité ou des vulnérabilités
- Examinez les plans et procédures de réponse aux incidents pour en vérifier l’efficacité
Revue de la documentation
Souhaitez-vous que les membres de votre équipe tirent davantage de leçons des projets passés, qu’il s’agisse de succès ou d’échecs ? Désirez-vous que l’intégration des nouveaux développeurs soit plus rapide et moins pénible ? Si vous avez répondu oui à l’une de ces questions, vous avez besoin d’un processus de documentation efficace. Il est difficile d’imaginer auditer un SDLC sans un examen attentif de la documentation.
Une documentation claire et concise garantit que toutes les personnes impliquées dans le projet — des développeurs et concepteurs aux parties prenantes et aux clients — sont sur la même longueur d’onde. Chez Redwerk, nous examinons méticuleusement les documents de projet pour identifier les risques et les problèmes potentiels qui pourraient avoir un impact sur le succès de votre projet. Voici les aspects que nous vérifions toujours.
Documentation des exigences :
- Évaluer l’exhaustivité, l’exactitude et la traçabilité des spécifications des exigences et des user stories
- Évaluer la clarté et la compréhension des exigences par les équipes de développement
Documentation de conception :
- Examiner la disponibilité et la qualité des diagrammes d’architecture, des organigrammes système et de la justification de la conception
- Évaluer l’efficacité de la documentation de conception pour communiquer la conception du système
Documentation technique :
- Évaluer la clarté et l’exhaustivité de la documentation technique concernant les interactions système et l’intégration des composants
- Évaluer la disponibilité et l’accessibilité de la documentation technique pour les développeurs et les équipes de support
Documentation d’API :
- Évaluer la convivialité et la clarté de la documentation d’API, y compris les procédures d’authentification et d’interaction
- Évaluer l’efficacité de la documentation d’API pour les développeurs et les intégrations tierces
Manuels utilisateur :
- Examiner l’exhaustivité, l’exactitude et la convivialité des guides utilisateur et des documents d’aide
- Évaluer l’efficacité des manuels utilisateur pour aider les utilisateurs dans l’exploitation du logiciel et le dépannage
Guides de déploiement et de configuration :
- Évaluer l’exhaustivité et l’exactitude des guides de déploiement et de configuration
- Évaluer la disponibilité d’instructions claires et concises pour les administrateurs système
Journaux de modifications :
- Vérifier la disponibilité et l’accessibilité des journaux de modifications et des notes de version
- Évaluer l’efficacité des journaux de modifications pour le suivi des changements et la communication des mises à jour aux parties prenantes
Directives de contrôle de version :
- Examiner la documentation des flux de travail de branchement et de fusion dans le système de contrôle de version
- Évaluer l’efficacité de ces flux de travail dans la gestion des changements de code et la prévention des conflits
Transfert de connaissances :
- Évaluer la disponibilité et l’efficacité de la documentation d’intégration pour les nouveaux membres de l’équipe
- Évaluer les processus de partage des connaissances et de documentation au sein de l’équipe de développement
Évaluation de la gestion de projet et des ressources
Les projets logiciels ont tendance à succomber à la dérive des objectifs. Trop souvent, des changements et des idées de dernière minute sont ajoutés à la portée du projet, entraînant des dépassements de budget et des retards de livraison. Bien que des chefs de projet qualifiés s’efforcent de maintenir le contrôle, le travail quotidien peut facilement masquer la vue d’ensemble. Dans de tels cas, un audit indépendant du cycle de vie de développement logiciel (SDLC) offrirait une précieuse perspective extérieure.
En analysant les plans et l’allocation des ressources, les auditeurs identifient les risques et les goulots d’étranglement, permettant une atténuation rapide. De plus, un auditeur logiciel peut identifier les lacunes en matière de communication et recommander des améliorations pour favoriser une meilleure collaboration d’équipe. Forts de près de deux décennies d’expérience pratique en gestion de la livraison de logiciels, les auditeurs de Redwerk se concentrent sur l’examen de ces domaines clés :
Méthodologie :
- Vérifier l’alignement de la méthodologie de développement choisie (Agile, Waterfall, Lean, Itérative) avec les objectifs et les contraintes du projet
- Évaluer la pertinence et l’efficacité de la méthodologie choisie
Structure de l’équipe :
- Examiner la définition des rôles et responsabilités au sein de l’équipe de développement
- Évaluer la clarté et l’efficacité des rôles de l’équipe dans l’atteinte des objectifs du projet
Allocation des tâches :
- Évaluer l’équilibre de la charge de travail entre les membres de l’équipe et les départements
- Évaluer l’alignement des tâches avec les compétences et l’expertise individuelles des membres de l’équipe
Collecte des exigences :
- Examiner les processus de documentation, de validation et de gestion des exigences des parties prenantes
- Évaluer l’exhaustivité, l’exactitude et la traçabilité des exigences documentées
Suivi des progrès :
- Examiner les outils et techniques utilisés pour le suivi des jalons et des progrès du projet
- Évaluer l’efficacité de ces outils pour fournir des mises à jour de statut de projet opportunes et précises
Gestion des risques :
- Examiner le processus d’identification, d’évaluation et d’atténuation des risques du projet
- Évaluer l’efficacité des stratégies de gestion des risques pour relever les défis potentiels
Pratiques de communication :
- Évaluer l’efficacité des canaux de communication au sein de l’équipe de développement et avec les parties prenantes
- Évaluer la clarté et la ponctualité de la communication tout au long du cycle de vie du projet
Mesures et rapports :
- Examiner l’utilisation des mesures pour suivre les performances du projet et générer des rapports d’avancement
- Évaluer l’efficacité de ces mesures pour fournir des informations précieuses à la gestion de projet
Clôture du projet :
- Examiner les activités menées pour la remise du projet et le transfert des connaissances
- Évaluer l’efficacité de ces activités pour assurer une transition en douceur et la préservation des connaissances
Leçons apprises :
- Examiner le processus de documentation et d’analyse des leçons apprises des projets précédents
- Évaluer l’efficacité de l’utilisation de ces leçons pour améliorer les pratiques de gestion de projet futures
Évaluation du processus de déploiement et de mise en production
L’évaluation du processus de déploiement devrait figurer en bonne place sur votre liste de priorités. Pourquoi ? Pour plusieurs raisons. D’une part, des tests inadéquats lors du déploiement peuvent entraîner des bogues logiciels atteignant la production, ce qui déçoit vos clients. De plus, une migration de données ou des procédures de retour arrière incorrectes peuvent entraîner une perte ou une corruption de données, causant une perturbation importante de vos activités.
Un processus de déploiement vulnérable est une invitation ouverte aux cyberattaques. Pour atténuer ces défis, les architectes logiciels principaux de Redwerk (avec plus de 14 ans d’expérience) évaluent les domaines suivants lors des audits :
Déploiement automatisé :
- Vérifier la fiabilité et la cohérence des processus de déploiement automatisé
- Évaluer l’efficacité du déploiement automatisé pour réduire les erreurs manuelles et améliorer la fréquence des versions
Pipelines CI/CD :
- Examiner la configuration et l’efficacité du pipeline CI/CD pour des versions fréquentes et fiables
- Évaluer l’efficacité du pipeline pour automatiser les processus de build, de test et de déploiement
Planification des versions :
- Examiner la structure et la planification des fonctionnalités, des corrections de bogues et des améliorations au sein du cycle de version
- Évaluer la clarté et la faisabilité des plans de version et leur alignement avec les objectifs commerciaux
Gestion des versions :
- Examiner la gestion des versions de code et l’utilisation des tags pour les versions
- Évaluer l’efficacité du contrôle de version pour suivre les modifications et permettre des retours arrière si nécessaire
Tests pré-déploiement :
- Évaluer la rigueur des tests dans les environnements de staging avant les versions de production
- Évaluer l’efficacité des tests pré-déploiement pour identifier et atténuer les problèmes potentiels
Plans de retour arrière :
- Vérifier l’existence et le respect des plans de retour arrière en cas d’échec du déploiement
- Évaluer l’efficacité des procédures de retour arrière pour minimiser les temps d’arrêt et atténuer l’impact des problèmes de déploiement
Gestion des temps d’arrêt :
- Examiner les stratégies visant à minimiser les temps d’arrêt pendant les versions
- Évaluer l’efficacité de ces stratégies pour maintenir la disponibilité du système et minimiser les interruptions de service
Migration des données :
- Évaluer les processus pour garantir la cohérence des données entre les environnements pendant le déploiement et les mises à niveau
- Évaluer l’efficacité des stratégies de migration des données pour minimiser la perte de données et garantir l’intégrité des données
Surveillance et performances :
- Examiner l’utilisation des outils de surveillance pour détecter et résoudre les anomalies de performance après le déploiement
- Évaluer l’efficacité de la surveillance en ce qui concerne l’identification et la résolution rapide des problèmes de performance
Qui a besoin d'un audit SDLC
Les organisations qui dépendent fortement de logiciels personnalisés, ou celles qui ont des écosystèmes logiciels complexes, bénéficieront le plus d’un audit SDLC. De plus, les entreprises opérant dans des secteurs soumis à des réglementations strictes, tels que la santé (HIPAA), la finance (SOX) ou la défense, exigent souvent des audits pour démontrer leur conformité aux normes de sécurité et de qualité. Chez Redwerk, nous constatons la plus forte demande pour nos services d’audit logiciel de la part de ces types d’organisations :
- Vendeurs de logiciels KYC (Know Your Customer) : Ils opèrent dans un environnement hautement réglementé, traitant souvent avec des institutions financières, des plateformes d’échange de cryptomonnaies et d’autres entreprises qui doivent se conformer aux lois anti-blanchiment et aux réglementations sur le financement de la lutte contre le terrorisme.
- Entreprises Fintech & Bancaires : La manipulation d’informations financières sensibles signifie qu’une seule violation de sécurité pourrait entraîner de graves conséquences juridiques et financières.
- Startups dans le domaine de la santé : Les données des patients sont très sensibles et soumises à des réglementations strictes telles que la HIPAA.
- Startups en croissance rapide : Les processus qui fonctionnaient pour une équipe de 5 personnes ne suffisent plus lorsque l’équipe atteint 50 ou 100 développeurs, ce qui conduit souvent au chaos.
Raisons principales d'un audit SDLC
Soyons honnêtes : personne ne fait un audit SDLC juste pour le plaisir. C’est un processus long, qui demande beaucoup de temps et de dévouement. Comptez 200 heures ou plus, selon la portée de votre projet. En même temps, il offre des avantages significatifs au-delà de la simple conformité. Les audits SDLC fournissent des informations précieuses sur la santé et l’efficacité de vos processus de développement logiciel. C’est une étape nécessaire pour de nombreuses entreprises qui cherchent à :
- Optimiser la productivité et les coûts. Nos équipes sont-elles sous-effectives ? Quels domaines de notre activité cela affecte-t-il ? Dépensons-nous trop en ressources ? Un audit SDLC aidera à répondre à ces questions, vous permettant d’identifier et d’éliminer les goulots d’étranglement causés par une mauvaise allocation des ressources.
- Évoluer. Nos pratiques de développement actuelles peuvent-elles suivre nos plans de croissance ambitieux ? Devrions-nous embaucher un autre architecte de sécurité, ou plutôt un spécialiste AWS ? Un audit SDLC vous apportera la clarté nécessaire.
- Améliorer la posture de sécurité. Notre logiciel est-il vraiment sécurisé, ou nous contentons-nous de cocher des cases ? Nos clients nous font-ils confiance avec leurs données ? Allez au-delà de la conformité de base en effectuant un audit de sécurité pratique réalisé par des développeurs expérimentés.
- Préparation aux fusions et acquisitions. Sommes-nous prêts à attirer le bon partenaire d’acquisition ? Pouvons-nous démontrer la maturité et la robustesse de nos processus de développement ? Un audit logiciel peut fournir les preuves, augmentant votre attractivité et facilitant un processus d’acquisition plus fluide.
Pourquoi choisir Redwerk comme votre auditeur logiciel
Redwerk est une entreprise de développement et d’audit de logiciels créée en 2005. Plus de 170 entreprises de 22 pays nous ont choisis comme leur partenaire technologique de confiance. Si c’est la première fois que vous nous rencontrez, nous aimerions citer quelques raisons pour lesquelles nous devrions figurer en tête de votre liste de fournisseurs :
- Nous sommes des praticiens, pas des théoriciens. Nous ne faisons pas que de l’audit de logiciels ; nous en développons chaque jour. Nous avons conçu des solutions SaaS complexes de A à Z. Nous avons une solide expérience dans le développement de solutions e-government, ce qui exige des compétences approfondies en développement logiciel, analyse commerciale, DevSecOps et assurance qualité (QA). Les logiciels que nous développons sont utilisés par plus de 10 agences de services publics étatiques et de comtés à travers les États-Unis, et nous avons également contribué à la mise à niveau de la plateforme de vote électronique du Parlement européen.
- Reconnaissance sectorielle. Notre engagement envers l’excellence dans la prestation de services de qualité a été confirmé par l’IAOP. En 2024, nous avons également obtenu une place dans le Global Outsourcing 100.
- Flexibilité et réactivité. Nous accordons la priorité à une communication claire et à la flexibilité, favorisant de véritables partenariats avec nos clients. Si vous leur demandiez, bon nombre de nos clients diraient que nous donnons l’impression de faire partie d’une grande équipe travaillant vers un objectif commun.
- Reporting et mise en œuvre. Nous sommes là pour vous aider ; nous ne vous livrerons pas un rapport pour ensuite disparaître. Nos audits s’accompagnent de recommandations exploitables, et nous pouvons vous aider à les mettre en œuvre, en commençant par les correctifs les plus critiques.
Contactez-nous dès aujourd’hui pour planifier un bref appel d’introduction, au cours duquel nous discuterons de votre projet et déterminerons si nous sommes faits l’un pour l’autre. Si nous pouvons vous aider, nous pouvons également fournir une estimation gratuite du projet et vous guider vers les prochaines étapes.
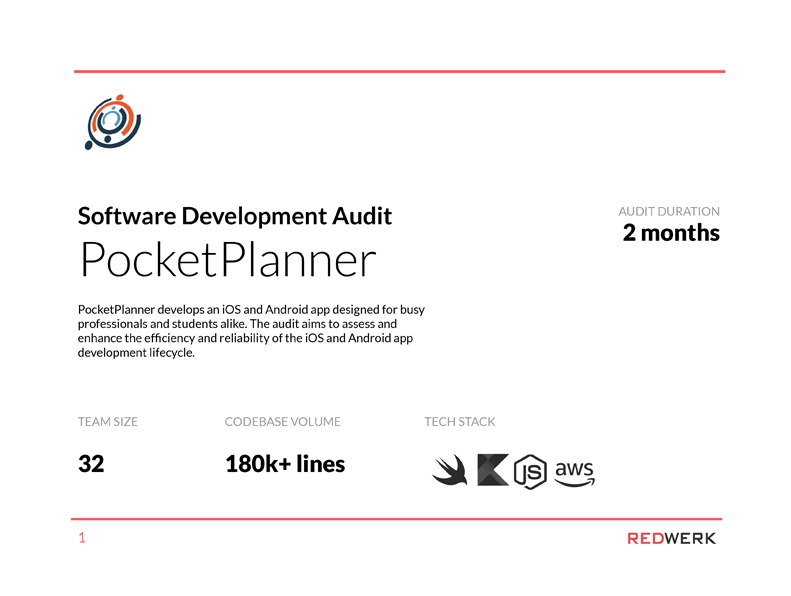
Obtenez votre échantillon gratuit d'audit de développement logiciel