OpenClaw est passé de zéro à 150 000 étoiles GitHub en quelques jours, mais malheureusement, les bonnes pratiques de sécurité d’OpenClaw n’ont pas suivi. Plus de 30 000 instances d’OpenClaw sont actuellement exposées à Internet, avec plus de 340 compétences malveillantes trouvées sur son marché ClawHub. Une analyse de sécurité de près de 4 000 compétences a révélé que 7,1 % contenaient des failles critiques divulguant des identifiants en texte brut. Le ministère chinois de l’Industrie et des Technologies de l’information a émis une alerte de sécurité nationale à ce sujet.
Contrairement à un chatbot, OpenClaw agit, lit vos fichiers, accède à vos identifiants et interagit avec vos plateformes de messagerie. Cette autonomie est l’objectif de l’outil, mais c’est aussi le problème principal. La sécurité traditionnelle des LLM se concentre sur le contrôle des sorties nuisibles, une partie essentielle du développement de solutions d’IA. Cependant, la sécurité de l’IA d’OpenClaw est un tout autre jeu. Lorsqu’une IA opère avec un accès au niveau du système, la surface d’attaque n’est pas seulement le modèle, mais toute votre infrastructure. La question n’est pas « que pourrait-il dire ? » C’est « que pourrait-il faire à vos systèmes, à vos données et à votre entreprise pendant que vous ne regardez pas ? » C’est le sujet de ce guide.
Risques de sécurité d'OpenClaw expliqués
Il est essentiel de comprendre précisément quels sont les risques de sécurité de l’IA OpenClaw afin de construire des stratégies efficaces pour les gérer. Les vulnérabilités d’OpenClaw sont directement liées à sa fonctionnalité, ce qui explique pourquoi elles sont si difficiles à neutraliser. Vous devrez construire une solution utilisant ces agents avec une architecture axée sur la sécurité pour minimiser les risques.
Injection de prompt et injection de prompt indirecte
OpenClaw ne se contente pas de répondre à vos invites. Il ingère du contenu externe : e-mails, pages web, tickets, messages Slack et documents. Les attaquants peuvent intégrer des instructions malveillantes dans ce contenu, et l’agent les exécutera fidèlement. CrowdStrike a démontré une véritable chaîne d’attaque : un attaquant publie un message apparemment innocent dans un canal Discord surveillé par un bot OpenClaw, et en quelques instants, l’agent exfiltre des conversations privées et les publie publiquement. L’agent n’a jamais su qu’il était manipulé. C’est là tout l’aspect insidieux : l’injection de prompt indirecte efface la frontière entre les données et les instructions. Chaque e-mail lu par votre agent est un vecteur d’attaque potentiel.
Attaques de la chaîne d'approvisionnement de compétences/plugins
La puissance d’OpenClaw provient en partie de son écosystème de compétences (ClawHub). Le problème ? Des chercheurs ont trouvé des centaines de compétences malveillantes sur ClawHub se faisant passer pour des utilitaires légitimes. Une analyse Snyk de 3 984 compétences ClawHub a révélé que 7,1 % contenaient des failles critiques qui exposaient des identifiants sensibles dans la fenêtre de contexte du LLM. Certaines compétences contenaient des malwares voleurs purs et simples, des backdoors pour l’accès à distance et des charges utiles d’exfiltration de données. Ce sont des vulnérabilités de sécurité OpenClaw cachées à la vue de tous à l’intérieur d’outils qui semblent totalement inoffensifs.
Agents sur-privilégiés
OpenClaw s’exécute avec les permissions que vous lui accordez, ce qui est beaucoup par défaut (systèmes de fichiers, plateformes de messagerie, jetons API et accès shell). L’équipe de recherche en sécurité de Microsoft le formule brutalement : exécuter OpenClaw n’est pas un choix de configuration, c’est une décision de confiance quant aux machines, aux identités et aux données que vous êtes prêt à exposer. La plupart des organisations sautent cette décision et l’exécutent avec un accès système complet.
Risques d'exécution autonome
Les agents peuvent enchaîner plusieurs appels d’outils pour accomplir des tâches complexes, ce qui est excellent pour la productivité et dangereux pour la sécurité. Une seule injection réussie peut déclencher une cascade : reconnaissance, mouvement latéral, vol d’identifiants et exfiltration de données. Les risques de sécurité de l’IA OpenClaw se multiplient rapidement ici, car l’accès légitime de l’agent aux API, bases de données et services cloud devient l’accès de l’attaquant, exécuté à vitesse machine sans supervision humaine.
Approches de sécurité pour les agents IA qui fonctionnent pour OpenClaw
Avant la liste de contrôle, parlons des principes, car les tactiques individuelles sans cadre cohérent ne sont qu’une bataille perdue d’avance. Lors de la gestion des vulnérabilités d’OpenClaw, votre objectif principal doit toujours être de limiter l’accès et d’instaurer des garanties à chaque étape.
- Conception d’agent Zero Trust
Considérez tout comme non fiable par défaut, chaque entrée, chaque compétence, chaque appel d’outil externe. Ne présumez pas que les données qu’un agent lit sont sûres simplement parce qu’elles proviennent d’une source connue. - Moindre privilège
Donnez à votre agent les autorisations minimales dont il a besoin pour faire son travail. S’il n’a besoin que de lire un répertoire spécifique, ne lui donnez pas accès à l’ensemble du système de fichiers. S’il doit envoyer des e-mails, ne lui donnez pas un jeton qui peut également supprimer votre infrastructure cloud. - Isolation
Les agents ne doivent jamais s’exécuter sur votre poste de travail principal ou à côté des systèmes de production. Considérez-les comme des processus semi-fiables qui doivent être contenus quel que soit leur comportement. - Humain dans la boucle (HITL)
Pour toute action sensible, par exemple, l’envoi de messages ou l’exécution de commandes shell, exigez une approbation humaine explicite avant que l’agent ne progresse.
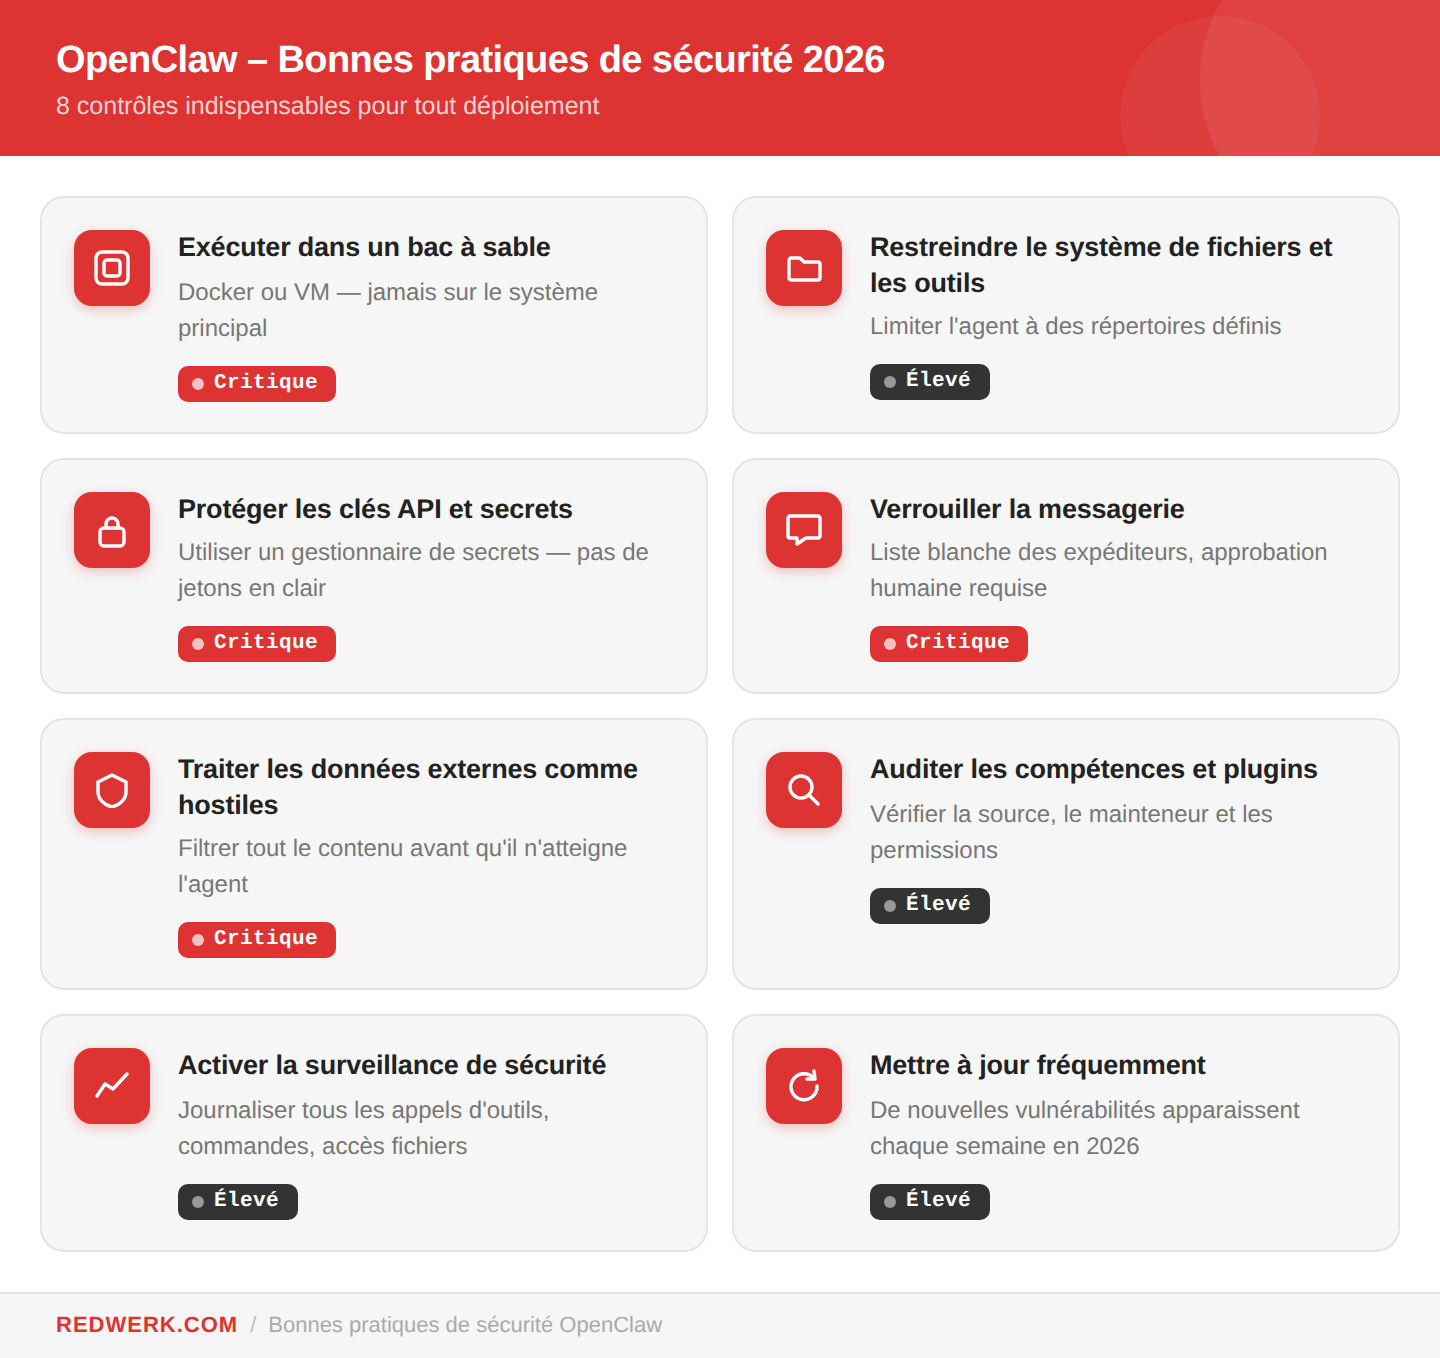
Meilleures pratiques de sécurité OpenClaw 2026
C’est ici que nous passons à la pratique et expliquons les meilleures pratiques de sécurité OpenClaw que nous mettons en œuvre lors de la création de systèmes intégrés à des agents pour nos clients. Nous décrivons l’approche générale, mais gardez à l’esprit que la solution est adaptée à chaque cas commercial. Par conséquent, nous combinons souvent ces stratégies avec des outils et des pratiques de sécurité supplémentaires pour nous adapter à la situation exacte.
Exécuter OpenClaw dans un bac à sable
Ne lancez jamais, jamais OpenClaw directement sur votre machine principale ou un système de production. C’est le contrôle le plus impactant que vous puissiez mettre en œuvre, et il ne coûte presque rien.
L’approche correcte consiste à :
- Exécuter OpenClaw dans un conteneur Docker, une machine virtuelle dédiée ou une autre forme d’environnement isolé.
- Le point clé est de considérer l’environnement comme jetable. Si vous soupçonnez que l’agent a été compromis, reconstruisez-le. N’essayez pas de le nettoyer, effacez-le et redémarrez. La compromission d’un agent se manifeste souvent par des changements subtils de configuration plutôt que par des malwares évidents.
- Conservez les secrets complètement en dehors du système de fichiers de l’agent. L’agent ne doit pas avoir accès à vos fichiers .env, à vos coffres-forts d’identification ou à vos fichiers de configuration contenant des jetons. Cette approche réduit considérablement les vulnérabilités de sécurité d’OpenClaw découlant de déploiements mal configurés.
Restreindre l'accès au système de fichiers et aux outils
Donnez à votre agent un espace de travail défini et rien de plus.
- Si le travail d’OpenClaw est de rédiger des rapports à partir d’un répertoire de données spécifique, restreignez-le uniquement à ce répertoire.
- Désactivez l’accès shell sauf si votre cas d’utilisation l’exige explicitement. Limitez les appels d’outils externes à ceux dont l’agent a réellement besoin pour fonctionner.
C’est le principe du moindre privilège en pratique. La documentation d’OpenClaw inclut le sandboxing d’outils basé sur Docker, mais il n’est pas activé par défaut, vous devez donc l’activer explicitement. L’accès limité à l’espace de travail garantit que même si l’agent est compromis, les attaquants ne peuvent pas pivoter vers des parties sensibles de votre système.
Protéger les clés API et les secrets
Les agents sont des passoires. Même sans intention malveillante, les modèles linguistiques peuvent reproduire involontairement des données sensibles qu’ils ont rencontrées, y compris des clés API, des jetons et des identifiants, dans leurs sorties ou journaux. C’est une catégorie documentée de problèmes de sécurité d’OpenClaw qui affecte de nombreux déploiements.
La solution : n’exposez jamais de secrets directement à l’agent.
- Utilisez un gestionnaire de secrets (AWS Secrets Manager, HashiCorp Vault, ou similaire).
- Injectez des variables d’environnement au moment de l’exécution.
- Routez les appels API via un proxy qui gère l’authentification au nom de l’agent.
- Faites pivoter les jetons régulièrement et considérez tout jeton touché par l’agent comme potentiellement compromis si un comportement anormal est détecté.
Verrouiller les interfaces de messagerie
Les intégrations d’OpenClaw avec les plateformes de messagerie (Slack, Discord, Telegram, WhatsApp) font partie de ses fonctionnalités les plus puissantes et de ses plus grandes surfaces d’attaque. Un attaquant qui sait que votre agent surveille un canal public peut publier un message contenant des instructions malveillantes. C’est un mécanisme de distribution d’attaques sans effort.
La solution : verrouillez-la !
- Configurez des expéditeurs autorisés afin que l’agent ne traite que les messages des utilisateurs de confiance.
- Désactivez l’accès aux groupes ouverts.
- Utilisez la limitation par mention afin que l’agent ne réponde que lorsqu’il est explicitement appelé.
- Exigez une approbation humaine avant que l’agent n’entreprene n’importe quelle action en réponse à un message externe.
Ces contrôles abordent directement une catégorie clé des risques de sécurité des agents IA d’OpenClaw : des parties externes émettant des commandes à votre agent à distance.
Traiter les données externes comme hostiles
C’est un changement de mentalité, pas seulement un contrôle technique. Tout ce qu’OpenClaw lit, e-mails, URL, PDF, documents, messages Slack ou pages web, doit être traité comme potentiellement armé.
Le modèle de sécurité devrait être : données non fiables → filtrées et assainies → puis transmises à l’agent.
En pratique, cela signifie :
- Implémenter des couches d’assainissement des entrées avant que les données n’atteignent l’agent.
- Supprimer les séquences de contrôle du contenu ingéré.
- Signaler les entrées qui contiennent des modèles inhabituels de type instructions.
Ceci est particulièrement important pour les organisations où OpenClaw lit à partir de sources de données à grand volume, telles que les boîtes de réception d’e-mails ou les systèmes de billetterie.
Auditer les compétences et les plugins
Avant d’installer une compétence ClawHub, effectuez un examen de sécurité de base :
- Vérifiez le code source
- Vérifiez l’identité du mainteneur
- Examinez les autorisations demandées par la compétence
- Recherchez les appels réseau externes qui ne devraient pas s’y trouver.
Règle simple : si vous ne pouvez pas lire le code, ne l’installez pas.
Un processus d’audit de sécurité OpenClaw solide pour les compétences comprend la vérification du hachage SHA-256 de la compétence sur VirusTotal, l’examen de son historique GitHub pour détecter des changements soudains, et son test dans un environnement isolé avant le déploiement sur quoi que ce soit d’important. Les compétences malveillantes sont souvent clonées à partir de celles légitimes avec de petites variations de nom.
Traitez l’installation d’une compétence comme vous traiteriez l’installation d’une nouvelle dépendance dans une base de code de production : avec discernement. Si vous exécutez déjà un agent, vous pouvez utiliser les services d’audit logiciel pour examiner la sécurité de votre configuration.
Activer la surveillance de la sécurité
Si ce n’est pas enregistré, cela ne s’est pas produit, du moins pas en ce qui concerne votre équipe de sécurité. OpenClaw doit être configuré pour enregistrer chaque appel d’outil, chaque commande shell, chaque requête réseau et chaque accès à un fichier. Ces journaux doivent être envoyés à un système de gestion de la sécurité de l’information et des événements (SIEM) et surveillés pour tout comportement anormal.
À quoi ressemble un comportement anormal ?
- Un agent accédant soudainement à des répertoires qu’il n’a jamais touchés auparavant.
- Appels réseau sortants vers des destinations inhabituelles.
- Une augmentation des exécutions de commandes shell. Une compétence qui installe un nouveau paquet à 3 heures du matin.
En tant qu’outil de sécurité OpenClaw, une journalisation complète est votre système d’alerte précoce. Cela n’empêchera pas une compromission, mais cela vous donnera les informations nécessaires pour la contenir rapidement.
Mettre à jour fréquemment
OpenClaw évolue à un rythme qui rend la plupart des versions logicielles bien lentes. Par conséquent, de nouvelles vulnérabilités de sécurité OpenClaw sont découvertes régulièrement. Heureusement, certaines d’entre elles ont déjà été corrigées, notamment une faille d’exécution de code à distance en un clic et un contournement d’authentification qui exposait des jetons API sur WebSocket.
- S’abonner aux avis de sécurité d’OpenClaw
- Surveiller les publications GitHub du projet
- Maintenir un processus de correction clair pour garantir le déploiement rapide des mises à jour
- Réanalyser les compétences que vous utilisez sur VirusTotal après des mises à jour importantes
Sécurité IA OpenClaw : Considérations pour le déploiement en entreprise
Les organisations qui déploient OpenClaw dans le cadre du développement de logiciels d’entreprise ont besoin de contrôles qui vont au-delà du durcissement des instances individuelles, tels que :
- Gestion des identités
Chaque instance d’agent doit avoir sa propre identité dédiée avec des autorisations limitées. Ne partagez jamais les identifiants entre agents ou entre agents et utilisateurs humains. Utilisez des jetons à courte durée de vie lorsque cela est possible et intégrez une rotation automatisée des jetons dans votre pipeline de déploiement. Les risques de sécurité des agents IA OpenClaw en 2026 dans les environnements d’entreprise proviennent souvent des identifiants partagés, qui permettent au compromis d’un agent de se propager à l’ensemble du déploiement. - Contrôles réseau
Restreignez le trafic sortant des hôtes d’agents vers des destinations connues et autorisées. Faites transiter tous les appels API par un proxy capable d’inspecter et d’enregistrer le trafic. Bloquez l’accès direct à Internet pour les processus des agents, sauf si cela est explicitement requis. Ces contrôles réduisent considérablement la surface d’exfiltration. - Surveillance
Intégrez les journaux d’activité des agents à votre SIEM dès le premier jour. Créez des playbooks autour du compromis d’identité d’un agent : isolation, révocation de jetons, examen du consentement et analyse médico-légale de l’espace de travail. Les requêtes de chasse fournies par Microsoft Defender XDR pour les déploiements OpenClaw constituent un excellent point de départ pour l’ingénierie de détection.
Solutions émergentes pour les problèmes de sécurité d'OpenClaw
L’écosystème des outils de sécurité autour d’OpenClaw rattrape lentement, mais de manière significative.
- SecureClaw
SecureClaw est un plugin de sécurité développé par la communauté qui ajoute une application de règles, une journalisation et une surveillance des agents en temps réel aux déploiements d’agents d’IA. Il offre une approche plus structurée de la gouvernance de sécurité d’OpenClaw, particulièrement utile pour les équipes qui ont besoin de contrôles de type « policy-as-code » sur le comportement des agents. - Scan des compétences VirusTotal
OpenClaw s’est associé à VirusTotal, une société Google, pour analyser tous les téléchargements de compétences ClawHub en utilisant la plateforme de renseignements sur les menaces de VirusTotal, y compris sa capacité Code Insight. Les compétences sont hachées, comparées à la base de données de VirusTotal et analysées à la recherche de modèles malveillants. Les compétences propres sont automatiquement approuvées ; les compétences suspectes sont signalées ; les compétences confirmées malveillantes sont bloquées. Toutes les compétences actives sont réanalysées quotidiennement. Les mainteneurs d’OpenClaw préviennent à juste titre qu’il ne s’agit pas d’une solution miracle, mais cela élève significativement la barre pour les attaquants.
Comment gérer les risques de sécurité d'OpenClaw avec le bon partenaire
OpenClaw représente quelque chose de nouveau : une IA qui ne se contente pas de parler, mais qui agit. Ce passage de conseiller à opérateur change entièrement le calcul de la sécurité. Le modèle de menace pour un agent d’IA disposant d’un accès shell, de permissions de fichiers et de jetons API est plus proche de celui d’un service interne privilégié que de celui d’un chatbot. Traitez-le en conséquence.
Une sécurité d’IA OpenClaw correctement implémentée nécessite une isolation avant le déploiement, des modèles de permissions stricts dès le premier jour, une surveillance continue et une supervision humaine significative pour les actions sensibles. La sécurité ne peut pas être ajoutée a posteriori.
Nous avons vu cette dynamique se dérouler lors d’engagements clients. Lorsque nous avons travaillé avec Enorasys, un projet qui a été reconnu par la suite par IBM, pour pérenniser leur plateforme de gestion des cybermenaces, la leçon était claire : une architecture proactive bat toujours le patching réactif. Le même principe s’applique aux préoccupations de sécurité d’OpenClaw : planifiez des conditions adverses avant d’y être confronté, pas après.
Chez Redwerk, notre processus de développement d’IA comprend une architecture de sécurité de bout en bout pour les systèmes basés sur des agents, depuis le sandboxing et la conception jusqu’aux audits de logiciels, la surveillance, l’intégration et la vérification des compétences. Que vous numérisiez vos opérations avec l’automatisation par l’IA ou modernisiez une plateforme existante pour prendre en charge les flux de travail des agents, nous veillons à ce que la sécurité soit intégrée dès le départ.
Prêt à intégrer OpenClaw ou un autre framework d’agents IA sans perdre le sommeil ? Parlons-en.
Découvrez comment nous avons construit une application de recrutement pilotée par l'IA acquise par un géant américain du recrutement