Equifax. SolarWinds. Yahoo. MOVEit. Il ne s’agit pas d’entreprises piratées par une arme de super-héro de science-fiction. Elles ont subi des violations en raison de failles évitables et bien documentées dans la manière dont leurs logiciels ont été conçus, testés et maintenus.
Nous sommes dans les tranchées de l’industrie du développement logiciel depuis plus de deux décennies. Nous avons vu des produits brillants passer à l’échelle pour des millions d’utilisateurs, et nous avons vu des startups prometteuses s’effondrer à cause d’une seule vulnérabilité évitable.
Si vous êtes un fondateur, un chef de produit, ou un autre leader technologique, vous devez comprendre ce qu’est un cycle de vie de développement logiciel sécurisé et pourquoi ce n’est plus seulement un problème informatique. C’est une responsabilité commerciale majeure. Le coût moyen mondial d’une violation de données a atteint 4,4 millions de dollars en 2025. Alors, quelles sont les meilleures pratiques SDLC qui empêchent réellement ces catastrophes ? Passons-les en revue phase par phase.
Qu'est-ce qu'un cycle de vie de développement logiciel sécurisé ?
Un cycle de vie de développement logiciel sécurisé est une approche structurée où la sécurité n’est pas une réflexion après coup ajoutée pendant la semaine des tests QA, mais une contrainte de conception intégrée à chaque phase, des exigences à la maintenance post-déploiement. Le principe de “shift-left” au cœur de cette approche stipule que les corrections de sécurité post-lancement coûtent 30 à 50 fois plus cher que la détection du même problème lors de la conception. Chaque euro dépensé en sécurité SDLC tôt vous permet d’économiser une petite fortune plus tard.
Avant d’aller plus loin : qu’est-ce qu’un cycle de vie de développement logiciel sécurisé, exactement ?
C’est une approche structurée pour construire des logiciels où la sécurité n’est pas une réflexion après coup ajoutée pendant la semaine des tests QA, mais une contrainte de conception intégrée à chaque phase — de la première réunion d’exigences à la maintenance post-déploiement. Un cycle de vie de développement logiciel sécurisé traite les vulnérabilités de la même manière que la bonne ingénierie traite les bugs : les prévenir tôt, les détecter rapidement, les corriger définitivement.
Le paradigme “shift-left” est réel : les corrections de sécurité post-lancement coûtent 30 à 50 fois plus cher que les corrections en phase de conception. En d’autres termes, chaque euro dépensé en sécurité SDLC tôt vous permet d’économiser une petite fortune plus tard.
Trouver votre rythme : méthodologies de cycle de vie de développement logiciel
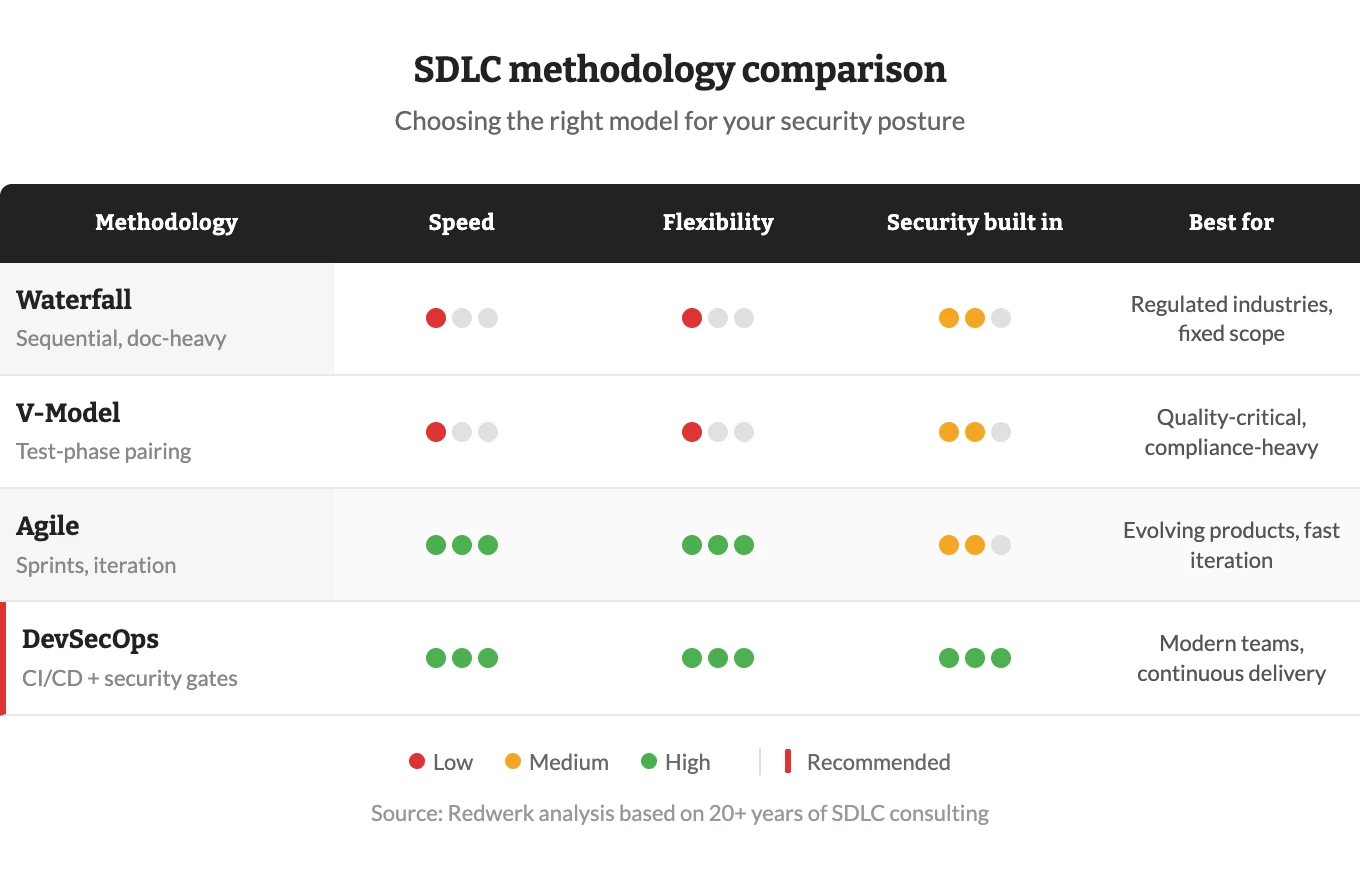
Chaque équipe utilise une forme de méthodologies de cycle de vie de développement logiciel, qu’elle soit choisie délibérément ou par accident. Alors, quelle est la meilleure méthodologie de cycle de vie de développement logiciel sécurisé ? La réponse honnête est : cela dépend.
Le Waterfall et le modèle en V fonctionnent lorsque les exigences sont figées et réglementées. Pensez à l’aérospatiale, aux dispositifs médicaux ou à la conformité gouvernementale. Leur nature séquentielle aide à la documentation de sécurité, mais si une vulnérabilité apparaît lors des tests, il est coûteux de revenir en arrière.
Les meilleures pratiques SDLC et de développement agile sont devenues la norme de l’industrie. L’Agile livre rapidement, s’adapte au changement et maintient les utilisateurs informés. Mais la sécurité est dépriorisée dans la précipitation sprint après sprint. Comment y remédier ? Des critères d’acceptation de sécurité dans chaque user story et un champion de la sécurité intégré dans chaque équipe. L’implication précoce des utilisateurs dans le développement logiciel permet de détecter non seulement les problèmes d’utilisabilité, mais aussi les angles morts de sécurité que les équipes internes manquent.
Le DevSecOps est le modèle que nous recommandons pour la plupart des équipes modernes. Il unifie le développement, les opérations et la sécurité dans un pipeline de livraison continue. Les analyses SAST, DAST et SCA s’exécutent automatiquement.
Quelle que soit la voie choisie, l’établissement d’une politique de cycle de vie de développement logiciel sécurisé est obligatoire. Si vous ne définissez pas les règles du jeu, vos développeurs joueront par eux-mêmes.
Intégrer la protection : les phases du SDLC sécurisé
La sécurité n’est pas une phase de test que l’on ajoute à la fin d’un sprint. Elle doit être intégrée à chaque étape. Voici les meilleures pratiques SDLC sécurisé pour chaque phase, appuyées par ce qui empêche réellement les violations.
1. Exigences : définir la sécurité avant d'écrire une ligne de code
Des exigences de sécurité vagues tuent les projets. Votre politique SDLC sécurisé doit exiger des exigences testables dès le premier jour : « toutes les requêtes de base de données utilisent des instructions paramétrées » et « les jetons de session expirent après 24 heures d’inactivité ».
Créez des cas d’abus parallèlement aux cas d’utilisation. Si votre cas d’utilisation dit « l’utilisateur peut réinitialiser son mot de passe », le cas d’abus devrait demander : « un attaquant peut-il énumérer les adresses e-mail valides via le flux de réinitialisation ? »
Une politique de cycle de vie de développement logiciel sécurisé commence ici en associant les exigences de conformité (RGPD, HIPAA, PCI-DSS) à des contrôles techniques spécifiques avant que quiconque ne touche un clavier.
2. Conception : modéliser les menaces ou le regretter plus tard
C’est là que la magie (ou la tragédie) se produit. Vous avez besoin d’une approche structurée pour cartographier votre surface d’attaque. Des frameworks comme STRIDE de Microsoft (usurpation d’identité, falsification, répudiation, divulgation d’informations, déni de service, élévation de privilèges) sont excellents pour les équipes nouvelles dans ce concept. Votre architecture doit imposer la confiance zéro, le moindre privilège et des valeurs par défaut sécurisées. Si votre fondation est pourrie, aucun pare-feu ne vous sauvera.
Utilisez PASTA (Processus pour la simulation d’attaques et l’analyse des menaces) pour une approche plus centrée sur le risque. Concevez pour la défense en profondeur, le moindre privilège et la confiance zéro. Cartographiez chaque point d’API, interface utilisateur et intégration tierce comme un point d’entrée potentiel.
3. Implémentation : automatiser ce que les humains oublient
La phase de codage est l’endroit où les vulnérabilités sont physiquement introduites. Un processus de développement sécurisé solide ici comprend des outils SAST (SonarQube, Semgrep, CodeQL) dans votre IDE et votre pipeline CI/CD, ainsi que des outils SCA analysant chaque dépendance. Étant donné que le Verizon 2025 DBIR a trouvé des identifiants volés ou exposés dans 31 % de toutes les violations, investissez dans la gestion des secrets comme HashiCorp Vault ou AWS Secrets Manager.
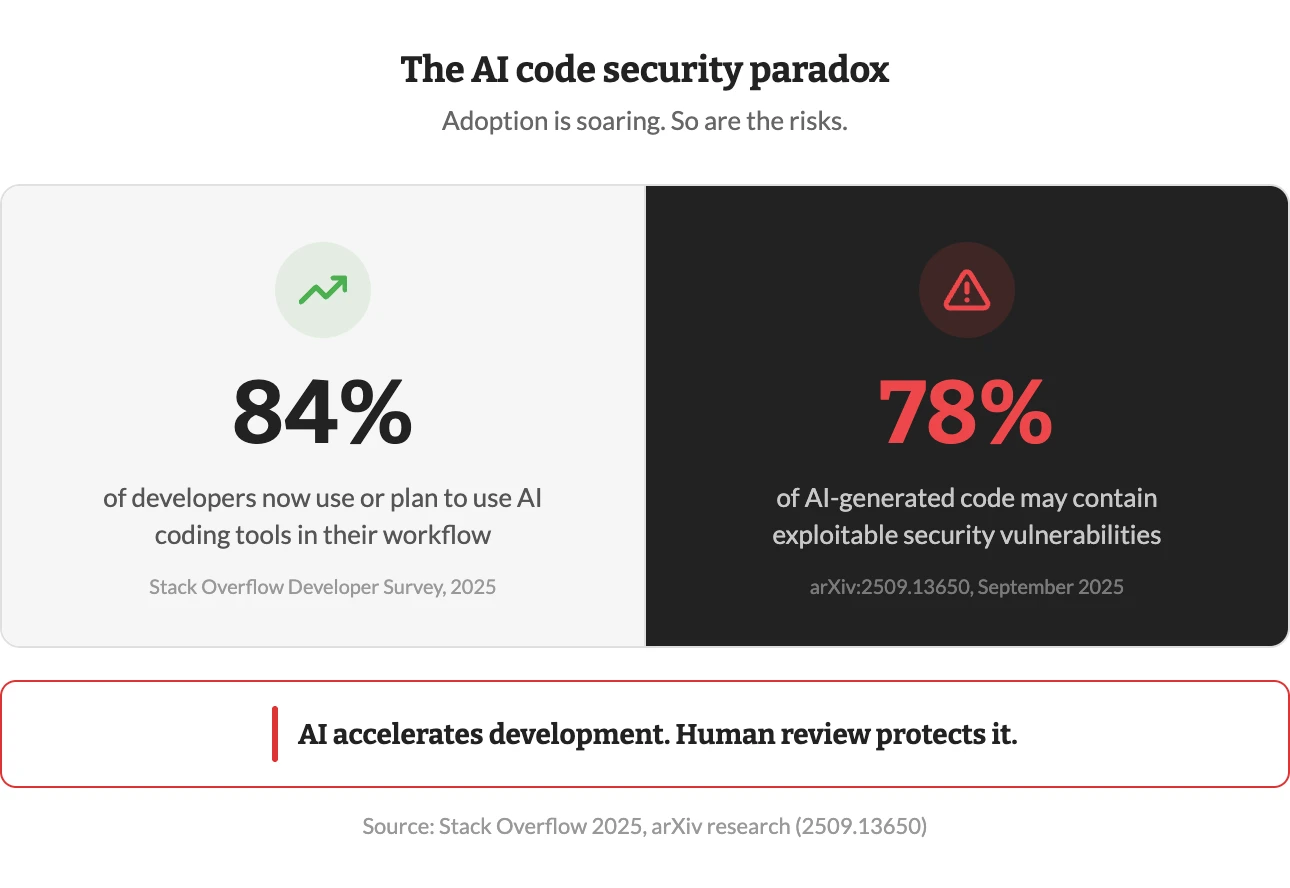
Maintenant, l’éléphant dans la pièce : l’IA. Un nombre stupéfiant de 84 % des développeurs utilisent des outils de codage IA, selon l’enquête Stack Overflow 2025. Bien que ces outils augmentent la productivité, la recherche montre que 78 % du code généré par l’IA peut contenir des vulnérabilités exploitables. L’IA ne peut pas remplacer la revue humaine. Pour maintenir un processus de développement d’applications sécurisé, une revue de code rigoureuse et des protocoles de sécurité du développement augmentée par l’IA solides sont non négociables.
4. Tests : penser comme un attaquant
L’analyse automatisée ne suffit pas ; il faut une pensée humaine adversariale. Les tests dynamiques de sécurité des applications (DAST) sondent les applications en cours d’exécution de l’extérieur, tandis que les tests d’intrusion trouvent les failles logiques que les outils automatisés manquent complètement.
L’outil OSS-Fuzz de Google a découvert plus de 10 000 bugs dans plus de 1 000 projets open-source, prouvant que le fuzz testing détecte les cas limites qu’aucun humain n’écrirait de test. L’intégration d’une sécurité robuste dans les phases du SDLC garantit que vous détectez les exploits avant vos adversaires.
5. Déploiement : votre pipeline est une surface d’attaque
La violation de données SolarWinds a prouvé que le pipeline CI/CD lui-même est une cible. Les attaquants ont planté des logiciels malveillants sur les serveurs de build qui ont substitué le code source pendant la compilation, et la porte dérobée a été distribuée à plus de 18 000 organisations via une mise à jour logicielle légitime et signée.
Sécurisez votre pipeline de build avec des vérifications d’intégrité à chaque étape. Signez les artefacts cryptographiquement. Générez des listes de matériaux logicielles (SBOM) — elles sont passées d’optionnelles à légalement requises en vertu du décret exécutif américain 14028 et de l’acte européen sur la cyber-résilience. Un processus de développement d’applications sécurisé ne s’arrête pas à la compilation du code ; il s’étend à la manière dont ce code parvient à la production.
6. Maintenance : la veille constante
Un nombre stupéfiant de 62 % des organisations admettent publier sciemment des applications avec des vulnérabilités de sécurité pour respecter les délais. C’est de la négligence professionnelle.
Votre processus de développement logiciel sécurisé doit inclure des SLA stricts de gestion des correctifs, des mises à jour automatisées des dépendances et une surveillance continue des CVE. Si vous utilisez des systèmes vieillissants, les bonnes pratiques de modernisation des systèmes legacy devraient figurer sur votre feuille de route. Et à mesure que les systèmes vieillissent, comprendre comment l’IA remodèle la maintenance logicielle devient un véritable avantage concurrentiel.
Conséquences de la non-implémentation de la sécurité dans les phases du SDLC
Si vous avez besoin d’arguments pour convaincre votre conseil d’administration de financer ces bonnes pratiques du cycle de vie du développement logiciel, regardez les conséquences de la non-implémentation de la sécurité dans les phases du SDLC. Le coût moyen d’une violation de données aux États-Unis en 2025 a atteint un sommet historique de 10,22 millions de dollars.
- Échecs des exigences : Meta a reçu une amende record de 1,2 milliard d’euros au titre du RGPD car les exigences de confidentialité et de résidence des données étaient absentes de l’architecture système initiale.
- Échecs de conception : Le bug Heartbleed a exposé les clés privées et les jetons de session sur environ 500 000 serveurs dans le monde parce qu’un principe fondamental de conception sécurisée (la vérification des limites) a été ignoré.
- Échecs d’implémentation : La vulnérabilité d’injection SQL de MOVEit Transfer a compromis plus de 2 700 organisations, entraînant des coûts estimés entre 9,93 et 12,15 milliards de dollars.
- Échecs de maintenance : WannaCry a causé 4 milliards de dollars de pertes économiques mondiales en exploitant des systèmes qui n’avaient tout simplement pas appliqué un correctif publié deux mois auparavant.
Aucune de ces failles n’a nécessité de techniques d’attaque exotiques. Toutes étaient évitables avec des pratiques de sécurité de base du SDLC.
Succès concrets : l'audit logiciel d'Adoorabelle
Nous avons récemment travaillé avec Adoorabelle, une plateforme immobilière en pleine croissance qui aide les agents à externaliser les visites de propriétés auprès d’un réseau de « coursiers ». À mesure que leur base d’utilisateurs augmentait, ils savaient qu’ils ne pouvaient pas se fier aux suppositions.
Ils ont engagé Redwerk pour un audit complet de développement logiciel. Nous avons évalué leur code ainsi que leur posture de cybersécurité de l’ensemble de leur SDLC. En analysant leur architecture et leurs pipelines de déploiement, nous avons identifié des goulots d’étranglement critiques et des vulnérabilités de sécurité. Nous avons livré une feuille de route de remédiation priorisée, permettant à Adoorabelle de protéger les données sensibles des clients et de monter en charge en toute confiance. Le résultat : une observabilité système 24h/24 et 7j/7, plus de 80 bugs identifiés et corrigés, et une transparence technique complète.
C’est un exemple typique de la manière dont l’adhésion à une checklist d’audit SDLC structurée génère un retour sur investissement significatif.
S'inspirer des meilleurs : les frameworks à adopter
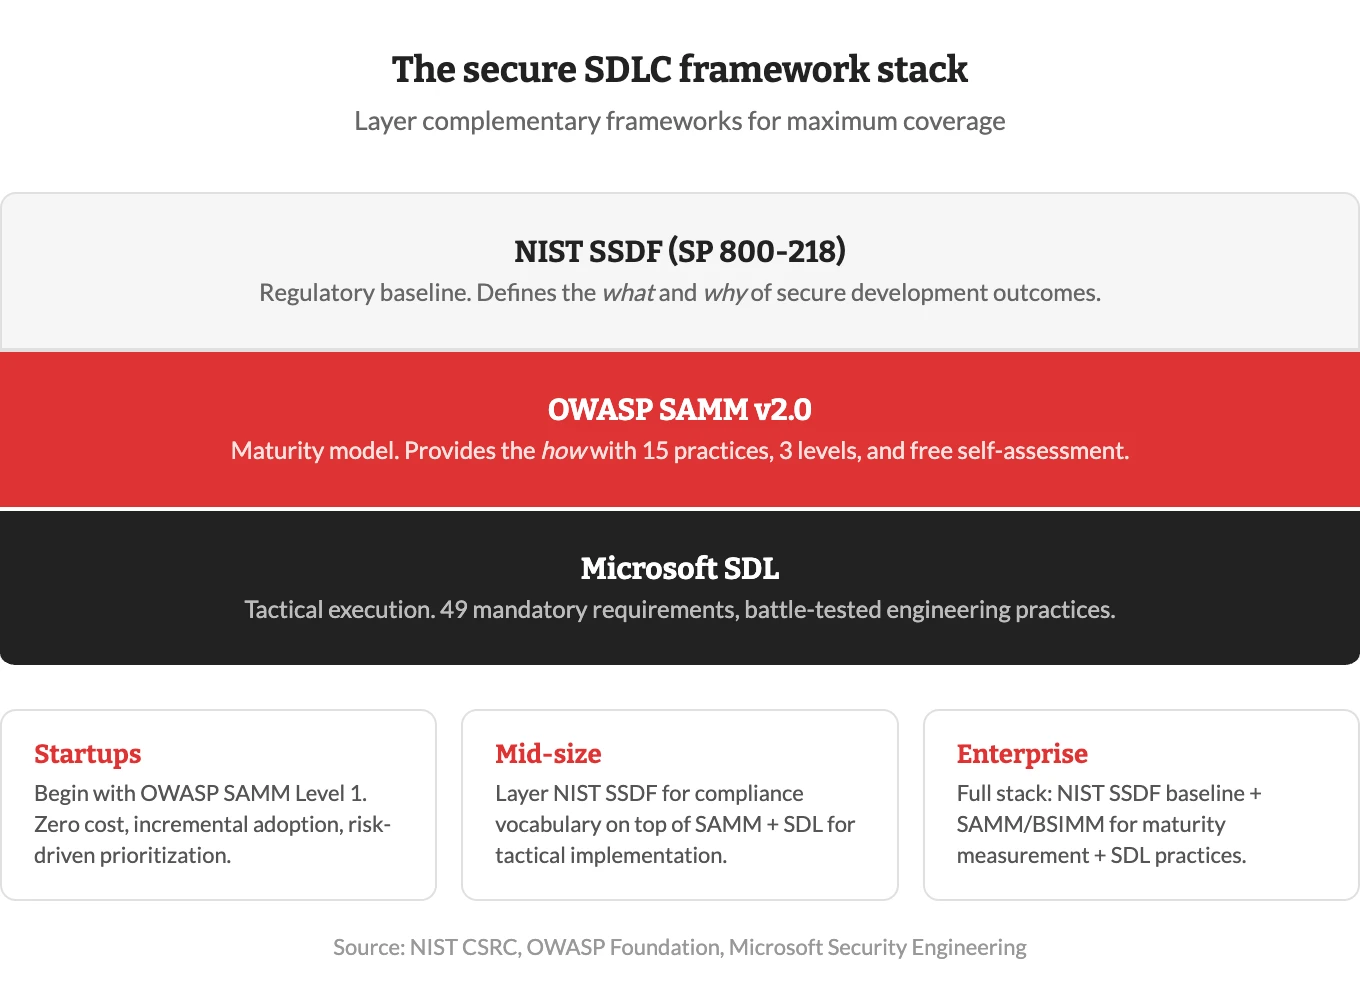
Il n’est pas nécessaire d’inventer des bonnes pratiques de SDLC sécurisé à partir de zéro. La stratégie la plus efficace consiste à superposer des frameworks établis.
- NIST SSDF (Secure Software Development Framework) : C’est la base réglementaire. Il définit le quoi et le pourquoi, ce qui en fait un élément essentiel de votre cycle de vie de développement logiciel sécurisé global.
- OWASP SAMM (Software Assurance Maturity Model) : Un modèle de maturité très accessible qui fournit le comment. Il est gratuit, axé sur les risques et vous aide à mesurer vos progrès.
- Microsoft SDL : La norme industrielle qui a aidé Microsoft à réduire les vulnérabilités de 61 % entre Windows Server 2000 et 2003. Il offre des pratiques tactiques éprouvées au combat.
Pour les startups, nous recommandons de commencer par OWASP SAMM Niveau 1. Pour les moyennes et grandes entreprises, superposez le NIST SSDF pour la conformité avec le Microsoft SDL pour l’exécution technique au niveau du terrain.
En résumé
Construire des logiciels est difficile. Construire des logiciels sécurisés est une discipline sans relâche. Mais comme nous l’avons vu, considérer les bonnes pratiques du SDLC comme un « plus » facultatif est un pari que vous finirez par perdre.
La sécurité doit être une contrainte de conception dès le début du projet. La sécurité de la chaîne d’approvisionnement logicielle est désormais légalement obligatoire. Et bien que les outils d’IA accélèrent le développement, ils créent simultanément de nouvelles surfaces d’attaque complexes qui nécessitent une gouvernance agressive.
Les entreprises qui domineront la prochaine décennie ne considéreront pas la sécurité comme un obstacle. Elles utiliseront un SDLC sécurisé rigoureux comme avantage concurrentiel. Si vous souhaitez savoir où se situe votre produit et ce qu’il faut pour le rendre à l’épreuve des balles, contactez-nous. Nous l’avons fait des centaines de fois, et nous serions ravis de vous aider à bien faire les choses.
Obtenez votre échantillon gratuit d'audit de développement logiciel