Si vous développez une application, un portail patient ou tout autre outil de santé numérique, il est impératif de garantir la conformité dès le départ. Ici, la loi américaine sur la portabilité et la responsabilité de l’assurance maladie (HIPAA) sert de fondement à la confiance des patients.
Mais par où commencer ? Cela peut sembler décourageant. En tant qu’équipe spécialisée dans le développement de logiciels sécurisés pour le secteur de la santé, nous avons accompagné de nombreuses entreprises dans ce processus. C’est pourquoi nous avons créé une liste de contrôle claire pour la conformité logicielle HIPAA, afin de vous fournir des étapes pratiques et précises pour bâtir et maintenir un programme de conformité solide.
Qu'est-ce que la conformité HIPAA ?
La HIPAA est une loi américaine qui établit une norme nationale pour la protection des informations de santé des patients. La conformité HIPAA signifie le respect des règles énoncées dans la loi sur la portabilité et la responsabilité de l’assurance maladie.
En tant que loi américaine, la HIPAA s’applique principalement aux organisations basées aux États-Unis. Cependant, elle couvre également les entreprises étrangères qui collaborent avec des groupes de soins de santé américains. Par exemple, si une entreprise d’un autre pays fournit des services de stockage en ligne ou aide aux tests de dépistage de drogues pour des patients américains, elle doit se conformer aux réglementations HIPAA lors de la manipulation des informations de santé des patients, quelle que soit sa localisation.
Qui doit être conforme à la HIPAA ?
Deux groupes principaux sont tenus de se conformer aux réglementations HIPAA :
- Entités couvertes : Il s’agit des prestataires de soins de santé primaires, des régimes d’assurance maladie et des centres de compensation de soins de santé. Cela inclut les cabinets de médecins, les hôpitaux, les cliniques, les dentistes, les pharmacies, les compagnies d’assurance et les programmes gouvernementaux tels que Medicare et Medicaid.
- Associés commerciaux : Il s’agit de personnes ou d’organisations qui effectuent des travaux pour le compte d’une entité couverte et qui ont accès aux informations de santé protégées (PHI). Cela peut inclure les sociétés de facturation, les fournisseurs de services informatiques, les services de stockage en nuage, les avocats et les comptables qui travaillent avec des clients du secteur de la santé.
Quelles données doivent être protégées ?
Lorsque nous parlons d’une checklist de conformité HIPAA pour le développement de logiciels, nous nous concentrons principalement sur la protection des informations de santé électroniques protégées (ePHI) — toutes données de santé identifiables que vous créez, recevez, conservez ou transmettez électroniquement, telles que les noms, adresses, dates, numéros de sécurité sociale, dossiers médicaux, etc.
La HIPAA liste 18 identifiants. Si l’un d’entre eux est présent dans des informations de santé, ces informations sont considérées comme “individuellement identifiables” et traitées comme des PHI.
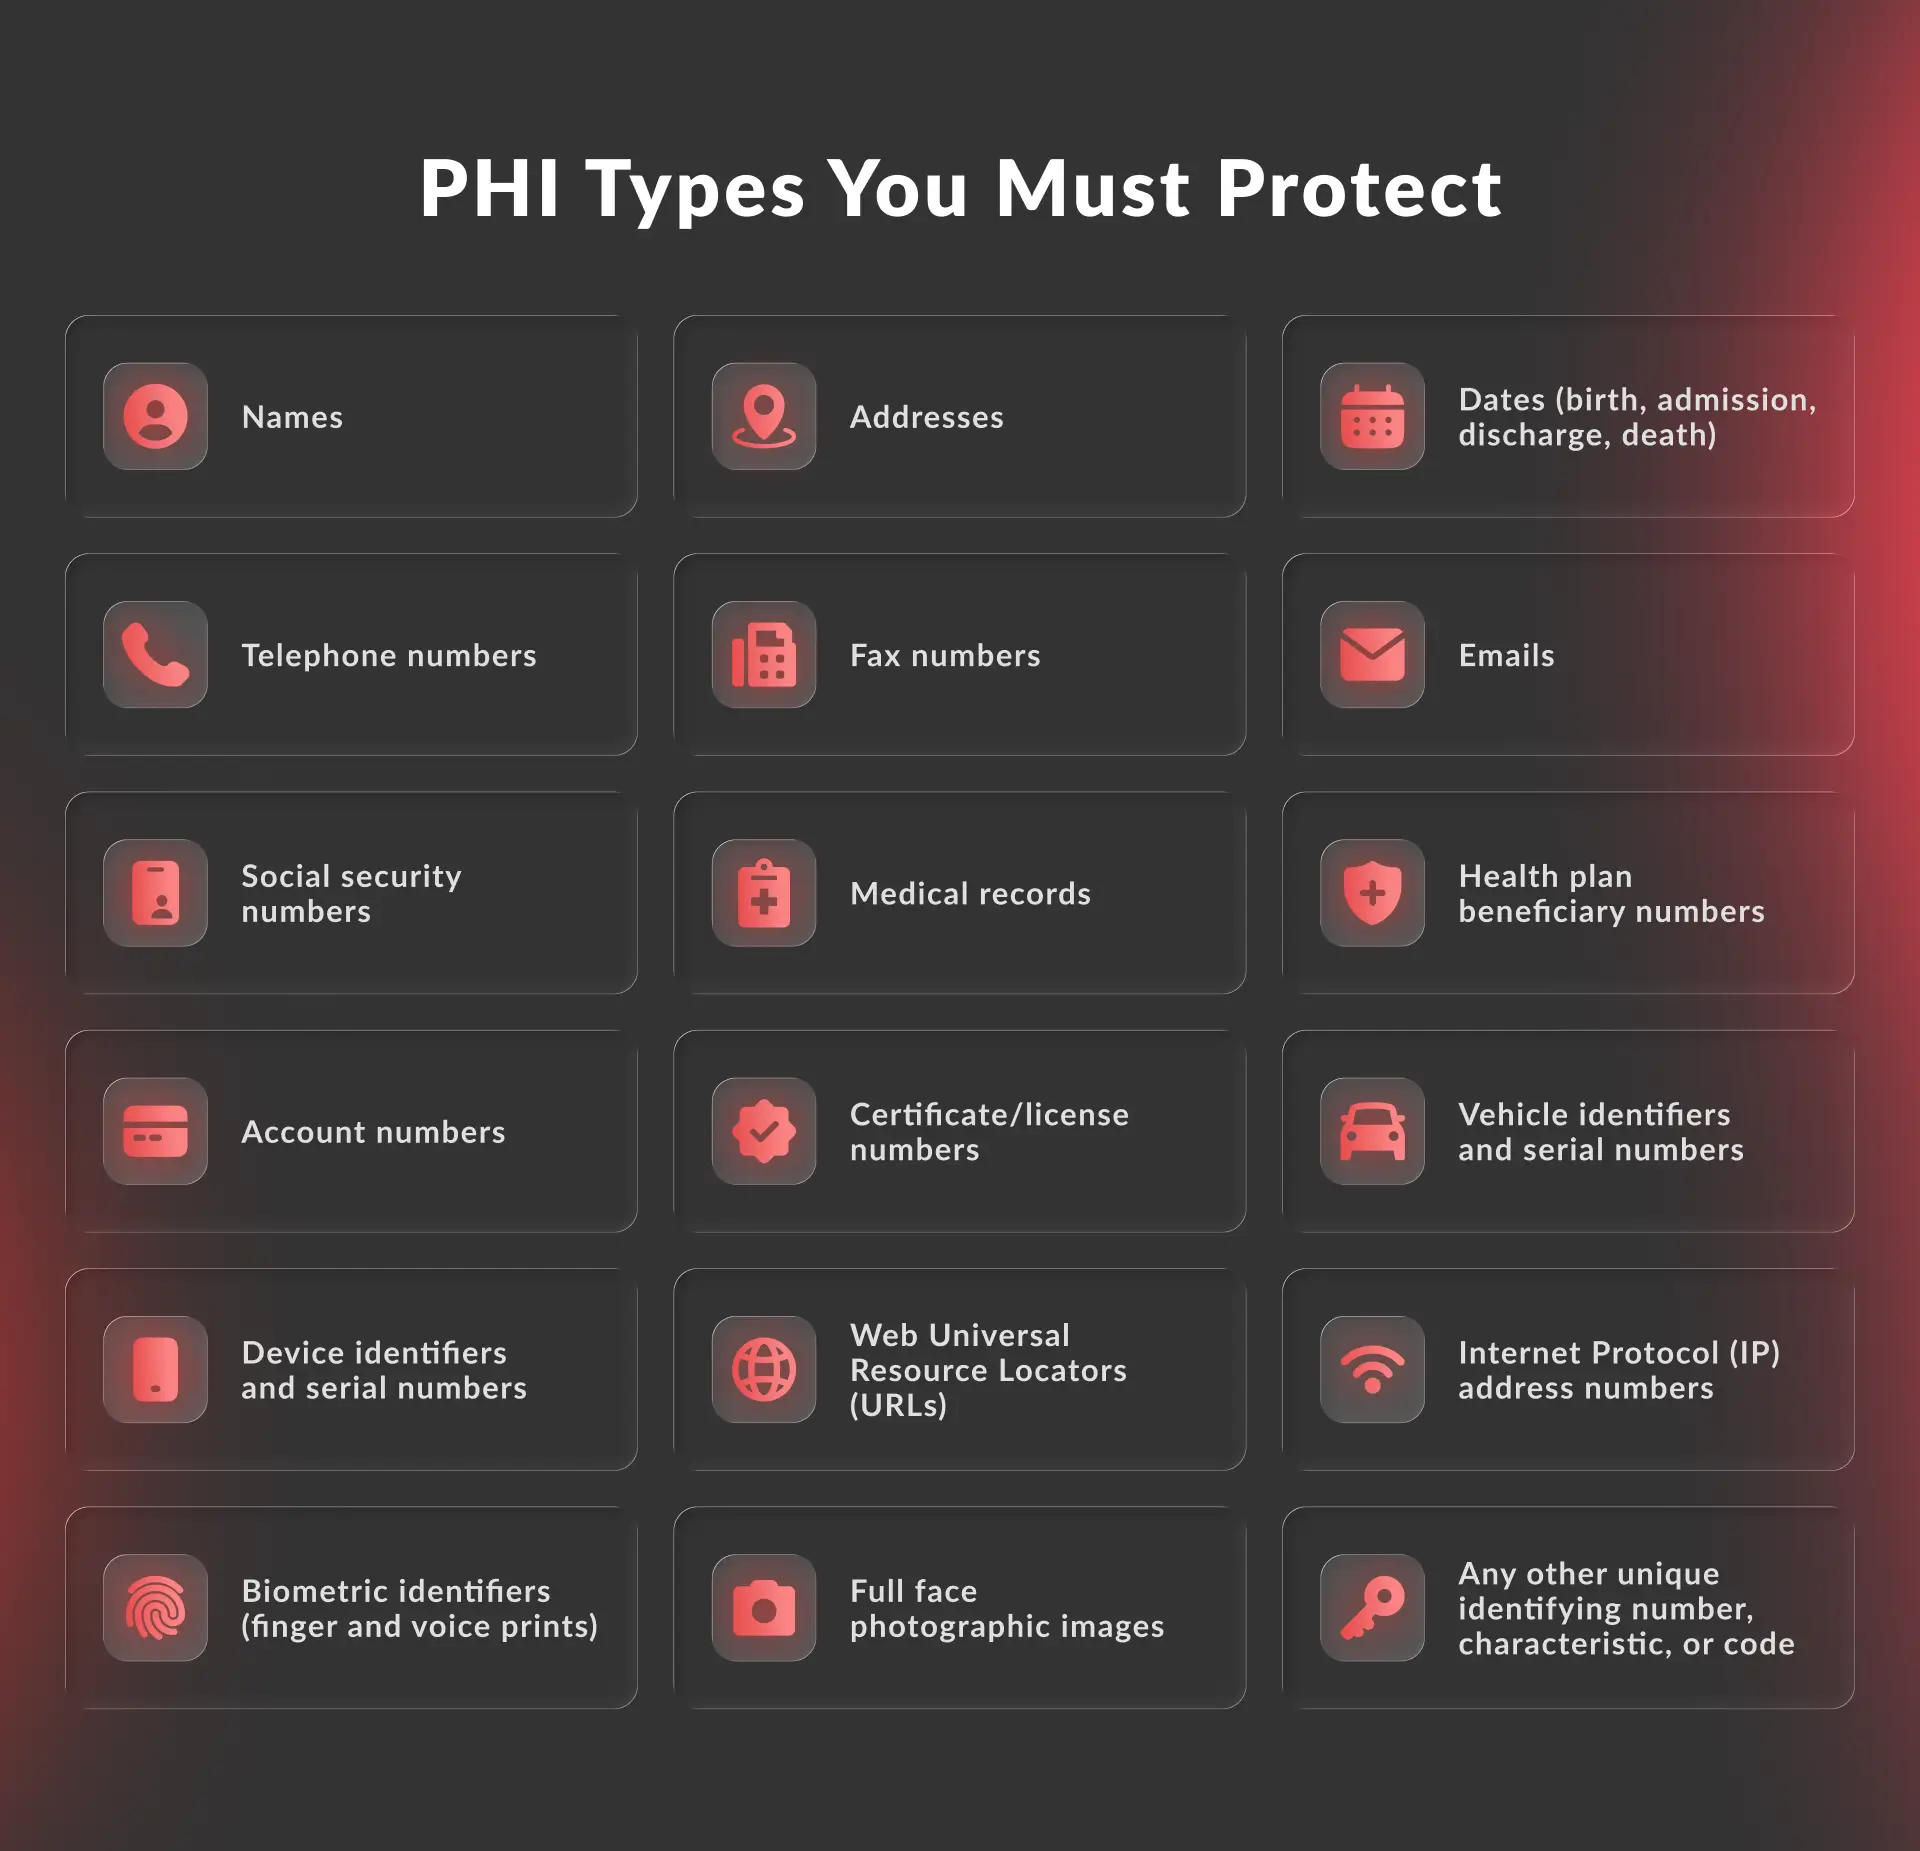
Cela signifie que les organisations qui traitent des informations de santé protégées (PHI) doivent disposer de mesures de sécurité physiques, techniques et administratives pour garantir la confidentialité et la sécurité de ces données sensibles.
Gardez à l’esprit que l’IA dans le domaine de la santé repose souvent sur de grands ensembles de données pour l’entraînement. Ces ensembles de données contiennent généralement des informations personnelles, des données de santé ou des informations de santé protégées (PHI). Étant donné que l’IA utilise ce type de données, les lois et réglementations relatives à la confidentialité affecteront la manière dont les données peuvent être utilisées. Par exemple, si l’IA traite une grande quantité de PHI, les règles HIPAA s’appliqueront, que l’IA soit utilisée par une entité couverte ou par ses associés commerciaux.
Les règles fondamentales de la conformité HIPAA
Avant de plonger dans le code, vous devez comprendre les principaux éléments de la HIPAA qui s’appliquent aux logiciels. Il existe cinq réglementations clés de la HIPAA à connaître :
- La règle de confidentialité : Cette règle définit qui peut accéder aux ePHI et les utiliser. Pour les logiciels, vous devez mettre en œuvre des contrôles qui garantissent que seuls les utilisateurs autorisés consultent les données (par exemple, un médecin n’accède qu’aux dossiers de ses patients, pas à ceux des autres).
- La règle de sécurité : C’est la règle la plus critique pour le développement de logiciels. Elle dicte la manière dont vous devez protéger les ePHI. Elle est divisée en trois catégories de mesures de sécurité, que nous explorerons en détail ci-dessous.
- La règle de notification de violation : Cette règle vous oblige à alerter les patients et les autorités en cas de violation de données. La conception et les mécanismes de journalisation de votre logiciel sont essentiels pour détecter et gérer efficacement les violations.
- La règle Omnibus : Il s’agit d’une règle finale qui a renforcé et élargi les réglementations HIPAA. Elle a officiellement étendu les exigences de la HIPAA aux associés commerciaux, c’est-à-dire tout fournisseur tiers qui traite des PHI au nom d’une entité couverte.
- La règle d’application : Cette règle traite du scénario “que se passe-t-il si”. Elle décrit les procédures d’enquête sur les violations potentielles de la HIPAA et détaille les pénalités pécuniaires civiles qui peuvent être imposées en cas de non-conformité.
Checklist de conformité HIPAA étape par étape
Pour devenir conforme à la HIPAA, une approche structurée est nécessaire pour protéger les données des patients et éviter les pénalités. Ce n’est pas une tâche ponctuelle, mais un engagement continu à gérer les informations de santé sensibles. Cette checklist des exigences de conformité HIPAA simplifie le processus en étapes clés, suivies d’une explication des règles fondamentales.
La règle de confidentialité
La règle de confidentialité concerne les droits des patients et l’utilisation appropriée de leurs informations de santé. Elle régit qui est autorisé à consulter, utiliser et partager les ePHI. Lors de la création de logiciels, vous créez essentiellement un environnement numérique où ces droits sont soit protégés, soit violés.
Étapes clés de la conformité HIPAA :
- Identifier toutes les formes de PHI (écrites, électroniques, verbales)
- Élaborer et mettre en œuvre des politiques sur la manière dont les PHI sont utilisées et divulguées
- Fournir aux patients un avis de pratiques en matière de confidentialité (NPP)
- Former le personnel sur les utilisations/divulgations autorisées et les normes du minimum nécessaire
- Mettre en place des mesures de sécurité pour prévenir l’accès non autorisé
- Établir des procédures pour la gestion des demandes d’accès des patients et des modifications
La règle de sécurité
La règle de sécurité est votre plan technique. Considérez-la comme la liste spécifique des serrures, alarmes et protocoles de sécurité de votre maison numérique. Elle se divise en trois types de mesures de protection.
1. Mesures de protection administratives
Ce sont les politiques et procédures qui forment votre stratégie de sécurité. Elles portent sur la manière dont votre organisation gère la sécurité, et pas seulement sur la technologie elle-même.
- Réaliser une analyse des risques : Identifiez où se trouve le ePHI (informations de santé protégées électroniques) dans votre système et évaluez les risques potentiels pour sa confidentialité, son intégrité et sa disponibilité.
- Désigner un responsable de la sécurité : Nommez une personne (ou une équipe) spécifique chargée de développer et de mettre en œuvre vos politiques de sécurité HIPAA.
- Mettre en place une formation du personnel : Toutes les personnes de votre équipe qui interagissent avec le ePHI, des développeurs au personnel de support, ont besoin d’une formation régulière sur les politiques et procédures de sécurité.
- Gérer les incidents de sécurité : Ayez un plan clair sur la manière d’identifier, de répondre et de signaler les incidents de sécurité.
2. Mesures de protection physiques
Ces contrôles visent à protéger le matériel et l’infrastructure physiques qui stockent et accèdent au ePHI.
- Contrôler l’accès aux installations : Si vous avez des serveurs sur site, assurez-vous que seul le personnel autorisé peut y accéder.
- Sécuriser les postes de travail : Mettez en place des politiques pour les postes de travail qui accèdent au ePHI, qu’ils soient au bureau ou à distance. Cela inclut des éléments tels que le verrouillage de l’écran, la protection par mot de passe et la gestion appropriée des données sur les appareils personnels.
- Gérer les appareils et les supports : Ayez des procédures strictes pour l’utilisation et l’élimination des appareils contenant du ePHI, tels que les ordinateurs portables, les disques durs ou les clés USB.
3. Mesures de protection techniques
C’est là que le code rencontre la conformité. Ce sont les contrôles technologiques que vous intégrez directement dans vos logiciels et systèmes pour protéger le ePHI. Chez Redwerk, nous avons une vaste expérience pratique, allant de la réalisation d’examens de code de sécurité détaillés pour les fournisseurs de support informatique à la réalisation d’audits complets du SDLC pour les entreprises AML/KYC.
- Mettre en place le contrôle d’accès : Assurez-vous que les utilisateurs ne peuvent accéder qu’aux informations minimales nécessaires pour accomplir leurs tâches. Une excellente façon d’y parvenir est le contrôle d’accès basé sur les rôles (RBAC), où les autorisations sont attribuées en fonction du rôle d’un utilisateur (par exemple, médecin, infirmier, administrateur, patient).
- Utiliser une identification unique de l’utilisateur : Chaque utilisateur doit avoir son propre identifiant unique (pas de comptes partagés !). C’est fondamental pour le suivi des activités.
- Établir des contrôles d’audit : Votre logiciel doit pouvoir enregistrer et examiner les activités. Cela signifie consigner qui a accédé à quel ePHI et quand. Ces journaux sont essentiels pour détecter et enquêter sur d’éventuelles violations.
- Assurer l’intégrité des données : Vous avez besoin de mécanismes pour empêcher la modification ou la destruction non autorisée du ePHI. Cela implique souvent l’utilisation de sommes de contrôle ou d’autres méthodes cryptographiques.
- Chiffrer, chiffrer, chiffrer : Tout ePHI doit être chiffré à la fois lorsqu’il est « au repos » (stocké sur un serveur ou une base de données) et « en transit » (lorsqu’il est envoyé sur un réseau). L’utilisation du chiffrement de bout en bout est la norme d’excellence ici.
La règle de notification de violation
Une violation de données est l’une des plus grandes craintes dans le domaine de la technologie de la santé. Cette règle fournit un guide clair sur ce qu’il faut faire en cas de scénario catastrophe. Avoir un plan est bien, mais savoir comment l’exécuter est encore mieux.
Étapes clés de la conformité HIPAA :
- Élaborer un plan clair de réponse aux incidents
- Identifier ce qui constitue une violation selon la HIPAA
- Informer les personnes concernées dans les 60 jours suivant la découverte d’une violation
- Informer le ministère américain de la Santé et des Services sociaux (HHS) — immédiatement pour les violations affectant 500 personnes ou plus, annuellement pour les violations moindres
- Documenter l’enquête sur la violation, les notifications et les mesures correctives
La règle Omnibus
Cette règle a été créée pour moderniser les réglementations et combler les lacunes apparues avec l’essor des dossiers de santé numériques et du cloud computing. Pour toute entreprise développant des logiciels de santé aujourd’hui, la règle Omnibus est particulièrement importante car elle aborde directement le rôle des partenaires technologiques. Elle étend les obligations aux associés commerciaux et aux sous-traitants.
Étapes clés de la conformité HIPAA :
- Mettre à jour les accords d’associés commerciaux (BAA) pour inclure les exigences de la HIPAA
- Étendre les obligations de conformité HIPAA aux sous-traitants traitant des PHI
- Garantir que les droits des patients incluent l’accès aux copies électroniques de leurs PHI
- Restreindre le marketing, la collecte de fonds et la vente de PHI sans autorisation du patient
- Réviser les politiques et procédures pour s’aligner sur les mises à jour d’Omnibus.
La règle d'application
La règle d’application donne au gouvernement, en particulier au Bureau des droits civils (OCR), le pouvoir d’enquêter sur les plaintes et de mener des audits. Elle détaille également les sanctions financières importantes en cas de non-conformité.
Étapes clés de la conformité HIPAA :
- Mettre en œuvre une surveillance et une audit interne pour la conformité
- Documenter toutes les politiques, procédures et formations des employés relatives à la HIPAA
- Traiter rapidement les violations et appliquer des mesures correctives
- Conserver des preuves des efforts de conformité (évaluations des risques, journaux de formation, rapports d’incidents)
- Se préparer aux audits et enquêtes potentiels de l’HHS OCR
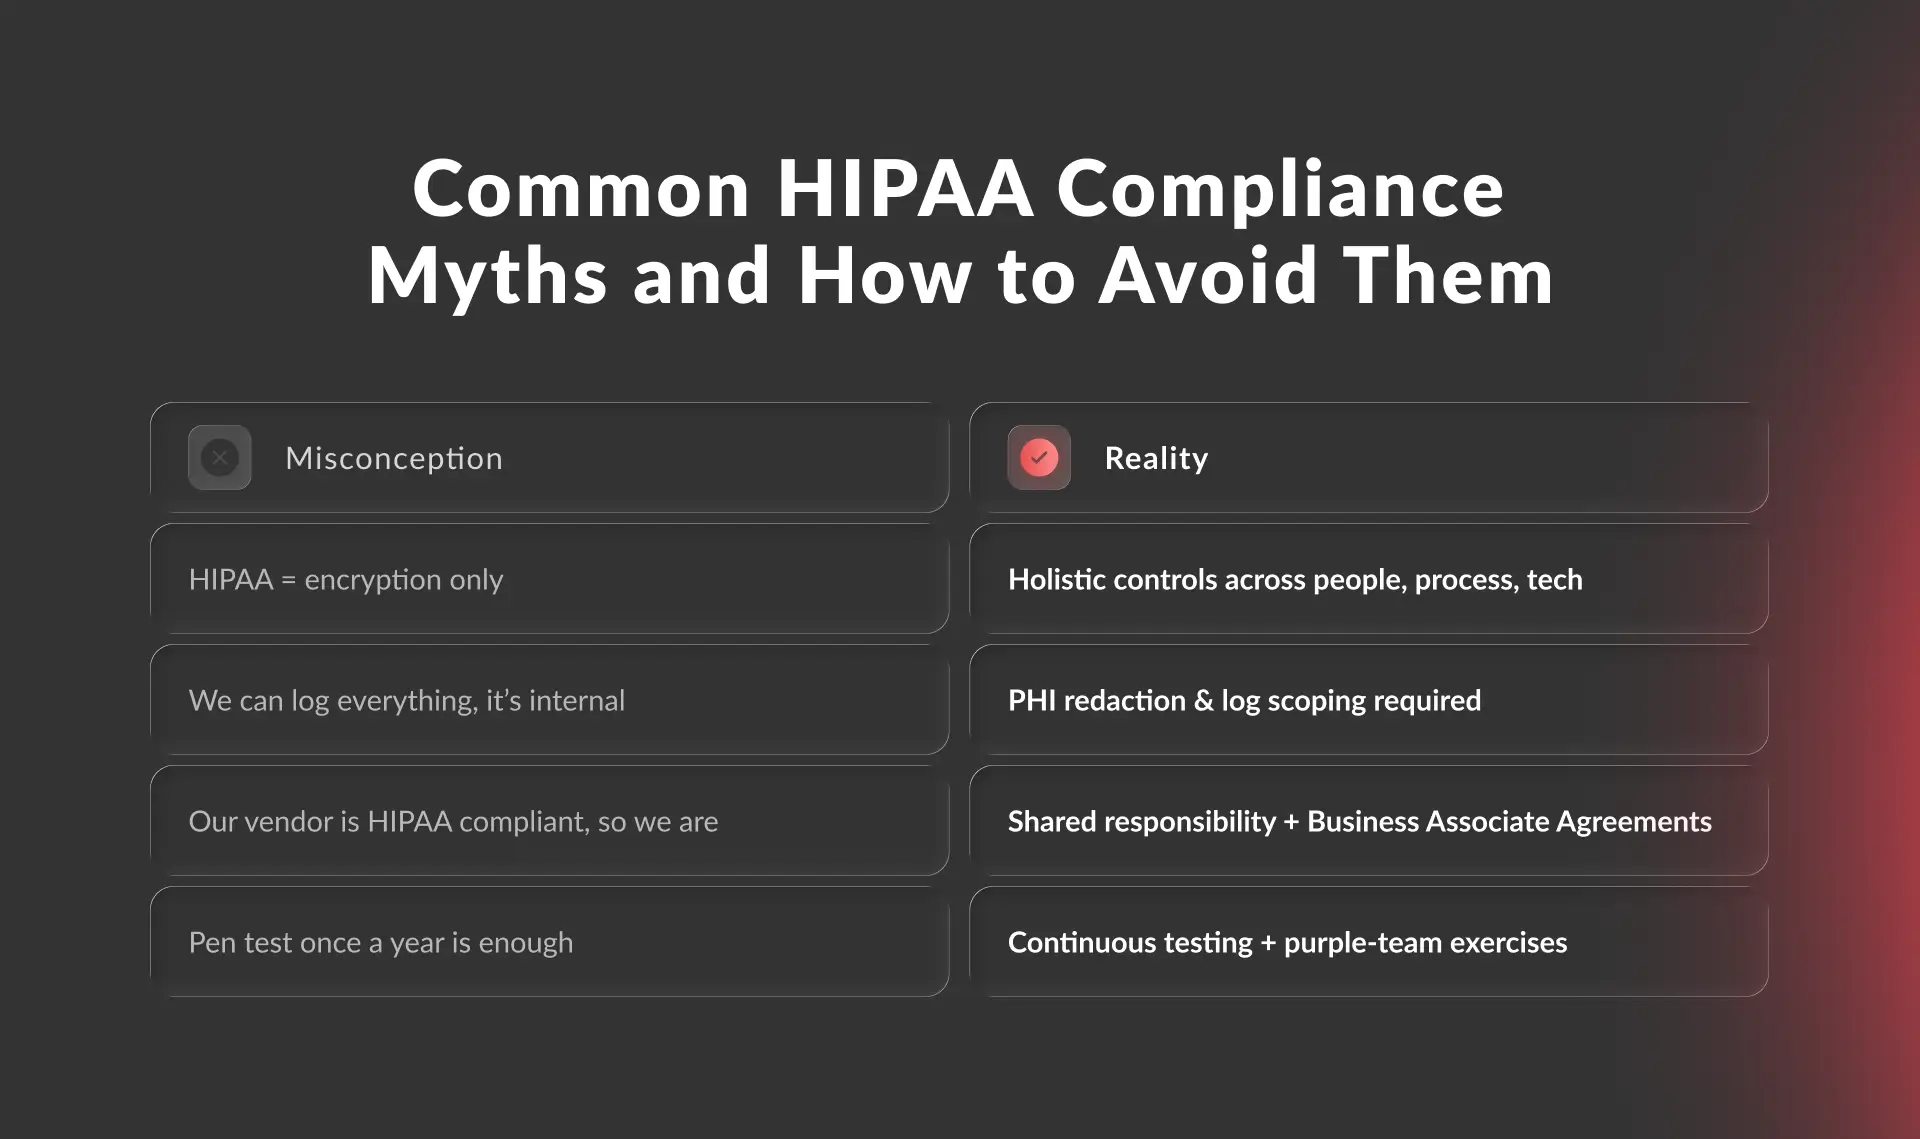
Atteignez la conformité HIPAA avec un partenaire technologique de confiance
Une agence de développement logiciel peut être un partenaire crucial pour atteindre la conformité HIPAA dans le domaine de la santé. La clé est de travailler avec quelqu’un qui comprend à la fois le développement logiciel de pointe et le paysage complexe des réglementations de santé. Chez Redwerk, notre équipe multidisciplinaire possède une expertise approfondie en gestion de projet, analyse commerciale, architecture de solutions, développement logiciel et conseil réglementaire pour vous guider tout au long du processus.
Comment nous pouvons vous aider
- Conception conceptuelle et architecture : Nous concevons l’architecture de votre logiciel pour qu’il soit conforme à la HIPAA dès le premier jour, en sélectionnant la pile technologique et les intégrations conformes à la HIPAA appropriées.
- Développement et test : En construisant votre solution avec des garanties techniques essentielles, telles que le chiffrement et les contrôles d’audit, nous nous assurons que votre plateforme de télémédecine ou votre logiciel de diagnostic médical est sécurisé dès le départ. Notre processus comprend des tests de sécurité rigoureux pour identifier et éliminer les vulnérabilités.
- Audits complets du SDLC : Nous intégrons la conformité directement dans votre cycle de vie de développement logiciel (SDLC). Nous pouvons auditer l’ensemble de votre processus de développement — de la gestion de projet et de l’assurance qualité au DevOps — pour garantir que la sécurité et la conformité sont maintenues à chaque étape.
- Documentation prête pour l’audit : Nous créons toute la documentation nécessaire requise pour un audit formel, vous faisant gagner un temps et des ressources considérables. Disposer d’une liste de contrôle claire des exigences de conformité HIPAA et des documents justificatifs est crucial pour démontrer la conformité HIPAA dans le domaine de la santé.
Pourquoi choisir Redwerk pour votre conformité HIPAA
Atteindre la conformité HIPAA dans le secteur de la santé peut sembler intimidant, mais cela devient tout à fait gérable lorsqu’elle est intégrée à votre SDLC dès le premier jour. En suivant cette checklist HIPAA pour le développement logiciel, vous posez les bases d’une application de santé sécurisée, fiable et réussie.
Cependant, si vous recherchez une checklist des exigences de conformité HIPAA adaptée à vos besoins commerciaux, n’hésitez pas à nous contacter. Nous vous fournirons un plan d’action clair pour les équipes techniques et non techniques. Nous offrons également une assistance pratique pour la mise en œuvre et des conseils complets pour assurer votre succès.
Expérience éprouvée dans des secteurs critiques
Depuis 2005, nous livrons des solutions logicielles complexes pour des clients des secteurs gouvernemental, de la santé et de la fintech. Par exemple, nous nous sommes associés à un fournisseur de cloud de santé basé aux États-Unis, ClearDATA, pour prendre en charge leur produit .NET hérité, en assurant une stricte conformité aux normes HIPAA.
Nous avons également développé Current, un logiciel SaaS de gouvernement électronique conforme à l’ADA qui simplifie la prestation de programmes sociaux dans plus de 12 États et comtés américains. Notre expérience démontre que nous savons comment gérer des données sensibles et nous conformer aux réglementations industrielles les plus strictes.
Expertise technique et en cybersécurité approfondie
Notre équipe possède une expertise approfondie en architecture logicielle sécurisée, en chiffrement de données et en mécanismes de contrôle d’accès. Nous sommes compétents pour mener des analyses complètes des risques de sécurité et des tests d’intrusion afin d’identifier et de neutraliser les menaces avant qu’elles n’affectent votre entreprise. C’est un élément central de notre service, pas une réflexion après coup.
Expérience pratique et concrète
Nous ne sommes pas que des auditeurs ; nous sommes des praticiens qui ont construit des solutions complexes à partir de zéro pour plus de 170 entreprises en Amérique du Nord, en Europe et en Australie. Cette expérience concrète signifie que nous savons comment résoudre des problèmes réels, pas seulement cocher des cases sur une feuille de conformité HIPAA. Par exemple, lorsque nous avons aidé Complete Network à réaliser une audit logiciel approfondi de leur application de cartographie réseau, nous avons non seulement vérifié sa sécurité, mais aussi augmenté sa maintenabilité de code de 90 %.
Contactez-nous dès aujourd’hui pour une consultation gratuite et sans engagement sur votre stratégie HIPAA. Construisons une solution en laquelle les patients et les prestataires peuvent avoir confiance.
Obtenez votre échantillon gratuit d'audit de développement logiciel