L’adoption de l’IA dans les équipes d’ingénierie est désormais une pratique courante. Selon McKinsey (2025), 88 % des organisations utilisent l’IA dans au moins une fonction commerciale. Dans le développement logiciel lui-même, son utilisation ne cesse de croître à mesure que les entreprises intègrent des assistants de codage et des agents automatisés dans leurs pipelines.
Parallèlement, le WEF Global Cybersecurity Outlook 2025 signale une forte augmentation de l’exploitation de la chaîne d’approvisionnement logicielle, due à la complexité des dépendances, aux composants opaques générés par l’IA et à la visibilité limitée sur la manière dont les systèmes modernes assemblent les artefacts finaux. Les responsables de la sécurité considèrent le compromis de la chaîne d’approvisionnement comme l’un des risques les plus difficiles à contenir, car le développement assisté par l’IA augmente le volume de code et de configurations entrant en production sans améliorations proportionnelles de la gouvernance.
Forts de notre expérience pratique, nous examinerons la sécurité du développement augmenté par l’IA à travers le regard des praticiens qui relèvent activement ces défis. Nous démontrerons comment les entreprises peuvent intégrer concrètement des pratiques modernes d’évaluation des risques dans leur cycle de vie de développement spécifique et leur processus de sélection de fournisseurs, en nous concentrant sur les risques réels, les mythes répandus et les attentes en matière de conformité qui façonnent la stratégie d’ingénierie aujourd’hui.
Le développement augmenté par l’IA, la nouvelle norme
Comme dans d’autres secteurs, l’IA est également devenue une partie intégrante du développement logiciel. Désormais, la plupart des équipes d’ingénierie s’appuient sur des outils d’IA pour l’échafaudage, le refactoring et la vitesse d’implémentation. L’assistance automatisée peut libérer jusqu’à une journée de temps aux développeurs. Cependant, ces gains ne se traduisent pas automatiquement par une livraison plus rapide. La capacité de productivité pour la planification, la revue et les processus de publication reste la même. Tout en augmentant le rendement, l’IA ne résout pas les goulots d’étranglement du flux de travail.
Qualité de sécurité : plus de code, plus de failles
Avec la croissance de l’utilisation de l’IA, les problèmes de sécurité familiers prennent de nouvelles formes. Le code généré tend à suivre les modèles courants des données d’entraînement, ce qui signifie qu’il peut reproduire des faiblesses subtiles. Elles se manifestent généralement par :
- une validation d’entrée insuffisante
- des configurations par défaut non sécurisées
- une logique de gestion des erreurs faible
- des flux de sérialisation ou désérialisation non sécurisés
Individuellement, ces problèmes peuvent sembler mineurs. À grande échelle, ils se combinent pour former des vulnérabilités significatives, surtout lorsque les développeurs font confiance à des suggestions apparemment polies. Ce volume croissant de modifications écrites par des machines augmente les risques de sécurité de l’IA dans des parties du codebase que les équipes ne s’attendent pas à examiner de près.
Expansion de la chaîne d'approvisionnement par l'automatisation
Les outils d’IA influencent désormais des domaines bien au-delà des simples extraits de code, impactant les choix de dépendances, les modèles de configuration et les pipelines de construction. Cependant, comme l’IA apprend à partir de données produites par des humains, elle reflète inévitablement les erreurs humaines – quelque chose que nous observons fréquemment dans nos revues de code professionnelles.
Par exemple, lors de l’audit de Project Science (une plateforme de gestion de devis pour les projets informatiques), nous avons identifié une vulnérabilité de sécurité critique : des données sensibles étaient stockées dans un dossier publiquement accessible. Malgré l’utilisation d’outils automatisés, l’IA n’a pas réussi à signaler ce risque.
Cela illustre une préoccupation croissante dans la chaîne d’approvisionnement logicielle. Les suggestions automatisées peuvent introduire discrètement :
- des fichiers de configuration que personne n’a modifiés manuellement
- des étapes CI/CD modifiées
- des paramètres par défaut permissifs choisis par commodité
Chaque insertion automatisée ajoute de nouveaux points à suivre pour la conformité de l’IA et l’intégrité de la chaîne d’approvisionnement.
Cinq mythes freinant l'utilisation sécurisée de l'IA
Les équipes qui adoptent l’IA supposent souvent que l’automatisation peut être superposée aux habitudes de développement existantes sans changer leur approche du risque, de la gouvernance ou de la qualité du code. Cette hypothèse est précisément ce qui expose les entreprises aux coûts cachés d’une mauvaise intégration de l’IA – des problèmes qui restent invisibles jusqu’à ce qu’ils ralentissent la livraison, compliquent les audits ou créent des opportunités pour les attaquants. Après avoir examiné et résolu les problèmes des environnements de développement logiciel augmentés par l’IA sur différents produits, voici les cinq idées fausses qui mènent le plus souvent les équipes à des difficultés.
Mythe 1 : L'IA écrit du code sûr
L’IA génère du code qui fonctionne, mais pas du code qui résiste à la pression. En pratique, les assistants reproduisent souvent les solutions les plus statistiquement « communes », dont beaucoup contiennent des faiblesses subtiles. J’ai vu des gestionnaires générés passer des revues de sécurité parce qu’ils semblaient polis, mais ils omettaient discrètement la validation appropriée ou s’appuyaient sur des paramètres par défaut permissifs. Ce sont de petites fissures qui s’élargissent avec l’échelle et sapent la sécurité du logiciel IA lorsqu’elles ne sont pas contrôlées.
Mythe 2 : Nos scanners le détecteront
Les scanners traditionnels se spécialisent dans les modèles connus, les décalages de dépendances et les défauts basés sur des signatures. Ce qu’ils ne détectent pas, c’est la tendance de l’IA à modifier la forme du système lui-même. Dans plusieurs projets clients, les analyses de routine se sont déroulées sans problème alors qu’une étape de construction suggérée par l’IA téléchargeait un binaire non vérifié, que les outils de sécurité n’ont jamais détecté car il se situait en dehors du chemin de code qu’ils examinaient. Ces lacunes deviennent particulièrement risquées lorsque l’IA influence les configurations, les pipelines ou les règles d’automatisation que personne n’a touchées manuellement.
Mythe 3 : Le SBOM garantit la sécurité de notre chaîne d'approvisionnement
Un bordereau de matières premières logiciel (SBOM) standard capture les bibliothèques, les packages et les versions. Mais comme nous l’avons appris par notre expérience, il ne révèle presque rien sur la manière dont le code a été généré ou transformé par l’automatisation. Nous avons audité des systèmes où le SBOM listait trois dépendances alors que le modèle de déploiement généré en ajoutait deux autres lors de l’exécution. Sans un enregistrement parallèle décrivant le modèle, les paramètres de génération et les artefacts dérivés de l’IA, les équipes de conformité se retrouvent avec une vision incomplète de la manière dont le logiciel est réellement assemblé.
Mythe 4 : Le fournisseur de LLM gère la conformité
Les certifications des fournisseurs ne s’étendent pas à la manière dont votre équipe utilise le modèle au quotidien. Des sorties sûres dépendent de vos propres invites, étapes de révision et contrôles d’accès. Vous pouvez utiliser un LLM d’entreprise entièrement certifié, tout en divulguant des règles métier sensibles dans les journaux d’invites parce que les contrôles internes ne correspondent pas au niveau de gouvernance du modèle. L’outil semble conforme, mais le flux de travail ne l’est pas. C’est là que l’innovation bien intentionnée devient un risque opérationnel.
Mythe 5 : Les régulateurs ne regardent pas le code IA
Aujourd’hui, les organismes de réglementation traitent les artefacts générés par IA comme faisant partie de la chaîne d’approvisionnement logicielle. Les audits SDLC incluent désormais la manière dont les équipes valident le code généré, enregistrent l’utilisation du modèle et régissent les décisions automatisées. Nous avons guidé des entreprises à travers des revues où leur posture de sécurité traditionnelle était satisfaite, mais elles ont échoué lorsqu’on leur a demandé de montrer comment les modifications influencées par l’IA étaient tracées, validées et approuvées. L’écart commence là où il n’y a pas de garde-fous opérationnels clairs.
La nouvelle surface de risque : quand l'IA fait partie de votre chaîne d'approvisionnement
Une fois que l’IA participe à la génération de code, elle cesse de se comporter comme un simple outil de productivité et commence à agir comme un fournisseur externe intégré à votre chaîne d’outils. C’est là que la plupart des risques de développement d’IA prennent leur origine. Les équipes qui étendent leurs pratiques de gouvernance aux flux de travail d’IA restent en contrôle ; les équipes qui ne le font pas héritent souvent de systèmes fragiles sans s’en rendre compte. Pour clarifier cela, voici comment le risque se décompose.
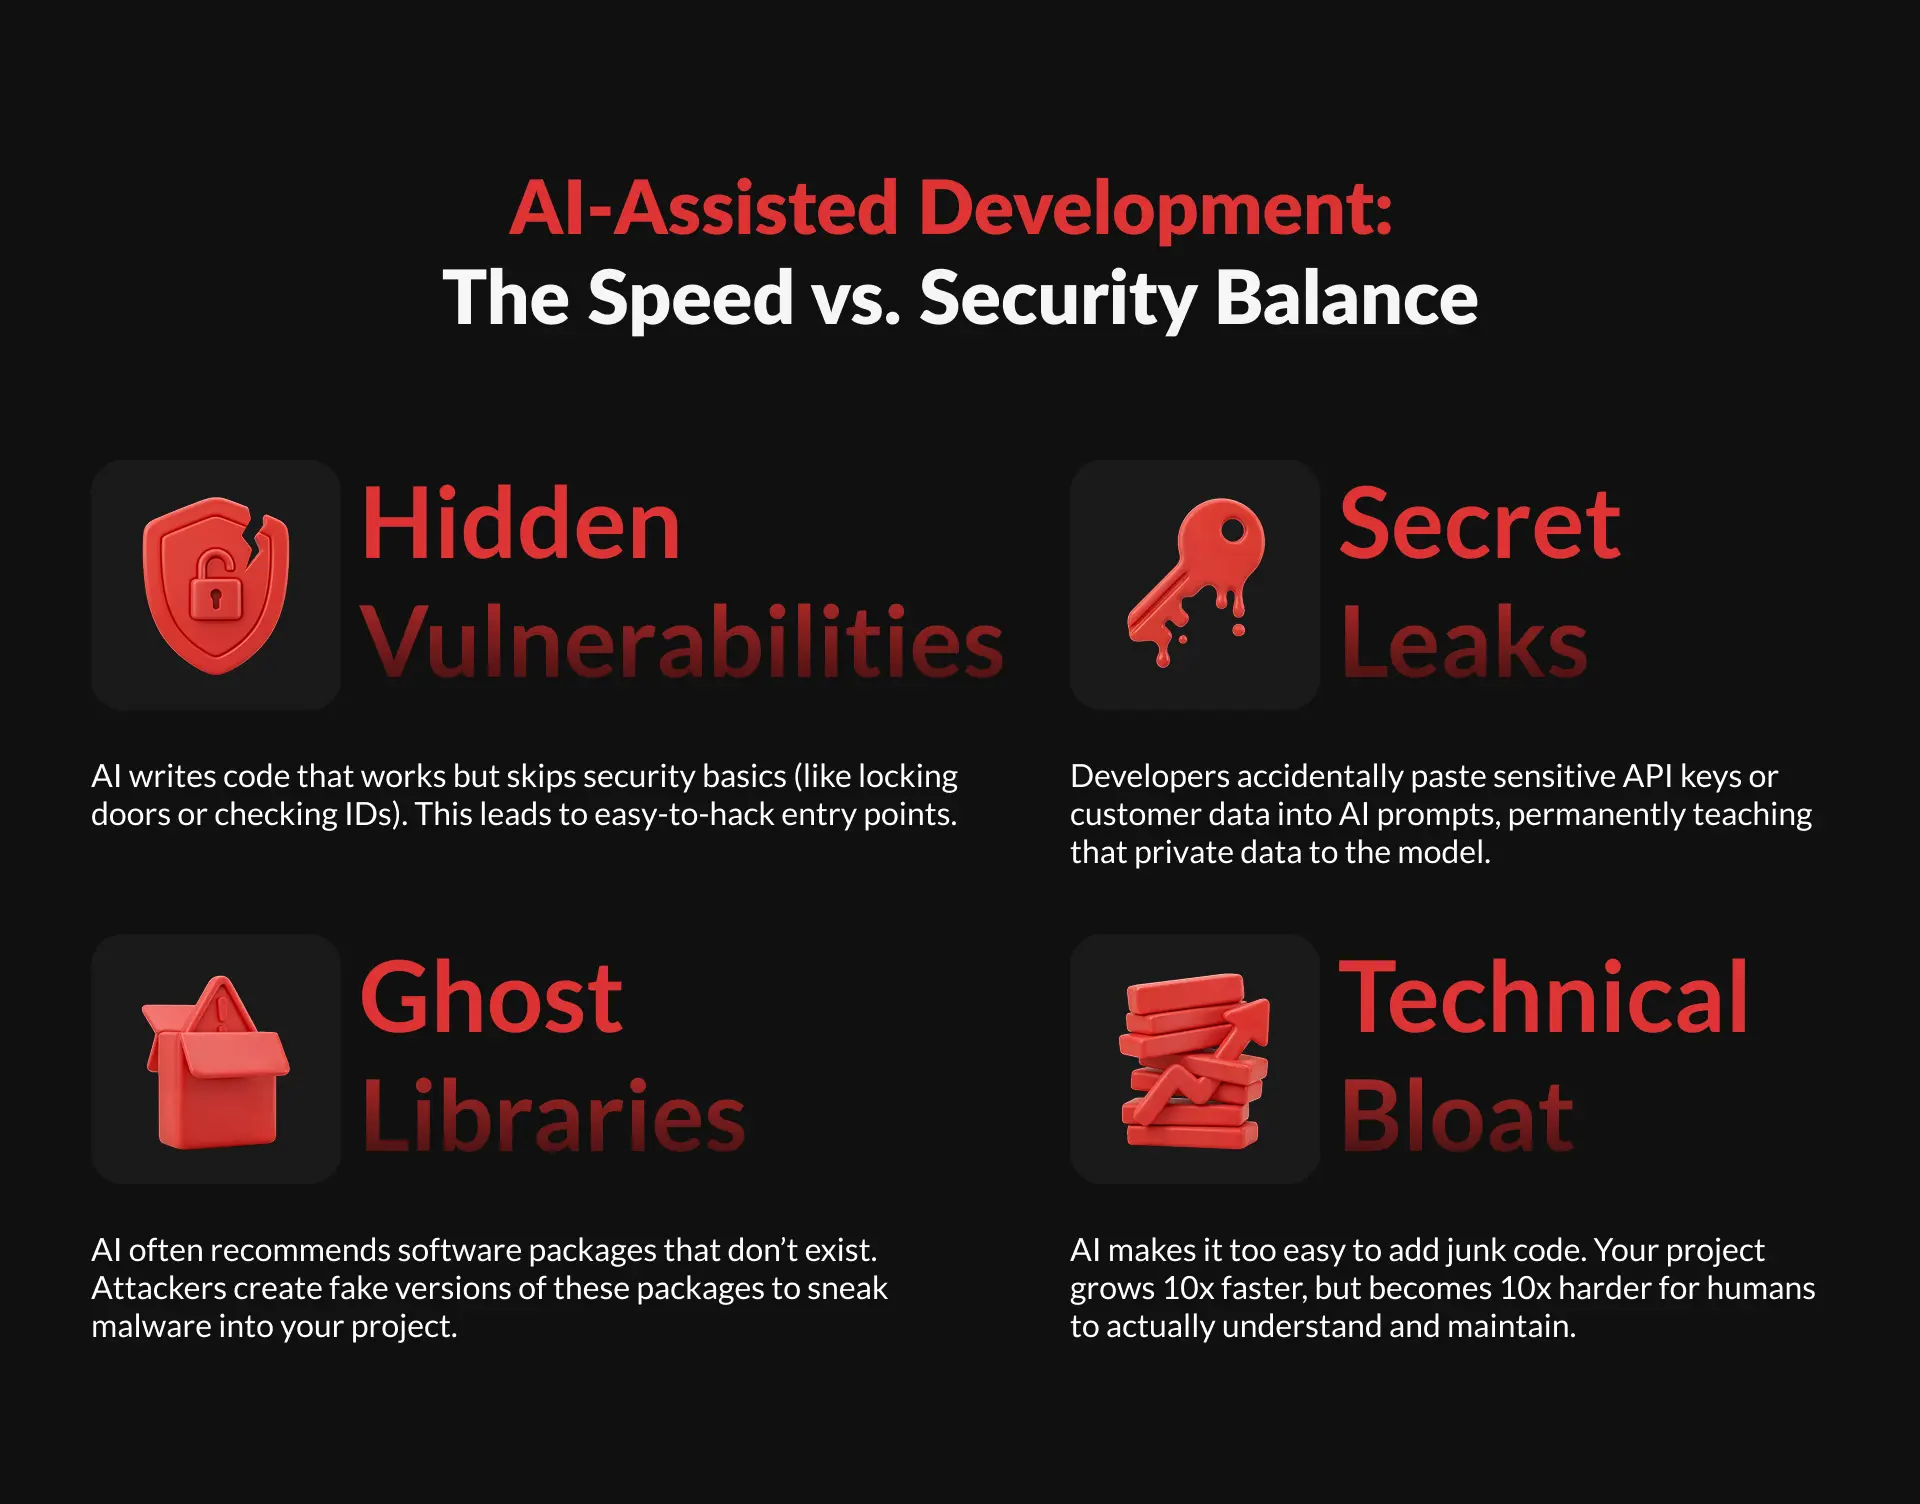
Les couches de risque augmenté par l'IA
L’IA remodèle la chaîne d’approvisionnement logicielle en introduisant de nouveaux décideurs, de nouveaux artefacts et de nouvelles voies pour que les erreurs pénètrent dans le système. Chaque couche introduit une manière différente pour le risque de croître s’il n’est pas surveillé :
- Couche de modèle : Les modèles externes ont des origines opaques. Des biais cachés, des faiblesses héritées ou des poids manipulés peuvent influencer la sortie, surtout lorsque les équipes commencent à mettre à l’échelle les modèles IA sans valider la provenance.
- Couche de données : Les données d’entraînement et de réglage fin peuvent contenir des exemples erronés ou manipulés. Ces modèles refont surface dans le code généré, infirmant les mythes courants de sécurité IA selon lesquels « de meilleurs modèles signifient automatiquement une sortie plus sûre ».
- Couche d’invites / d’utilisation : Les développeurs collent souvent une logique sensible dans des outils ou orientent involontairement les modèles vers des valeurs par défaut non sécurisées. Les habitudes d’utilisation quotidienne se transforment en une exposition à long terme.
- Couche de pipeline : Les suggestions d’IA modifient les étapes CI/CD, les scripts ou les autorisations. De petits changements automatisés de « commodité » modifient le comportement du système de manière rarement détectée par les scanners.
- Couche d’artefacts : Certains problèmes n’apparaissent que dans l’application compilée, tels que les configurations générées, les routines de démarrage ou les modèles de déploiement qui n’ont jamais reçu d’examen humain.
Humain seul contre augmenté par l'IA
Alors que l’IA fait partie de la chaîne d’outils, le modèle de menace passe d’un modèle linéaire, dirigé par l’homme, à un modèle en couches, partiellement opaque. Le contraste devient évident lorsque vous comparez un flux de travail de développement traditionnel avec un flux de travail façonné par l’implication de l’IA :
Qui écrit le code
Développeurs employés
Développeurs + LLM externes
Risque principal de la chaîne d’approvisionnement
Bibliothèques tierces
Bibliothèques + modèles + invites + configurations suggérées par l’IA
Visibilité
Le SBOM capture les composants principaux
Le SBOM omet souvent les sorties IA et la lignée des modèles
Focus de la révision
Révision manuelle et tests
Révision + gouvernance des outils, des modèles et des flux de travail
L’IA modifie non seulement ce qui entre dans le système, mais aussi la manière dont il évolue, rendant la supervision proactive essentielle à mesure que les projets évoluent.
Conformité et règles qui remodèlent déjà l'IA dans le développement logiciel
Les régulateurs considèrent désormais l’IA comme faisant partie de la chaîne d’approvisionnement logicielle, et non comme une expérience périphérique. De nos jours, plusieurs cadres influencent déjà la manière dont les équipes conçoivent et valident les systèmes qui reposent sur la génération de code. L’AI Act de l’UE exige des contrôles basés sur les risques, la documentation du comportement des modèles et la traçabilité des décisions automatisées, tandis que le cadre de gestion des risques de l’IA du NIST établit des attentes concernant la gouvernance, la surveillance et l’utilisation responsable des modèles. Les organismes nationaux de cybersécurité, tels que la CISA aux États-Unis, étendent ces principes à l’intégrité de la chaîne d’approvisionnement logicielle et aux surfaces d’attaque activées par l’IA.
À travers ces trois entités, le message est cohérent : traçabilité et contrôle. Les équipes doivent montrer où l’IA est utilisée, comment les modifications générées par l’IA sont examinées et comment la protection des données est appliquée tout au long du cycle de vie du développement. Les journaux d’audit, la provenance des modèles et les SBOM étendus sont désormais des signaux fondamentaux d’un développement sécurisé augmenté par l’IA, s’alignant directement sur les attentes des acheteurs d’entreprise.
Ces cadres exigent également que l’IA soit incluse dans la modélisation moderne des menaces. Les modèles influençant les dépendances, les chemins logiques et les flux de travail automatisés, les régulateurs les considèrent comme faisant partie de la surface d’attaque plutôt que comme des outils. Pour toute organisation fournissant des services de développement en intelligence artificielle, l’alignement avec ces normes réglementaires évolutives est une preuve de maturité d’ingénierie.
Cette clarté réglementaire crée un avantage : les équipes qui opérationnalisent ces exigences tôt construisent des produits prêts pour l’examen et l’adoption par les entreprises.
Développement sécurisé augmenté par l'IA en pratique
Les fondateurs qui adoptent le développement logiciel assisté par IA demandent souvent à quoi ressemble concrètement la sécurité lorsque l’IA fait partie du pipeline de livraison. En pratique, il s’agit d’établir les bonnes garde-fous pour que l’IA accélère le progrès sans introduire de passifs cachés. Les équipes d’ingénierie matures gèrent cela grâce à un petit ensemble de modèles répétables qui protègent l’entreprise, et pas seulement le code.
- Règles définies d’utilisation de l’IA : Des limites claires quant à l’endroit où l’IA est autorisée dans le produit garantissent que la logique sensible, les idées propriétaires et les données clients ne se retrouvent jamais dans des systèmes non gérés. Cela signifie que votre application augmentée par IA évolue en toute sécurité sans risque d’exposition de propriété intellectuelle ou de lacunes de conformité.
- Flux d’approbation basé sur l’impact : Tous les changements générés par l’IA ne présentent pas le même risque. La logique à fort impact, telle que l’authentification, les paiements, les règles de flux de travail, nécessite une validation humaine, tandis que le scaffolding de routine progresse plus rapidement. Cela maintient une vitesse élevée tout en protégeant les parties du produit qui déterminent la confiance et les revenus.
- Traçabilité des modèles et des artefacts : De plus en plus d’entreprises attendent une visibilité sur l’origine des modèles, des fichiers générés et des dépendances automatisées. Le suivi de ces composants au sein de flux de travail sécurisés démontre que l’approche professionnelle réduit les chances de surprises dans la chaîne d’approvisionnement.
- Validation de la version finale : Les incidents réels proviennent de plus en plus de ce qui se retrouve dans l’artefact compilé. Le scan des conteneurs et des builds packagés permet de détecter des fichiers ou des comportements cachés que l’IA pourrait introduire. Cela minimise le risque opérationnel de problèmes d’exécution inattendus.
- Préparation de l’équipe aux modèles de l’IA : Les entreprises qui prennent de l’avance forment leurs développeurs à comprendre comment l’IA se comporte, quand lui faire confiance et quand la remplacer. Cette discipline culturelle reflète les meilleures pratiques et démontre une approche responsable de l’adoption de l’IA.
Ces capacités sont ce qu’un partenaire d’ingénierie solide apporte dès le premier jour. Elles permettent à l’IA d’accélérer le développement sans compromettre la sécurité, la conformité ou l’évolutivité à long terme, permettant ainsi aux fondateurs d’innover en toute confiance tout en protégeant l’entreprise.
La sécurité dès la conception gagne
Le développement augmenté par l’IA offre un levier immense, et vos choix en matière de gouvernance, de flux de travail et de partenaires d’ingénierie déterminent s’il devient un avantage concurrentiel ou un passif croissant. Les risques sont réels, du code généré défectueux à l’exposition de la chaîne d’approvisionnement, et les mythes selon lesquels « les outils captureront tout » ou « le fournisseur est conforme, donc nous sommes couverts » restent parmi les hypothèses les plus dommageables au sein des équipes en évolution rapide.
La bonne nouvelle, c’est qu’une adoption sécurisée de l’IA est tout à fait réalisable. Lorsque les fondateurs traitent l’IA comme une partie de leur chaîne d’approvisionnement, intègrent des garde-fous dans leur processus et travaillent avec des partenaires qui comprennent à la fois le logiciel et la sécurité, ils positionnent leurs produits pour une intégration en entreprise plus fluide et une plus grande confiance des investisseurs.
Prêt à construire avec confiance plutôt qu’avec des conjectures ? Contactez-nous dès aujourd’hui pour découvrir comment notre équipe peut offrir un développement sécurisé et piloté par l’IA, adapté à votre entreprise.
Découvrez comment nous avons aidé une plateforme de gestion de devis à renforcer son architecture backend, à éliminer les failles de sécurité critiques et à pérenniser sa base de code pour une croissance évolutive