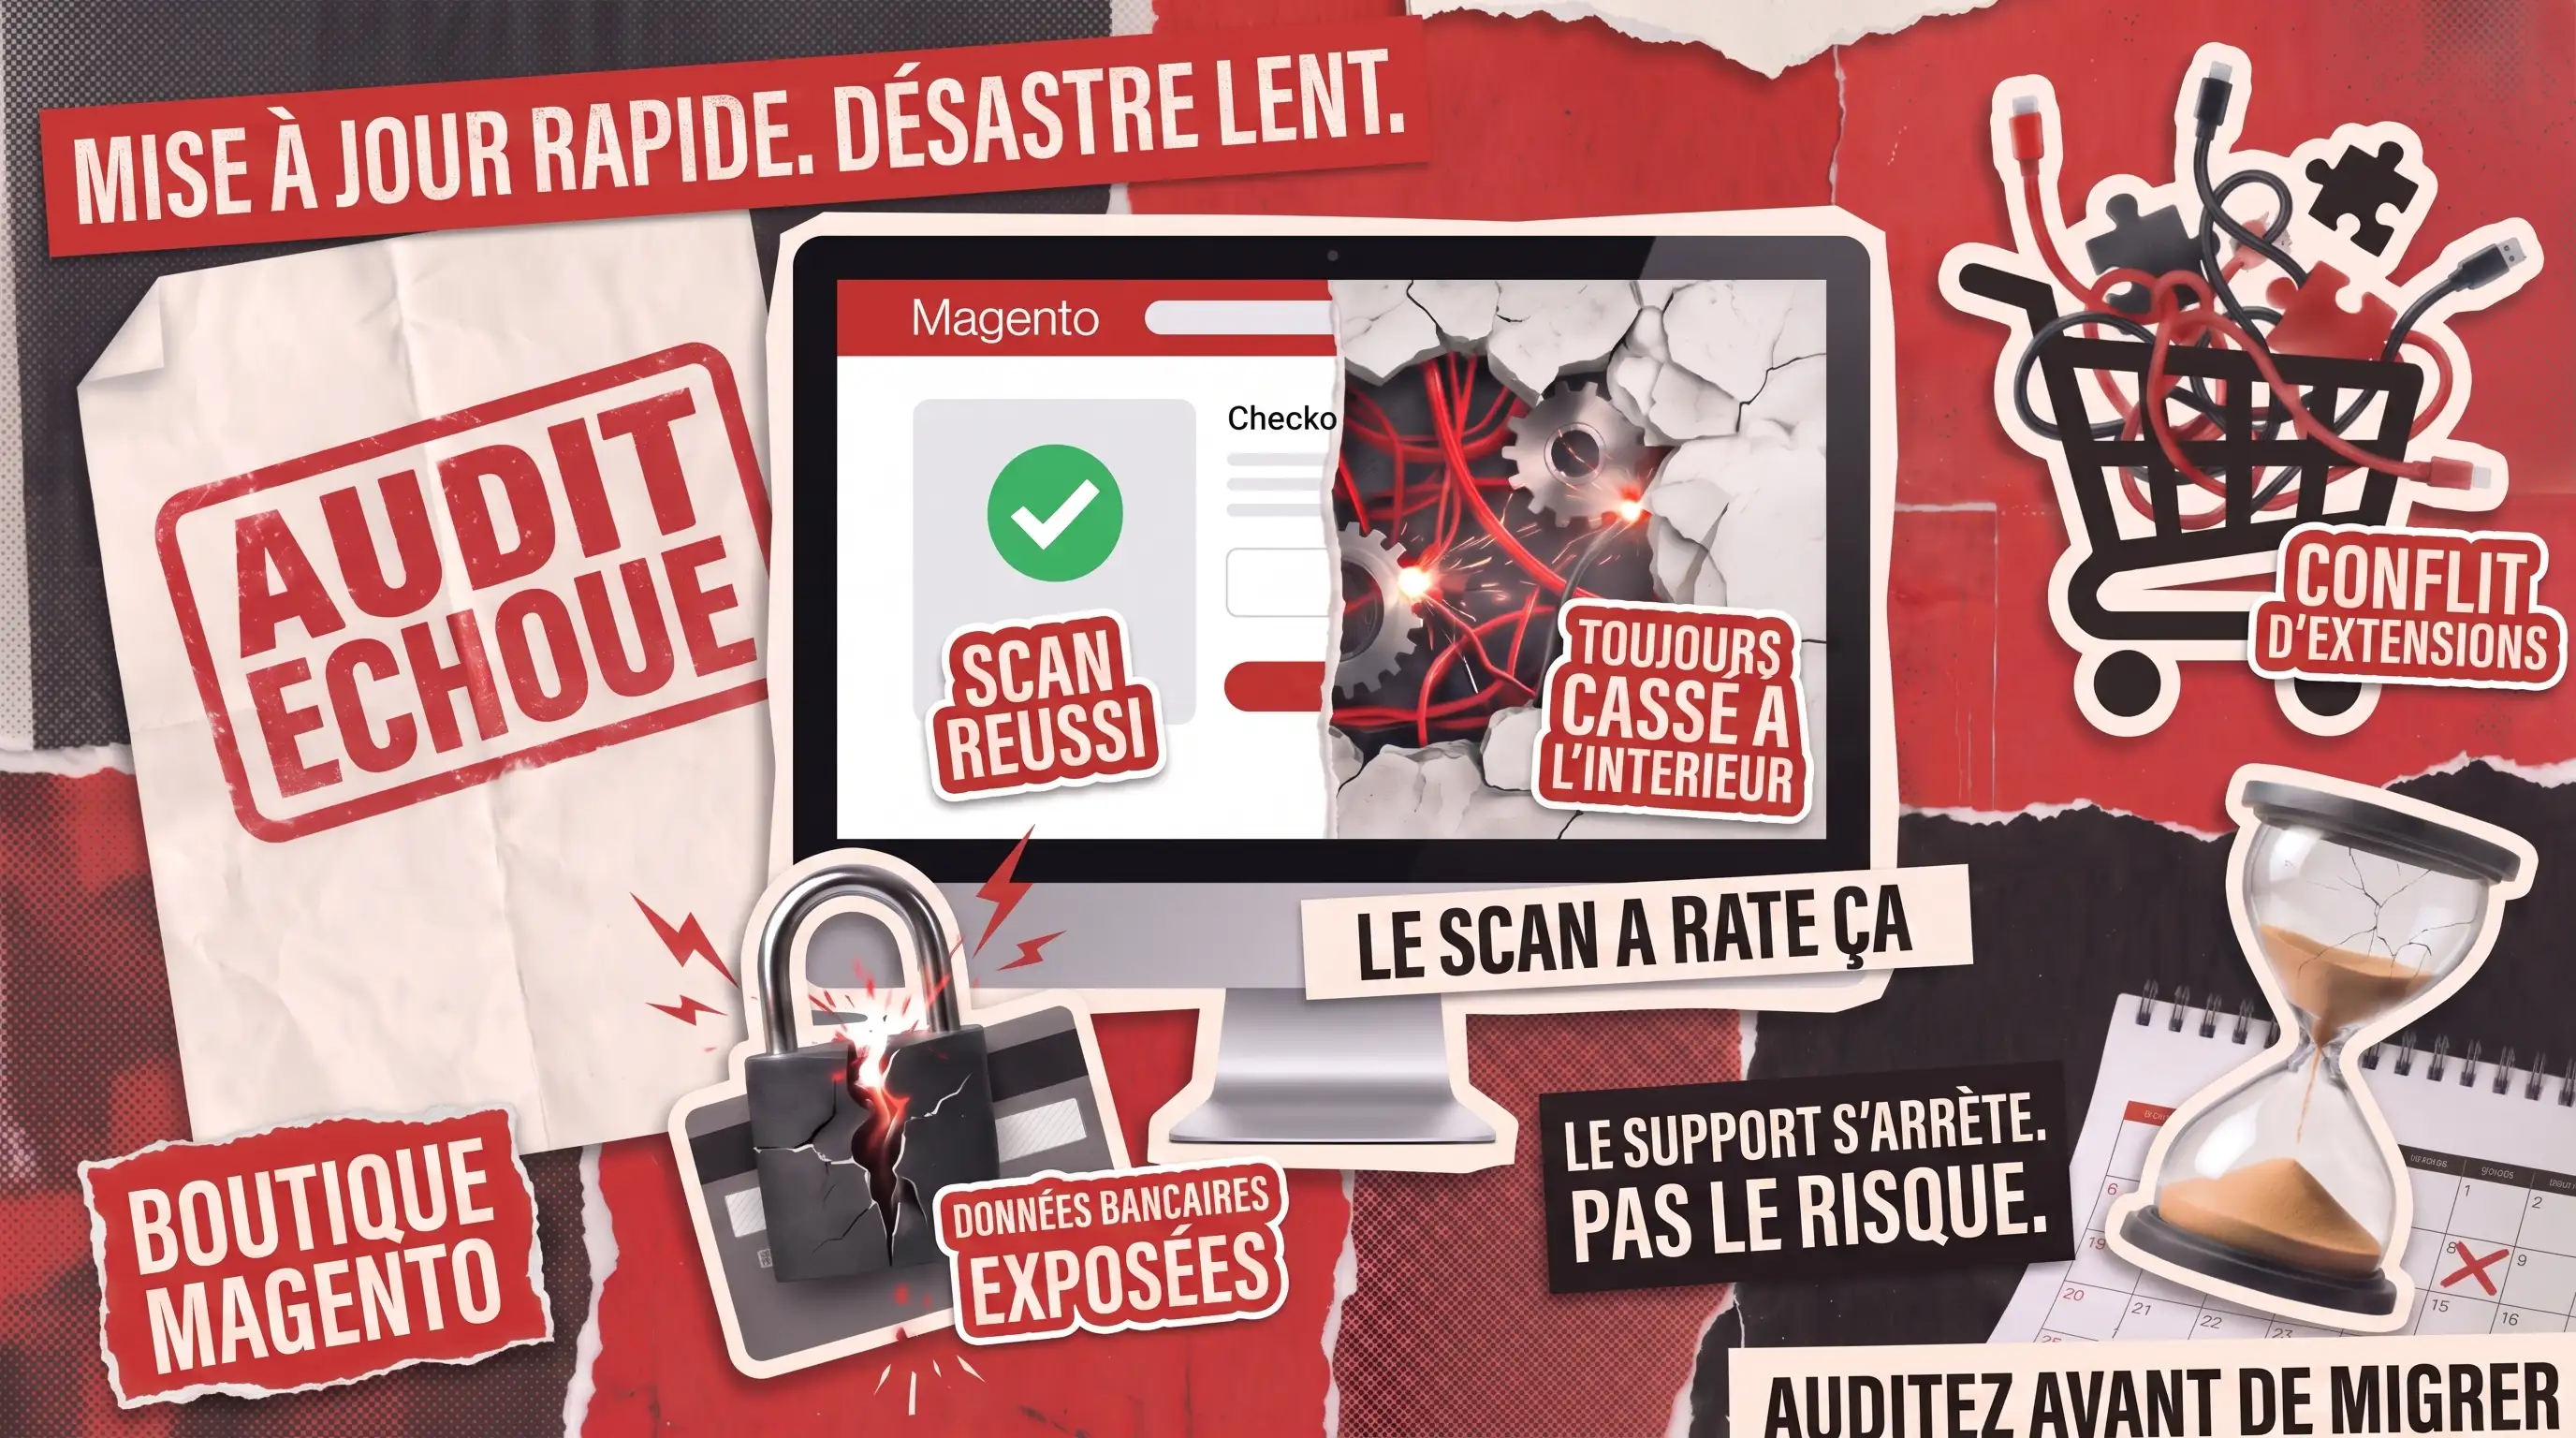
Chaque seconde où votre paiement traîne, vous offrez activement du chiffre d’affaires à vos concurrents. Et pour la plupart des boutiques Magento, la lenteur des performances est loin d’être le seul symptôme. Aussi formidable que soit cette plateforme pour les entreprises d’e-commerce, beaucoup de propriétaires de boutiques rencontrent des problèmes comme des semaines passées à tenter de résoudre un bug apparu après une petite mise à jour « rapide », ou à essayer de comprendre pourquoi leur boutique s’est soudain mise à ramer sans raison apparente.
Si votre boutique semble se battre en permanence contre vos plans de croissance au lieu de les soutenir, vous n’avez pas besoin de plus de rustines. Vous avez besoin d’une revue de code Magento complète qui va au-delà d’un scan automatique crachant des erreurs génériques. Un véritable audit de code Magento est un diagnostic ciblé et en profondeur de votre code personnalisé, de vos extensions tierces et de vos configurations de base de données, conçu spécifiquement autour des façons particulières dont Magento a tendance à casser, à ralentir et à bloquer les mises à jour.
L’article ci-dessous décompose chacun des cinq piliers d’une revue de code approfondie du point de vue d’un auditeur réel. Lisez-le pour savoir ce que vous devriez attendre d’une équipe fiable qui audite votre boutique Magento, et comment distinguer un audit hautement actionnable, qui sauve du chiffre d’affaires, d’un rapport automatique qui se contente de cocher des cases.
Modifications du code du cœur et surcharges inappropriées : pourquoi un audit de code Magento commence ici
Magento est conçu pour être étendu sans toucher à son cœur. Vous ajoutez des fonctionnalités via vos propres modules et ajustez le comportement existant via des hooks pris en charge plutôt qu’en éditant les fichiers du cœur. Les ennuis commencent lorsqu’un développeur précédent a pris des raccourcis, comme éditer directement des fichiers du cœur ou surcharger des classes du cœur de façons qui travaillent contre le framework plutôt qu’avec lui.
Le résultat est une boutique qui semble fragile et qui fait remonter des problèmes tels que :
- Un petit changement à un endroit qui casse quelque chose sans rapport ailleurs
- Des bugs qui réapparaissent après chaque déploiement
- De nouvelles fonctionnalités qui prennent bien plus de temps que nécessaire, parce que le code en dessous est imprévisible
Le premier travail d’un auditeur est de comparer votre cœur à une copie propre de Magento et d’identifier chaque endroit où il a été modifié. Ils vérifient si vos personnalisations utilisent des points d’extension pris en charge ou surchargent la logique du cœur de manière risquée, et signalent les changements qui vous coûteront le plus cher plus tard. Nous voyons ce schéma bien au-delà de Magento. Par exemple, lors d’un audit backend pour Complete Network, nos relecteurs ont découvert que l’équipe avait surchargé les fonctions intégrées de son framework avec du code personnalisé qui faisait le même travail, mais de façon moins sûre. Pour aider le client, nous avons documenté chaque cas avec un correctif et une estimation de temps. Les boutiques Magento racontent la même histoire, juste avec des noms de fichiers différents.
Conflits entre extensions : ce qu'un audit de code Magento vérifie dans vos modules tiers
Peu de boutiques Magento tournent sur le seul cœur. Une boutique typique embarque des dizaines d’extensions, chacune un logiciel écrit par quelqu’un d’autre, avec sa propre qualité et ses propres hypothèses. Installez-en assez, et elles commencent à se marcher dessus.
Si votre boutique a commencé à se comporter étrangement juste après l’ajout d’un plugin, c’est généralement la raison. Deux extensions peuvent tenter de modifier la même partie de Magento, et celle qui se charge en second l’emporte, souvent en silence. Par ailleurs, une extension installée il y a des années peut avoir été abandonnée par son créateur et être désormais silencieusement incompatible avec tout ce qui l’entoure. Pendant ce temps, d’autres se branchent directement sur le paiement, le pire endroit possible où un conflit puisse se cacher.
Quand nous menons cette partie de l’audit de code Magento, nous inventorions chaque extension que vous avez, notons lesquelles touchent des zones sensibles comme le paiement et les règlements, et signalons celles qui sont obsolètes, abandonnées ou en conflit. Tout aussi utile : une bonne revue trouve souvent des extensions dont vous n’avez plus besoin parce que Magento fait désormais la même chose nativement. Les retirer rend votre boutique plus simple, moins coûteuse à maintenir et plus facile à mettre à jour.
Pourquoi ma boutique Magento est-elle lente après personnalisation ?
Une boutique Magento ralentit généralement après personnalisation parce que le code personnalisé interroge la base de données pour bien plus que ce dont il a besoin, répète un travail qu’il devrait faire une seule fois et désactive la mise en cache qui garde les pages rapides. Chacun de ces points est un problème précis et repérable, et chacun est courant.
Le coupable le plus fréquent est du code qui charge un jeu complet d’enregistrements alors qu’un simple comptage ou un seul champ suffirait, ou qui lance une nouvelle requête en base pour chaque élément d’une boucle au lieu de tout récupérer d’un coup. Sur un catalogue de milliers de produits, cette différence transforme une page rapide en page qui rampe. Juste derrière viennent les personnalisations qui marquent des parties d’une page comme non cachables, ce qui désactive en silence le cache pleine page de Magento pour toute cette page, ainsi qu’une mise en cache ou une indexation mal configurée qui force la boutique à reconstruire des données qu’elle aurait dû garder prêtes.
Les boutiques en ligne sont exceptionnellement sensibles à la vitesse, car chaque seconde supplémentaire se cumule à travers les pages de catégorie, les pages produit et le paiement, selon le Web Almanac 2025 de HTTP Archive. Un audit de code Magento axé sur la performance profile vos pages les plus lentes, remonte le délai jusqu’au morceau exact de code personnalisé qui en est la cause, et vous dit quels correctifs feront le plus bouger l’aiguille, pour que vous investissiez l’effort là où il paie vraiment.
Paiement et sécurité PCI : la partie d'un audit de code Magento aux enjeux les plus élevés
Le paiement est l’endroit où votre code personnalisé rencontre les données de carte de vos clients, ce qui en fait la partie de la boutique où vous voulez le moins qu’un inconnu vienne fouiller. C’est aussi exactement là que les attaquants se concentrent.
Depuis le 31 mars 2025, la norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS) version 4.0.1 impose aux boutiques en ligne de gérer activement les scripts qui s’exécutent sur leurs pages de paiement, au titre des exigences 6.4.3 et 11.6.1. Chaque script doit être autorisé, vérifié pour s’assurer qu’il n’a pas été altéré, et surveillé contre toute manipulation. La règle existe à cause de l’e-skimming, où un attaquant glisse quelques lignes de code sur une page de paiement et copie discrètement les numéros de carte à mesure que les clients les saisissent. Un paiement Magento personnalisé ou fortement modifié est une cachette de premier choix pour exactement cela.
C’est la partie la plus minutieuse de l’audit de code Magento que nous proposons. Nos experts passent en revue chaque personnalisation du parcours de paiement, cataloguent les scripts chargés sur vos pages de paiement, confirment que l’accès administrateur est correctement verrouillé et traquent les identifiants laissés par accident dans le code. Ce dernier point n’est pas rare. Lors d’un audit d’Adoorabelle, nous avons trouvé des clés du système de paiement codées en dur directement dans le code source, exposées à quiconque pouvait le lire. Si vous voulez savoir quoi chercher, consultez notre liste de contrôle de revue de code de sécurité.
Préparation aux mises à jour : comment un audit de code Magento évite une migration Adobe Commerce ratée
Chaque boutique Magento court après le temps, et la plupart des propriétaires ne réalisent pas le peu de temps qu’il leur reste. La politique de cycle de vie d’Adobe a déjà mis fin au support de la version 2.4.5 en août 2025, et le support de la 2.4.6 se termine en août 2026. Une fois qu’une version atteint la fin de support, Adobe cesse de publier des correctifs de sécurité et de conformité pour elle, et elle n’a de toute façon jamais couvert vos personnalisations ni vos extensions tierces. Faire tourner une boutique non prise en charge et fortement personnalisée est un risque qui grandit en silence chaque mois.
Le hic, c’est que les boutiques personnalisées sont très avantageuses d’un point de vue business, mais ce sont aussi précisément celles dont les mises à jour échouent. Les modifications du cœur de la première section, les extensions abandonnées de la deuxième, le code déprécié et une version obsolète de PHP, le langage dans lequel Magento est construit, sont tous des bloqueurs de mise à jour. Vous les découvrez généralement à mi-parcours d’une migration, quand le budget est déjà engagé et le calendrier déjà en train de glisser.
Un audit inverse cet ordre. Il trouve chaque bloqueur avant que vous ne dépensiez le moindre centime pour la migration, de sorte que vous y entrez avec une liste complète de ce qui doit être corrigé, dans quel ordre, et à peu près ce que cela demandera. Un projet ouvert et angoissant devient un projet planifié, au périmètre connu. Si l’échéance d’une version fonce sur vous, c’est la chose la plus précieuse que fait un audit.
Voici la différence en termes clairs, pilier par pilier :
Modifications du code du cœur
Signale un avertissement générique « fichier du cœur modifié »
Remonte la surcharge jusqu’à sa classe exacte, juge si le schéma est risqué et estime le correctif
Conflits entre extensions
Liste les extensions installées
Signale lesquelles se combattent, lesquelles sont abandonnées et lesquelles Magento remplace désormais nativement
Performance
Rapporte un score de vitesse de page
Remonte la page lente jusqu’à la requête ou au réglage de cache exact qui la cause
Paiement et PCI DSS 4.0.1
Confirme la présence de HTTPS
Inventorie chaque script de page de paiement, vérifie l’accès admin et traque les identifiants codés en dur
Préparation aux mises à jour
Vérifie le numéro de version de Magento
Trouve chaque bloqueur de cœur, d’extension et de version de PHP avant qu’une migration ne commence
Qui devrait réaliser votre audit de code Magento, et combien cela coûte
Une règle compte ici plus que toute autre : l’équipe qui a construit votre boutique, ou celle qui espère la reconstruire, est la mauvaise équipe pour l’évaluer et l’auditer. Elle a toutes les raisons d’adoucir les constats ou de vous orienter vers le travail qu’elle veut vendre. Une image honnête vient d’un relecteur indépendant sans intérêt dans la réponse. C’est pourquoi nos relecteurs travaillent toujours en dehors de votre équipe de développement d’origine, et pourquoi le rapport que vous recevez est rédigé en langage clair, trié par gravité, avec une estimation de temps attachée à chaque problème pour que vous puissiez décider quoi corriger maintenant et quoi peut attendre.
Il n’y a pas de forfaits de service fixes parce que le périmètre décide de tout. Une boutique peu personnalisée avec une poignée d’extensions est un travail très différent d’un build vieux de dix ans avec une centaine de modules et un paiement personnalisé. Ce que vous recherchez la façonne aussi, selon que vous ayez besoin d’une revue ciblée du code ou d’un audit logiciel complet qui couvre également l’architecture, l’infrastructure et les tests. Les facteurs qui pèsent le plus sur le prix sont la taille et la complexité de votre boutique, la profondeur de sa personnalisation et le nombre d’extensions qu’elle embarque. Redwerk a passé deux décennies à relire et à construire des logiciels, y compris des plateformes d’e-commerce pour des clients d’Amérique du Nord et d’Europe, et notre travail d’audit logiciel est reconnu par l’International Association of Outsourcing Professionals (IAOP).
Si votre boutique traîne, si votre dernière mise à jour a été douloureuse ou si vous n’êtes pas sûr de ce qu’une ancienne équipe a laissé derrière elle, un audit vous donne une image claire et priorisée avant que vous ne dépensiez quoi que ce soit en correctifs. Notre équipe de revue de code cadrera votre boutique, triera les constats selon ce qui compte vraiment pour votre activité et vous enverra un devis gratuit. Appelez-nous et travaillons ensemble à une feuille de route pour l’amélioration rapide de votre boutique.
Découvrez comment Redwerk a audité et sécurisé un API backend pour améliorer la maintenabilité de 80% et renforcer chaque point d'intégration avant la mise à l'échelle.