Vous souhaitez que votre IA dans les applications financières surpasse vos concurrents, mais pas vos régulateurs. La non-conformité au Règlement sur l’IA de l’UE (Règlement 2024/1689) à elle seule peut coûter jusqu’à 7 % du chiffre d’affaires annuel mondial ou 35 millions d’euros. Dès que votre modèle décide qui obtient un crédit, quelles transactions sont bloquées, ou quels conseils les clients voient, vous entrez dans le monde de l’IA dans la conformité réglementaire. Et avec 88 % des organisations utilisant déjà l’IA dans au moins une fonction commerciale (selon la dernière enquête de McKinsey), la question n’est pas de savoir si vous serez soumis à un examen – mais quand.
Ce guide vous aidera à rendre l’IA dans la finance conforme aux réglementations de l’UE, des États-Unis et de MiCA, afin que chaque version ne se transforme pas en un casse-tête réglementaire.
Ce que signifie réellement « IA conforme dans la finance »
Aujourd’hui, il n’existe pas de recueil de règles unique ou de liste de contrôle simple pour la conformité de l’IA dans les applications financières. Au lieu de cela, vous devez gérer trois domaines qui se chevauchent : les règles sectorielles pour la banque, les valeurs mobilières et le prêt ; les cadres de confidentialité des données ; et les exigences spécifiques en matière d’IA et de conformité réglementaire en vertu du règlement sur l’IA de l’UE et des nouvelles directives américaines.
Les régulateurs s’intéressent moins à vos affirmations selon lesquelles un produit « utilise l’IA dans les services financiers » et se concentrent davantage sur le fonctionnement réel de votre modèle. Ils fixent des normes plus élevées pour les utilisations à fort impact, telles que la notation de crédit, le conseil automatisé, la détection de fraude et le trading algorithmique, que pour les suggestions d’UX de base ou les outils internes.
Piliers fondamentaux d'une IA conforme dans les applications financières
La plupart des équipes ont déjà au moins un modèle d’IA en cours d’utilisation. Généralement, un projet pilote rapide conduit à une adoption plus large, et ce n’est que plus tard que quelqu’un se demande comment il s’intègre dans la gouvernance de l’IA pour la finance. Avant l’IA, les décisions étaient plus lentes mais plus faciles à suivre. Désormais, avec les mises à jour constantes des modèles, les données changeantes et les réglementations évolutives, vous avez besoin d’un système cohérent au lieu de solutions rapides.
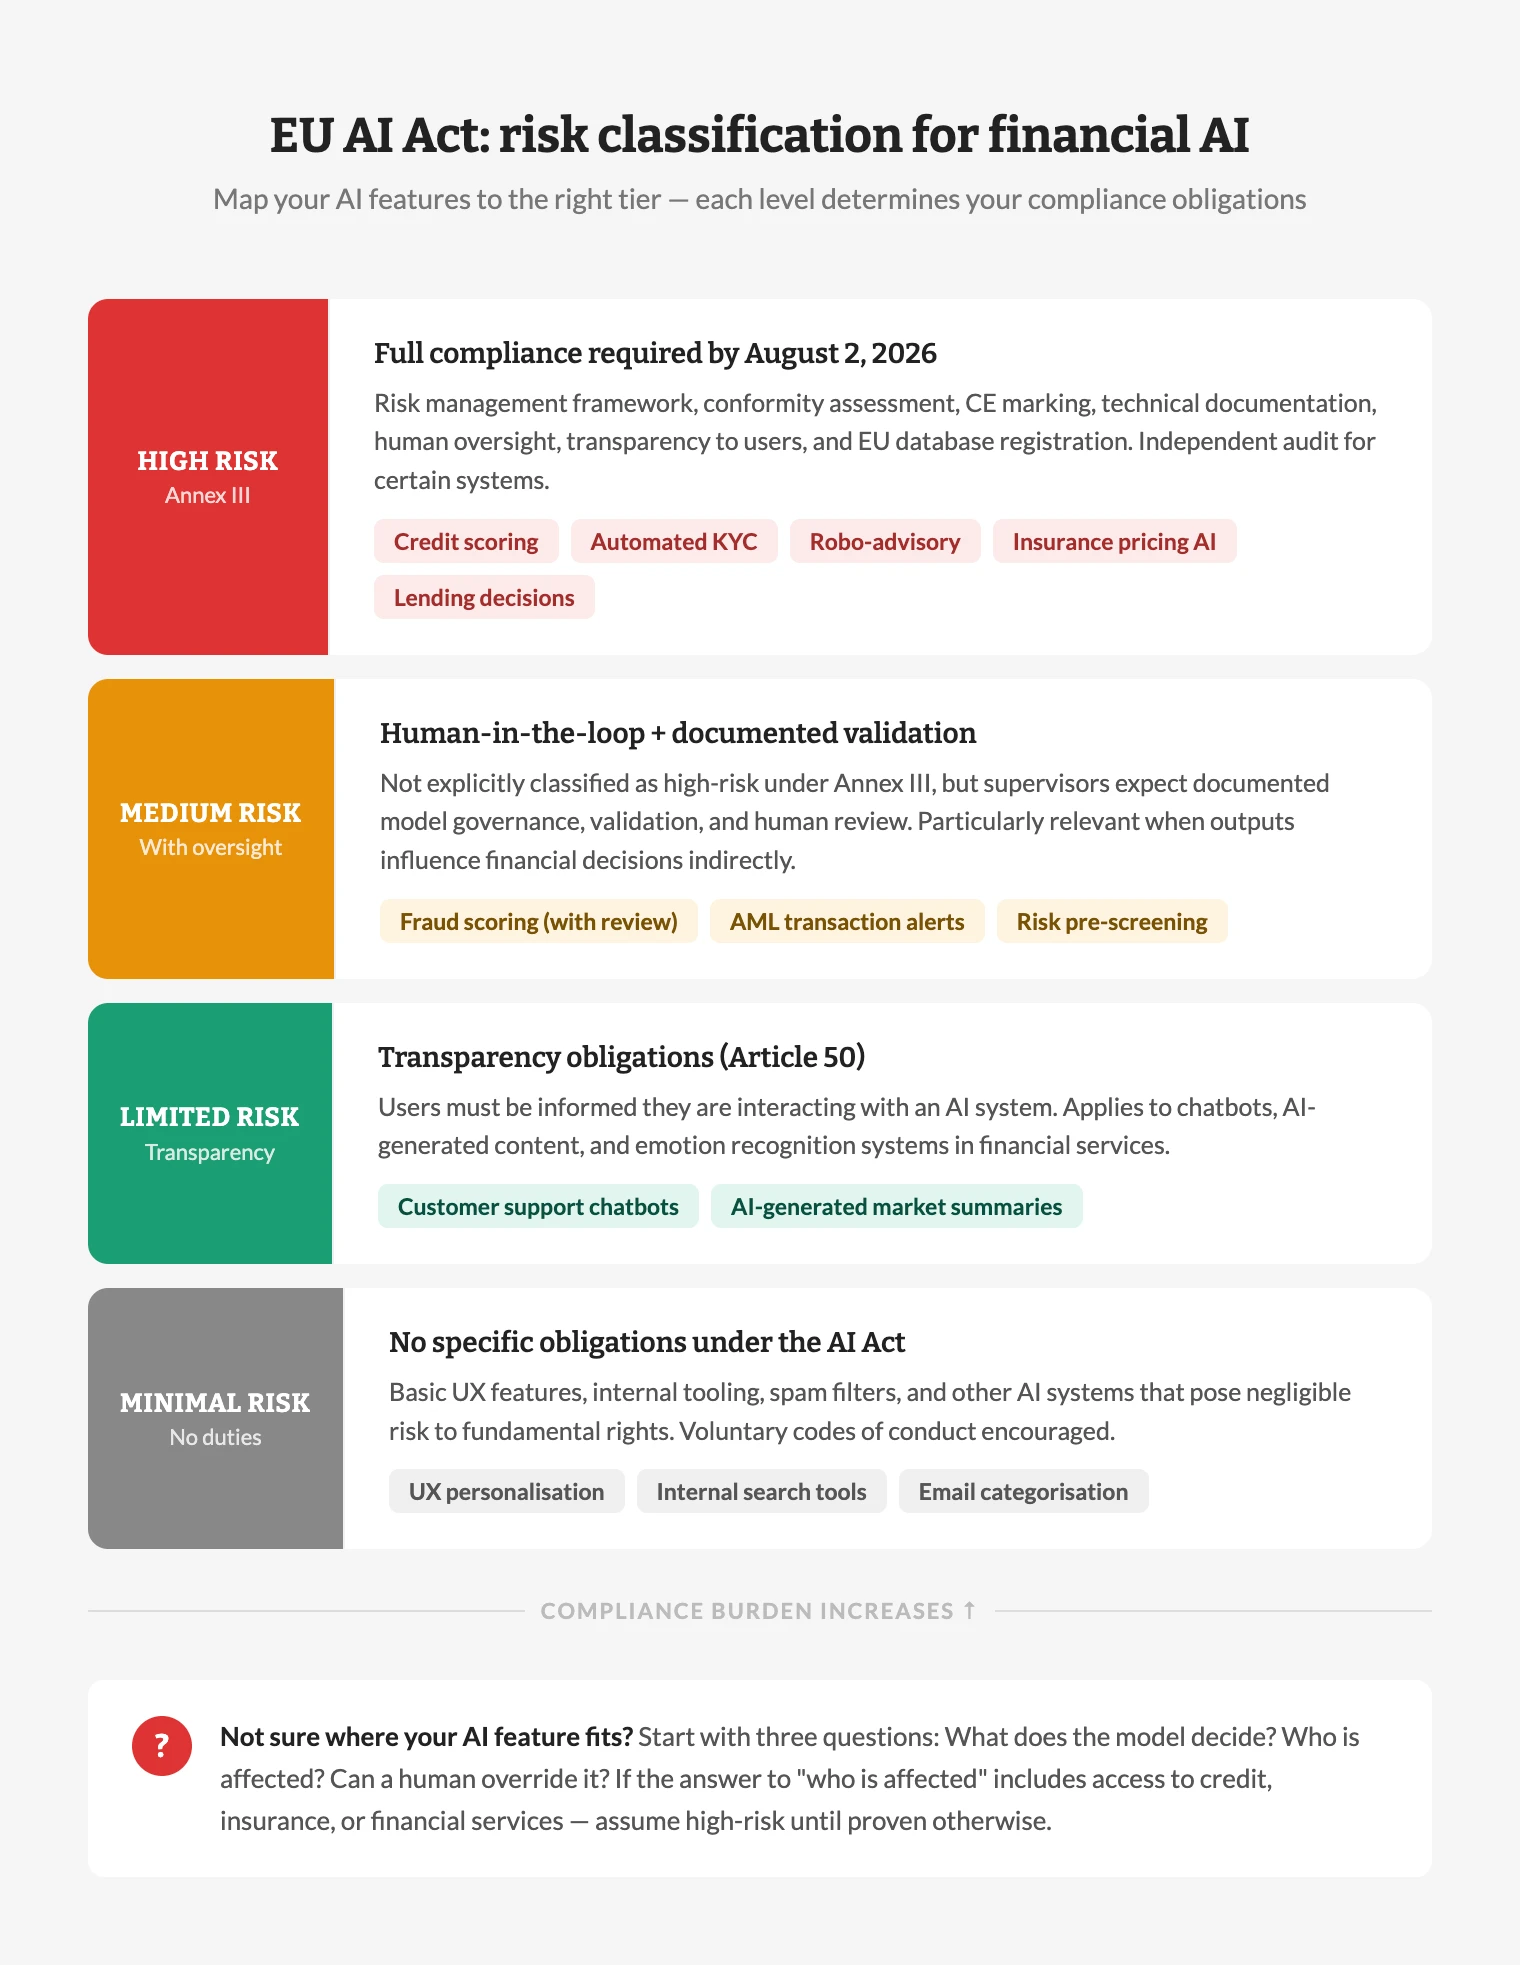
- Classification claire des cas d’utilisation : distinguer les scénarios à haut risque, tels que l’approbation des prêts ou les décisions automatisées de KYC, des fraudes à risque moyen et des fonctionnalités de personnalisation à faible risque.
- Gouvernance et confidentialité des données : définir la base légale, la logique de minimisation, les limites de conservation et les transferts transfrontaliers conformément au RGPD, au CCPA et aux obligations de secret bancaire.
- Gestion des risques liés aux modèles : traiter les modèles comme des actifs avec validation, tests, surveillance de la dérive et limites explicites pour chaque composant algorithmique.
- Explicabilité et responsabilité : se préparer à expliquer les résultats aux clients et aux superviseurs, et conserver des options de remplacement humain pour les décisions financières critiques.
- Sécurité et résilience opérationnelle : s’assurer que les contrôles de sécurité, la gestion des incidents et les mesures de continuité sont conformes aux cadres tels que DORA pour les entités de l’UE.
Si vous ne pouvez pas répondre à trois questions de base : à quoi sert le modèle, quand a-t-il été modifié et qui peut l’arrêter, votre système n’est pas prêt pour la production dans un environnement financier réglementé.
La carte réglementaire : UE vs États-Unis vs MiCA
Vous n’avez pas besoin d’un mémo de cent pages pour lancer une IA conforme dans la finance, mais vous devez comprendre les principaux défis. Le même code d’IA peut être soumis à des règles très différentes selon que vous servez des clients de l’UE, des clients des États-Unis, ou que vous proposez des services d’actifs numériques sous MiCA.
D’ici 2026, le schéma est plus clair : l’UE souhaite un cadre d’IA unifié et basé sur les risques ; les États-Unis s’appuient sur les agences sectorielles et les réglementations des États ; et MiCA ajoute une couche spéciale pour les activités cryptographiques et les actifs numériques transfrontaliers, utilisant souvent une surveillance pilotée par l’IA.
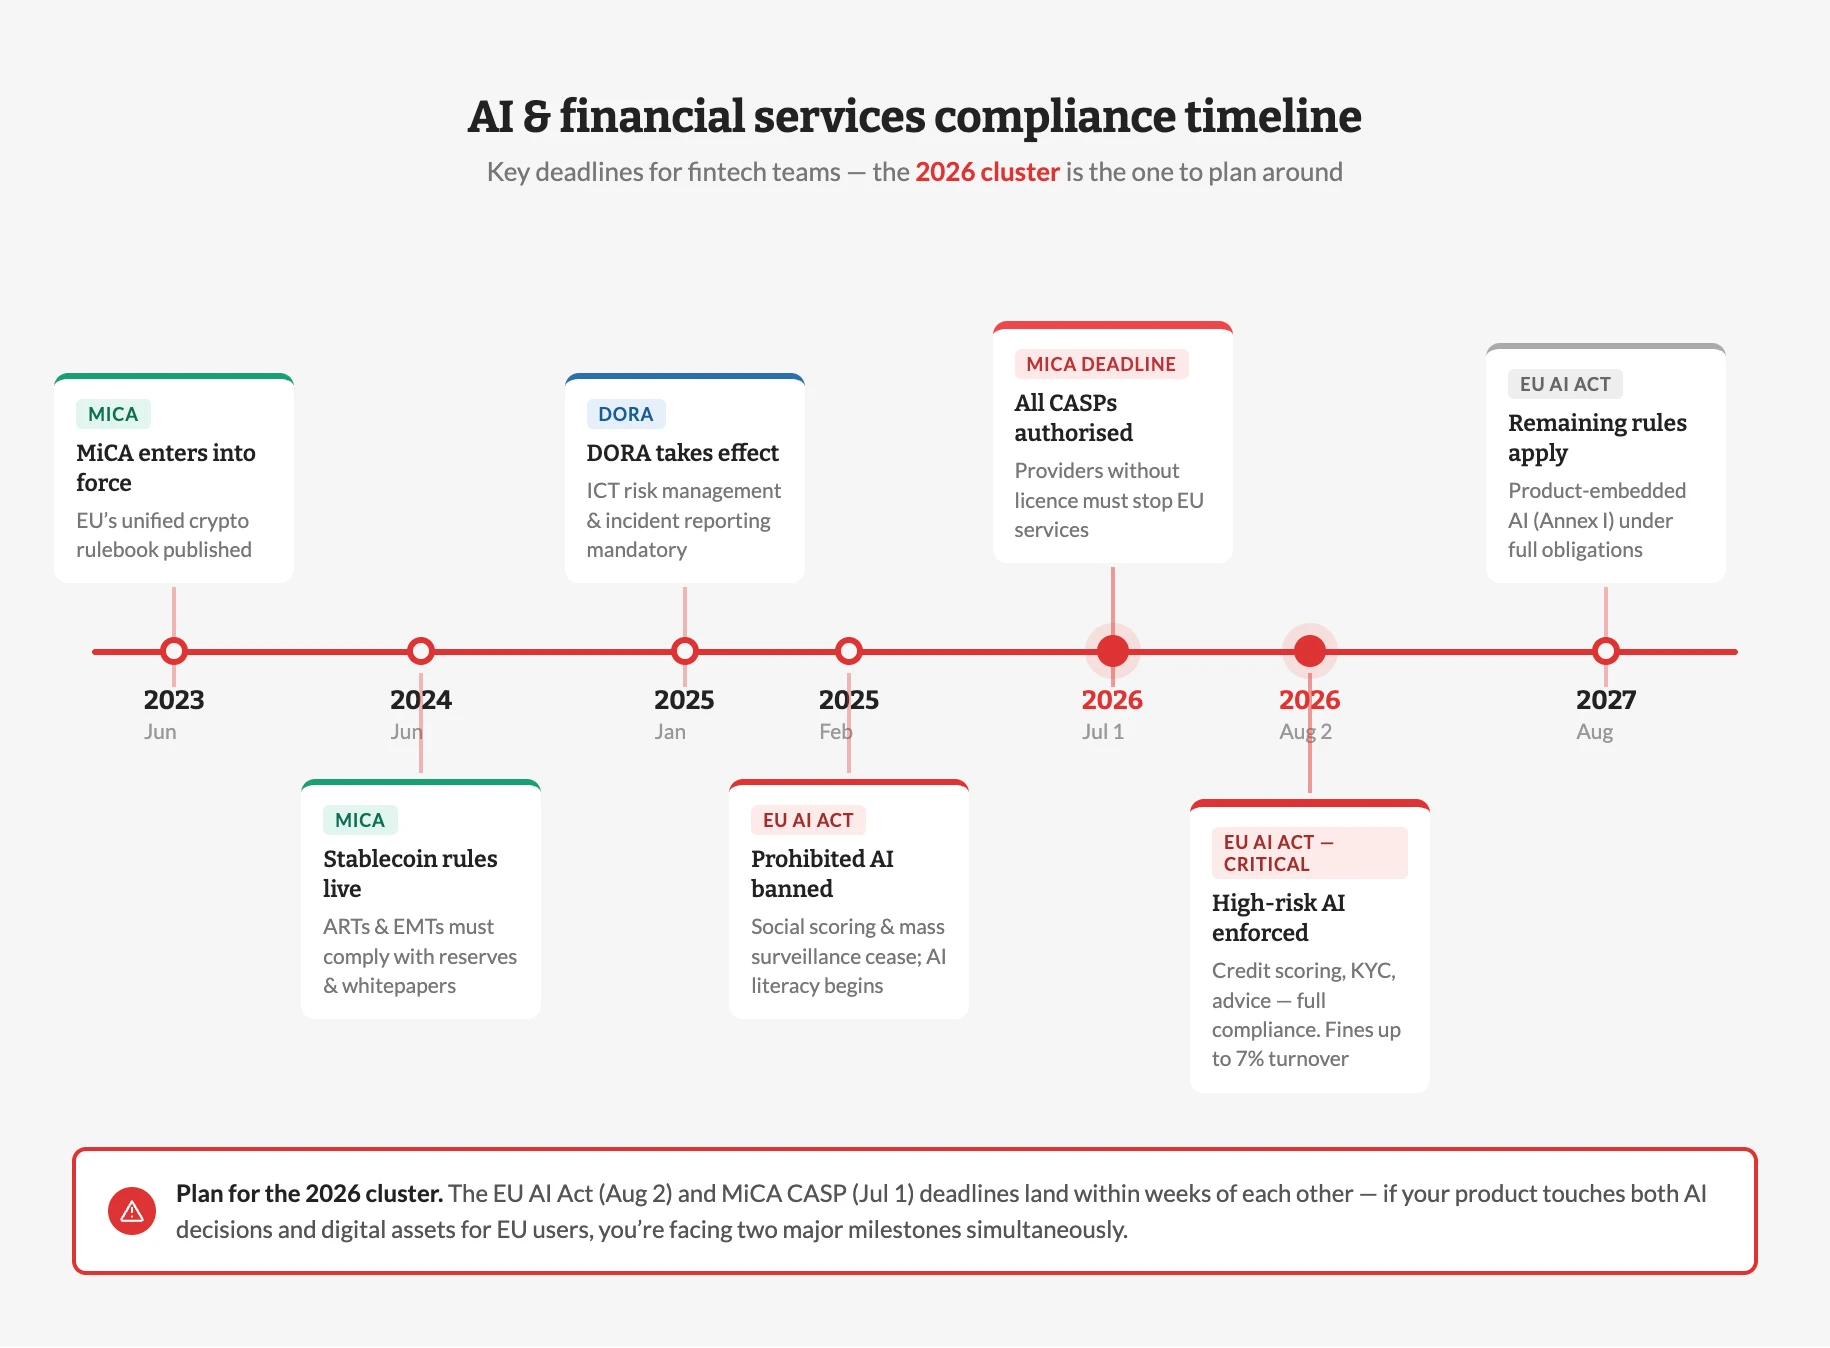
Une note sur le calendrier : La proposition Omnibus numérique de la Commission européenne (novembre 2025) pourrait repousser les obligations relatives aux IA à haut risque de l’annexe III jusqu’à décembre 2027. Cependant, cela est encore en cours d’examen législatif et loin d’être garanti. Les équipes prudentes considèrent le 2 août 2026 comme la date limite contraignante pour les systèmes d’IA à haut risque dans la finance et planifient en conséquence.
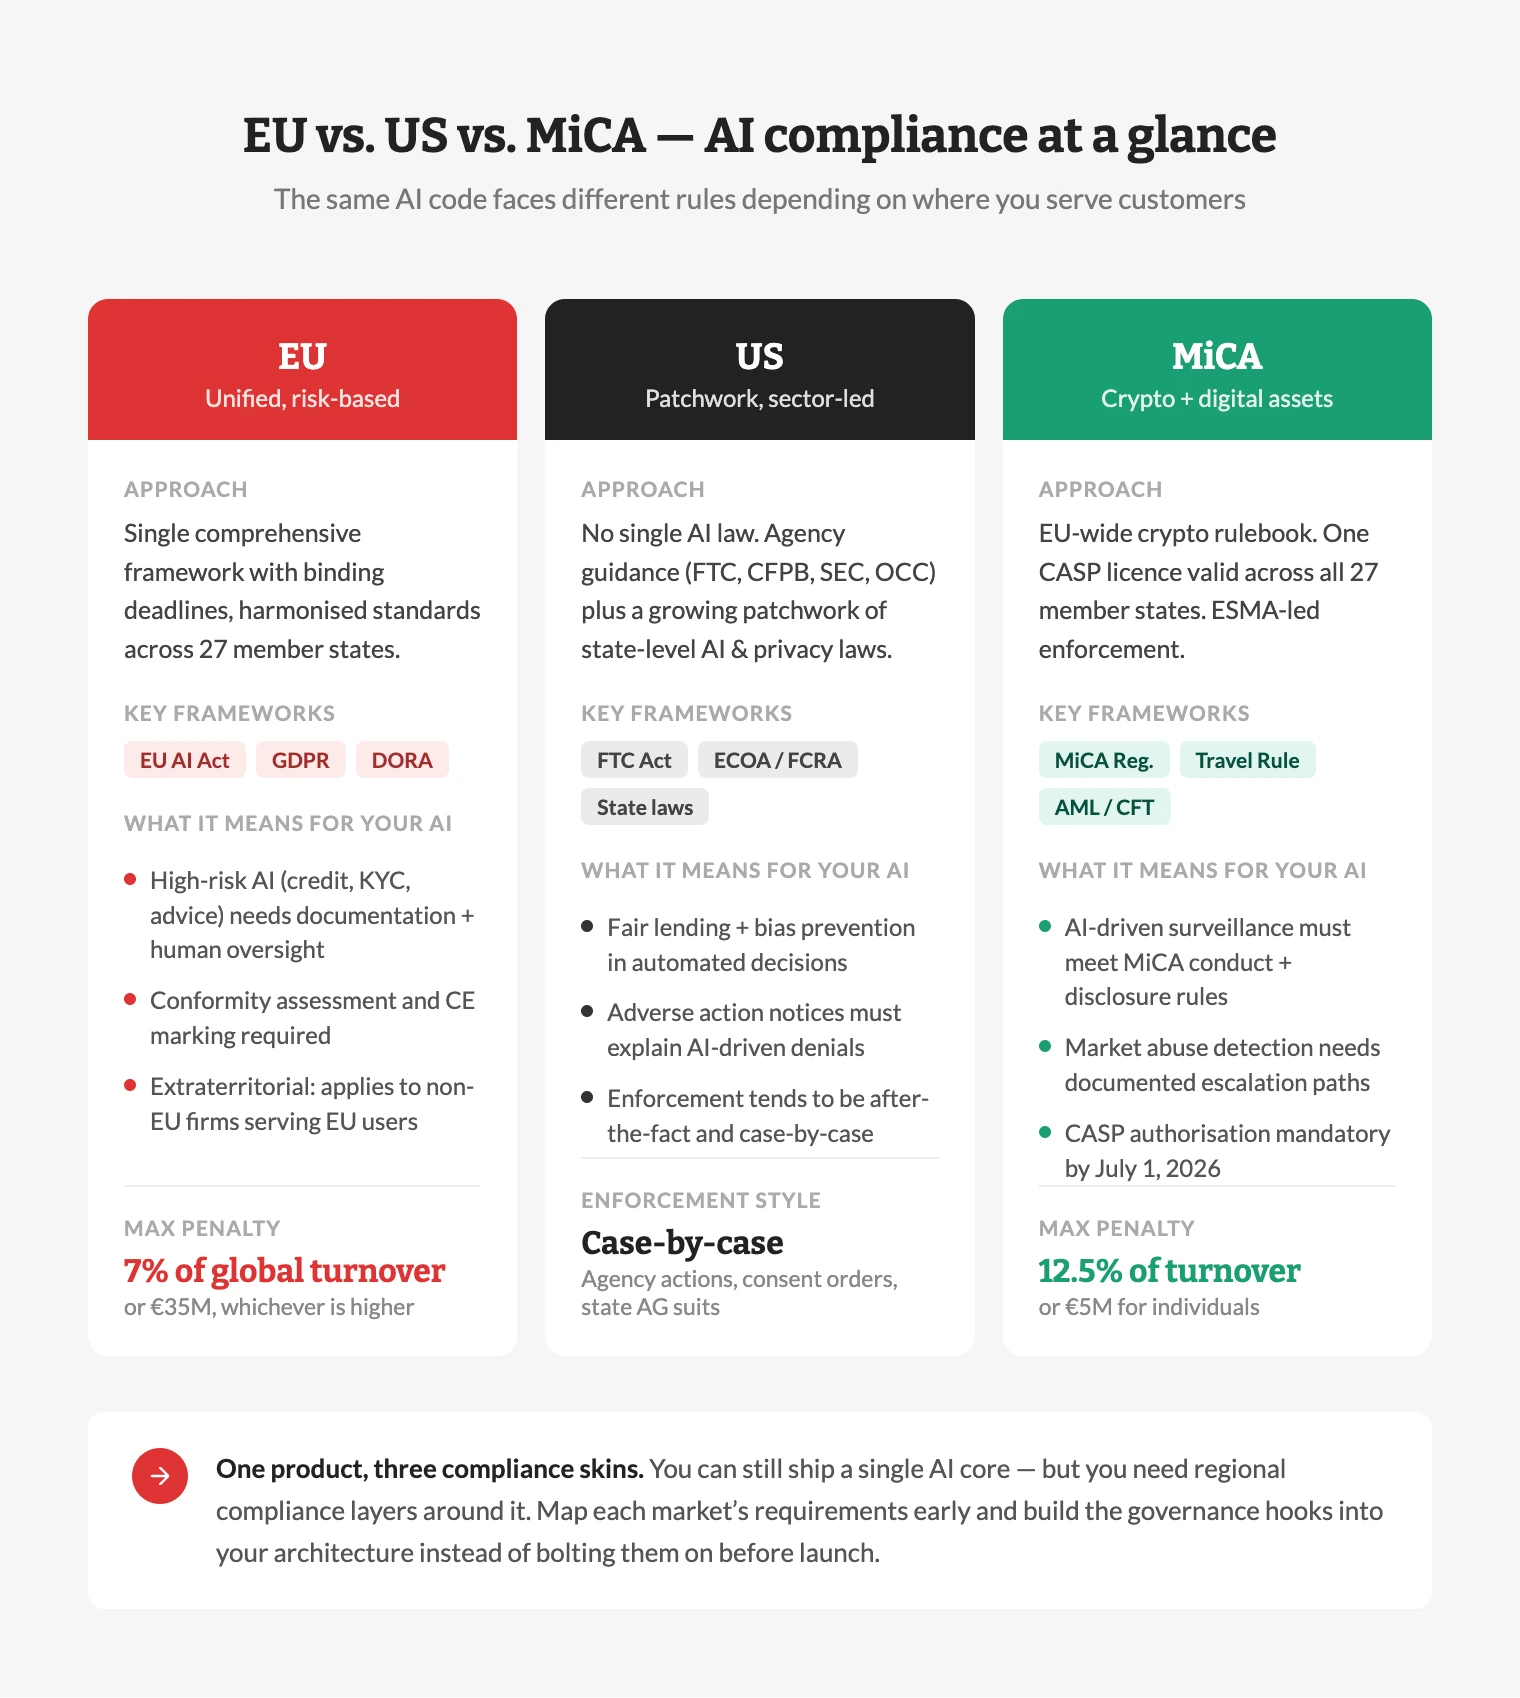
Si vous êtes un fondateur de fintech, ce tableau est votre modèle mental. Vous pouvez toujours lancer un produit ; il vous suffit d’ajouter des « skins de conformité » régionales autour du même cœur d’IA. Pour une analyse plus approfondie de la manière dont l’IA dans les services financiers façonne la stratégie produit, consultez notre analyse sur la numérisation bancaire.
Là où l'IA dans les applications financières déraille (et comment les régulateurs réagissent)
Les affaires réglementaires commencent rarement par une mise en œuvre clairement malveillante. Plus souvent, une preuve de concept « quick win » devient une partie de la chaîne de décision de production sans la gouvernance d’IA correspondante pour la finance ni l’approbation formelle. À un moment donné, une tendance se dégage des plaintes des clients ou des conclusions d’audit, et les autorités commencent à demander des preuves.
Les régulateurs signalent déjà ce qui les inquiète pour l’avenir : la dépendance excessive à l’IA générative pour les conseils destinés aux clients, les modèles de crédit opaques et les outils de conformité pilotés par l’IA qui ne sont pas eux-mêmes validés. Pour vous, cela se traduit par des points de risque très spécifiques à contrôler dès le début.
Modes d'échec typiques de l'IA dans les applications financières
Pour concrétiser, réfléchissez un instant à votre propre pile technologique. Quelle décision, si vous deviez la présenter demain à un supérieur, auriez-vous du mal à expliquer ? Cette question pointe souvent directement la partie la plus risquée de votre système. Les problèmes ci-dessous reviennent fréquemment dans les discussions sur l’IA dans les services financiers et la conformité de l’IA financière.
- Biais inexpliqués dans les modèles de crédit ou de souscription qui désavantagent les groupes protégés sans justification claire et défendable ni plan d’atténuation.
- Conseils fantaisistes ou obsolètes provenant d’agents d’IA générative qui contredisent les divulgations officielles, la documentation produit ou votre profil de risque déclaré.
- « Modèles fantômes » créés ou affinés par des équipes en dehors de toute approbation formelle, jamais ajoutés à votre inventaire de modèles ou à votre pipeline de validation.
- Dérive des modèles qui se produit lorsque les comportements et les schémas de fraude changent, mais qu’il n’existe ni surveillance, ni calendrier de réentraînement, ni seuils d’intervention.
- Fonctions de conformité qui utilisent l’IA pour la surveillance des transactions ou les contrôles de qualité KYC, mais qui mesurent rarement la précision, le rappel ou les faux positifs, créant ainsi des lacunes que les régulateurs finiront par examiner.
Dans une étude sectorielle de 2025, les entreprises mettant en avant la conformité basée sur l’IA ont également signalé des investissements plus élevés dans la gestion des risques liés aux modèles et la supervision interfonctionnelle, ce qui correspond exactement à ce qu’attendent les superviseurs. Le renforcement de cette capacité commence souvent par une approche structurée des services de développement en intelligence artificielle qui couvre les pipelines de données, la gestion du cycle de vie des modèles et l’intégration avec les systèmes de risque et de conformité existants dans une architecture cohérente.
Un plan de conformité en 7 étapes pour l'IA dans les services financiers
Vous n’avez pas besoin d’un cadre en 50 étapes. Vous avez besoin de quelque chose que vos responsables produit, données et conformité peuvent réellement suivre ensemble. Considérez ceci comme un modèle opérationnel pratique pour les applications financières qui satisfait raisonnablement les ingénieurs et les régulateurs.
Nous garderons un langage simple et les étapes numérotées. Si vous êtes déjà en ligne, considérez ceci comme une liste de contrôle d’analyse des écarts. Si vous êtes avant le MVP, utilisez-le pour intégrer votre gouvernance IA pour la finance dans l’architecture au lieu de l’ajouter plus tard.
Étape 1 : Cartographiez vos cas d'utilisation de l'IA et vos niveaux de risque
On ne peut pas gérer ce que l’on n’a pas cartographié. Commencez par répertorier toutes les utilisations actuelles et futures de l’IA dans les services financiers tout au long du parcours client et des opérations internes, y compris les modèles des fournisseurs et les outils intégrés.
Appliquez ensuite une vue simple basée sur le risque, inspirée de l’AI Act de l’UE : utilisations à haut risque telles que la notation de crédit ou les décisions KYC, domaines à risque moyen tels que la notation de fraude avec examen humain, et fonctionnalités d’expérience utilisateur à risque plus faible. Cette classification devrait influencer la profondeur de la documentation, les exigences de validation et le niveau de surveillance humaine que vous intégrez dans chaque cas d’utilisation.
Étape 2 : Corrigez votre gouvernance de données avant de former quoi que ce soit
De nombreux problèmes de conformité de l’IA financière trouvent leur origine dans la couche de données. Les superviseurs examinent attentivement les données que vous collectez, pourquoi vous les collectez et comment elles circulent dans vos systèmes. Un modèle basé sur des données mal gouvernées est difficile à défendre, quelle que soit la sophistication de l’architecture.
Clarifiez la base légale et obtenez un consentement explicite lorsque requis, contrôlez la conservation et la suppression, et examinez les flux de données transfrontaliers, en particulier lorsque des données européennes sont traitées ou stockées aux États-Unis ou dans d’autres pays tiers. Documentez ces décisions de manière à relier votre historique de données à votre récit de conformité IA dans la finance.
Étape 3 : Construisez un cadre de gestion des risques liés aux modèles adapté à l'IA
La gestion traditionnelle des risques liés aux modèles se concentre souvent sur les tableaux de bord statiques et les mises à jour peu fréquentes. L’IA moderne dans la finance est différente : les modèles apprennent de nouvelles données, se connectent à des API externes et prennent en charge davantage de décisions. Votre cadre de risque doit correspondre à cette réalité.
Pour les systèmes à haut risque, assurez un examen indépendant et des critères d’approbation clairs afin que la gouvernance de l’IA pour la finance soit une responsabilité partagée entre les équipes de risque, de conformité et de technologie.
Étape 4 : Concevez l'explicabilité et la surveillance humaine dès le premier jour
L’explicabilité n’est pas seulement un problème technique, c’est aussi une question de communication et de processus. Pour l’IA à haut risque dans la finance, comme les prêts automatisés ou le profilage d’investissement, les superviseurs attendent des explications claires pour les utilisateurs et un moyen facile pour eux de faire appel à un humain. Une conception UI/UX réfléchie joue un rôle plus important ici que ce que la plupart des équipes réalisent : si vos écrans d’explication sont confus, l’effort d’explicabilité est vain.
Vous pouvez combiner des outils d’explication agnostiques aux modèles avec des modèles plus simples et interprétables dans les domaines où les obligations légales ne laissent guère de place à l’opacité. Parallèlement, décidez quels rôles peuvent outrepasser le modèle, dans quelles conditions, et comment chaque contournement est enregistré pour des audits ultérieurs. Ceci est directement lié à votre cadre de gouvernance IA pour la finance.
Étape 5 : Traitez l'IA générative comme un conseil réglementé, pas comme un jouet
L’essor de l’IA générative et agentique dans la conformité des services financiers a créé de nouvelles opportunités dans la communication client et le support interne, ainsi que de nouvelles questions réglementaires. Les organes de surveillance et les associations sectorielles avertissent que l’utilisation d’outils génératifs dans les conseils financiers, la planification ou les évaluations d’adéquation introduit des risques liés au contenu fantaisiste, aux sorties biaisées et aux pistes d’audit faibles.
Les garde-fous comprennent la récupération contrainte par le domaine, des limites thématiques claires, des exercices de « red teaming » et une signalisation explicite de ce que le système peut et ne peut pas faire. Enregistrez les invites et les réponses conformément à vos obligations plus larges en matière de conformité IA dans les applications financières et de tenue de registres, et assurez-vous que tous les flux restent cohérents avec vos obligations en matière d’adéquation, de divulgation et de documentation.
Étape 6 : Alignez les contrôles de l'IA avec la conformité MiCA si vous touchez aux actifs numériques
Si votre IA dans les applications financières couvre le trading d’actifs numériques, la garde ou l’analyse pour les utilisateurs européens, la conformité MiCA est centrale pour votre feuille de route. En vertu de la MiCA, les prestataires de services de crypto-actifs et les plateformes associées font face à des exigences détaillées en matière de gouvernance, de livres blancs, de gestion des réserves et de conduite sur le marché, avec une application menée par l’ESMA et les régulateurs nationaux. La date limite de transition finale pour les CASP est le 1er juillet 2026, après quoi les prestataires non autorisés devront cesser d’offrir des services de crypto-actifs réglementés dans l’UE.
La surveillance basée sur l’IA, la notation des risques et le profilage client doivent donc être cohérents avec vos obligations MiCA en matière de transparence, de notification d’incidents et de prévention des abus. Cela comprend la documentation de la manière dont votre IA détecte les abus de marché, de la manière dont vous testez les modèles sous-jacents et de la manière dont vous transmettez les cas suspects à un examen humain. Les entreprises qui construisent ou améliorent des plateformes fintech ou CASP prêtes pour la MiCA abordent souvent ces exigences par le biais de programmes dédiés de conformité à la réglementation MiCA qui combinent la mise en œuvre technique, la conception de la gouvernance et la surveillance continue.
Étape 7 : Bouclez la boucle avec la surveillance de la conformité IA dans la finance et des audits réguliers
L’IA pour la surveillance de la conformité dans le secteur financier n’est pas une tâche ponctuelle. Les modèles évoluent, les données changent et les réglementations dans l’UE et aux États-Unis ne cessent de se transformer. Les superviseurs attendent désormais des contrôles continus, en particulier dans des domaines clés tels que la lutte contre le blanchiment d’argent (AML), la détection de fraude et le crédit.
Définissez des seuils de performance et d’équité, implémentez des alertes en cas de dérive ou de comportement inexpliqué, et planifiez des audits de développement logiciel indépendants et périodiques, adaptés au niveau de risque de chaque modèle. Dans certains cas, l’IA peut faciliter ce travail, par exemple, en aidant à résumer des journaux complexes ou à suivre les mises à jour réglementaires, à condition que ces outils de supervision respectent eux-mêmes vos normes de conformité de l’IA financière.
Exemples concrets : rendre l’IA dans les services financiers « prête pour les audits »
Lorsque les régulateurs vérifient votre utilisation de l’IA dans le secteur financier, ils attendent plus que de simples politiques. Ils recherchent des explications claires qui lient vos objectifs commerciaux, vos choix de données, la conception des modèles, les tests et la surveillance. Les exemples ci-dessous illustrent ce que cela implique dans deux cas courants.
Exemple 1 : Modèle de notation de crédit pour les clients de l’UE et des États-Unis
Imaginez une fintech offrant des décisions de crédit quasi instantanées aux clients de l’UE et des États-Unis. Le modèle de notation utilise l’historique des comptes, les données de revenus et les modèles comportementaux. Pour rester en conformité, vous :
- Classifiez le modèle comme à haut risque en vertu de l’AI Act de l’UE et le soumettez à une validation et une documentation renforcées.
- Limitez les entrées aux données autorisées par les réglementations sur le prêt équitable et expliquez en langage clair pourquoi chaque caractéristique est importante.
- Fournissez des avis de mesures défavorables aux États-Unis avec des raisons claires, et des explications compatibles avec le RGPD, ainsi qu’un canal d’appel humain dans l’UE.
Exemple 2 : Application de trading de cryptomonnaies conforme à MiCA avec analyse de fraude par IA
Considérez une plateforme de trading de cryptomonnaies desservant des clients de l’UE, où l’IA aide à surveiller les transactions et à détecter les modèles suspects. C’est un mélange typique d’IA dans les services financiers, de flux d’actifs numériques et de conformité MiCA. Conformément à MiCA et aux règles anti-blanchiment de l’UE, vous :
- Obtenez l’autorisation CASP et publiez les livres blancs requis sur les crypto-actifs avec des descriptions transparentes des risques.
- Utilisez l’IA dans les applications financières pour détecter les abus de marché et les transactions suspectes, mais soutenez-la par des analystes de conformité humains et des voies d’escalade documentées.
- Alignez votre processus de signalement d’incidents, vos plans de continuité d’activité et vos contrôles de sécurité avec les exigences de résilience opérationnelle de style DORA.
Si vous développez dans l’espace des actifs numériques et que la confidentialité est au cœur de votre produit, les enjeux de conformité sont encore plus élevés. Par exemple, lorsque nous avons développé Tingl, un messager anonyme basé sur la blockchain, la sécurité et l’alignement réglementaire ont dû être intégrés à l’architecture dès le premier jour, et non ajoutés ultérieurement. Le même principe s’applique à toute fintech proposant des fonctionnalités basées sur l’IA : assurez-vous que les fondations de conformité sont solides dès le début, et le produit évoluera avec moins d’obstacles.
Comment documenter les décisions de l’IA pour éviter les contrôles réglementaires
Lorsque les superviseurs examinent votre documentation relative à l’IA, ils recherchent la précision, pas la perfection. Des déclarations vagues comme « notre modèle est juste et transparent » soulèvent en réalité plus de questions qu’elles n’apportent de réponses. Voici ce qui fonctionne : nommez la réglementation ou la directive spécifique à laquelle votre contrôle se rapporte, décrivez exactement ce que fait le modèle et quelles données il utilise, indiquez la méthode et la fréquence de validation, et identifiez qui détient l’autorité de remplacement.
Si vous pouvez étayer une affirmation par des chiffres concrets, tels que les résultats de tests, les seuils de dérive, les délais de réentraînement et les taux de faux positifs, faites-le. Ce niveau de spécificité témoigne de votre compétence auprès des régulateurs et, en prime, tend à bien se classer dans les résultats de recherche pour les sujets liés à l’IA et à la conformité réglementaire.
Gardez les phrases courtes et directes. Référencez des numéros de réglementation précis (par exemple, l’article 10 de l’AI Act de l’UE sur la gouvernance des données, ou l’article 68 de MiCA sur la détection d’abus de marché) plutôt que de faire des affirmations générales sur les « meilleures pratiques ». Liez quelques sources faisant autorité, qu’il s’agisse de textes officiels de l’UE, de directives de l’ESMA ou de guides d’agence, plutôt qu’une douzaine d’articles de blog. Les superviseurs remarquent la différence.
Points à retenir
La conformité transfrontalière de l’IA dans les applications financières dépend de la manière dont les États-Unis et l’UE réglementent l’IA à haut risque dans les services financiers, tels que la notation de crédit et le conseil automatisé. Les États-Unis s’appuient sur les orientations des agences et les réglementations des États, avec des attentes croissantes en matière de biais et de transparence, tandis que l’UE s’oriente vers un régime harmonisé et basé sur les risques, l’AI Act de l’UE, avec des obligations strictes en matière de clarté algorithmique, de contrôle humain et d’alignement avec le RGPD.
Pour les institutions financières et les fintechs actives dans plusieurs régions, ces différences créent à la fois des contraintes et des opportunités de différenciation. Investir dans des outils d’IA de conformité réglementaire, construire une gouvernance de l’IA autour des licences locales, de l’explicabilité et des contrôles de conformité précoces aide à faire évoluer l’IA pour la conformité réglementaire dans la finance avec moins de refontes et une supervision plus fluide. La conformité dans le secteur des services financiers ne cesse de se complexifier, donc plus tôt vous intégrerez ces pratiques, mieux vous serez positionné.
Besoin d’aide pour intégrer la conformité dans votre produit fintech basé sur l’IA dès le premier jour ? Que vous définissiez la portée d’un MVP, que vous mettiez à niveau une plateforme existante pour la conformité MiCA, ou que vous ayez besoin d’un audit logiciel axé sur la conformité de votre pile technologique IA, notre équipe chez Redwerk peut vous aider. Parlez-nous de nos services de développement IA adaptés aux industries réglementées.
FAQ : Conformité de l’IA dans les services financiers
Qu’est-ce qui est considéré comme une IA à haut risque selon l’AI Act de l’UE ?
Conformément à l’annexe III du règlement (UE) 2024/1689, les systèmes d’IA utilisés pour l’évaluation de la solvabilité, la notation de crédit, la tarification et la gestion des risques dans le domaine de l’assurance, ainsi que certaines autres décisions financières qui affectent l’accès aux services essentiels, sont classés comme à haut risque. Ces systèmes sont soumis aux obligations les plus strictes : gestion des risques, supervision humaine, transparence, gouvernance des données et documentation technique. Les obligations pour ces systèmes entreront en vigueur le 2 août 2026.
Quand la conformité MiCA deviendra-t-elle obligatoire ?
MiCA est entrée en vigueur en juin 2023, avec des règles pour les stablecoins (jetons référencés par des actifs et jetons de monnaie électronique) applicables en juin 2024. Pour les prestataires de services de crypto-actifs (CASP), la date limite de transition finale est le 1er juillet 2026. Après cette date, tous les CASP devront détenir une autorisation MiCA pour opérer dans l’UE. Plusieurs États membres ont déjà mis fin à leurs périodes de grâce plus tôt, alors vérifiez votre juridiction spécifique.
Les fintechs américaines doivent-elles se conformer aux règles européennes sur l’IA ?
Oui, si votre système d’IA est utilisé au sein de l’UE ou produit des résultats qui affectent les résidents de l’UE. Comme le RGPD, l’AI Act de l’UE a une portée extraterritoriale : il s’applique indépendamment du lieu d’incorporation de votre entreprise. Une fintech basée aux États-Unis utilisant l’IA pour l’approbation de prêts ou la notation de risques qui dessert des clients européens est concernée et doit se conformer aux exigences pertinentes pour les systèmes à haut risque.
Quelle est la différence entre l’AI Act de l’UE et DORA pour les services financiers ?
DORA (Digital Operational Resilience Act, en vigueur depuis janvier 2025) se concentre sur la gestion des risques TIC, le reporting des incidents et la supervision des fournisseurs tiers pour les entités financières. L’AI Act de l’UE traite des risques spécifiques des systèmes d’IA, tels que le biais, l’opacité et le manque de supervision humaine. Ils se complètent : DORA couvre votre résilience opérationnelle et votre infrastructure informatique, tandis que l’AI Act régit la manière dont vos modèles d’IA sont construits, documentés, testés et surveillés. Les institutions financières utilisant l’IA doivent se conformer aux deux.
Découvrez comment nous avons développé un messager web3 anonyme avec une confidentialité de chat exclusive