La plupart des équipes d’ingénierie qui livrent un produit SaaS pensent que leur couche de webhooks est sûre dès que la vérification de signature est réussie. Cette conviction est le problème. Les webhooks sont la plomberie silencieuse derrière les paiements, le provisionnement, les notifications et les intégrations, et ils se trouvent sur une URL publiquement accessible qu’un attaquant peut atteindre aussi facilement que vous. Selon le rapport 2026 Data Breach Investigations de Verizon, l’implication de tiers est maintenant à l’origine de 48% de toutes les violations, en hausse de 60% d’une année sur l’autre. Les webhooks se situent exactement dans cette faille de tiers.
D’ici la fin, vous connaitrez les sept modes d’chec que la plupart des équipes ignorent, ce qu’une implémentation de webhook sûre requiert au-delà de la vérification de signature, et un auto-audit de dix minutes que vous pouvez effectuer dès aujourd’hui.
La faille dont personne ne veut
Les webhooks inversent le modèle de confiance sur lequel votre couche d’authentification a été construite. Un appel API normal est initié par votre code : vous savez ce que vous avez envoyé, quand, et à qui. Un webhook arrive sans annonce de la part d’un tiers, atteint un point d’accès public et déclenche une logique interne. Les pare-feu voient du trafic HTTPS crypté vers un domaine légitime. Les SIEM manquent de contexte pour le comportement normal des webhooks. Les protections auxquelles vous faites confiance ailleurs regardent ailleurs.
L’étendue de l’angle mort est plus grande que ce que la plupart des équipes réalisent. Les webhooks sont devenus une infrastructure standard pour tout SaaS qui s’intégre avec des paiements, une authentification ou des outils tiers, et pourtant la plupart des équipes ne peuvent pas produire un inventaire complet des points d’accès qu’elles exposent. C’est dans cette brèche que les attaquants opèrent.
C’est la raison structurelle pour laquelle la sécurité des webhooks continue d’être une priorité 2026 pour les équipes de sécurité des produits : les points d’accès sont publics, le volume est élevé, et presque personne ne les possède de bout en bout.
Signé, mais toujours défectueux
Nous avons examiné suffisamment de code d’intégration pour observer les mêmes schémas se répéter. La signature est vérifiée, le test passe, le ticket est clos. Puis le bug apparaît deux trimestres plus tard, sous la forme d’un paiement dupliqué ou d’un événement de provisionnement fantôme. Ci-dessous, les sept modes d’chec que nous observons le plus souvent, regroupés par ce qu’ils cassent réellement.
La cryptographie est faite, le travail est à moitié fait
Le premier groupe ressemble à un problème de cryptographie, mais il s’agit en réalité de la manière dont les équipes utilisent la vérification cryptographique. Deux échecs dominent.
Le premier est la vérification de la mauvaise version du message. Les frameworks web modernes réorganisent silencieusement les données entrantes avant que votre code ne les voie, même quelque chose d’aussi simple que de réordonner des champs ou de modifier des espaces. L’expéditeur a signé la version originale ; votre code vérifie maintenant une version légèrement différente. La signature n’est plus valide, et au lieu de corriger la cause profonde, les équipes assouplissent souvent la vérification jusqu’à ce qu’elle fonctionne à nouveau. La protection est toujours techniquement présente, mais elle a été discrètement neutralisée.
Le second est de traiter une signature valide comme une preuve que le message est actuel. Une signature seule n’expire jamais. Quiconque capture l’événement “abonnement renouvelé” de la semaine dernière peut le rejouer la semaine suivante, et votre point d’accès l’acceptera comme nouveau. La solution consiste à exiger un horodatage récent, signé avec le message, et à rejeter tout ce qui est plus ancien que quelques minutes. La vérification de signature de webhook sans cette vérification de fraîcheur est une serrure que vous ne prenez jamais la peine de changer.
Vénements réels, résultats erronés
Le groupe suivant est plus subtil car les événements sont authentiques. La signature est valide, l’horodatage est actuel, et votre gestionnaire produit toujours le mauvais résultat.
Le premier échec est le manque d’idempotence. Des fournisseurs comme Stripe réessayent explicitement les livraisons de webhooks lorsqu’ils ne reçoivent pas de réponse 2xx dans leur délai imparti. Si votre gestionnaire débite un compte ou provisionne un siège sans vérifier au préalable si l’ID de l’événement a déjà été traité, le même événement légitime déclenchera ses effets secondaires deux fois. Les fondateurs ne s’en rendent compte que lorsqu’un client se plaint d’un paiement en double. Nous avons vu les conséquences des erreurs d’idempotence dans les erreurs d’intégration de passerelle de paiement plus souvent que toute autre catégorie.
Le deuxième échec est de faire confiance à ce que dit le webhook sans en vérifier la source. Si le message affirme qu’un client a payé 100 $, votre code accorde 100 $ d’accès. Mais quiconque trouve un moyen d’envoyer des messages d’apparence fausse à ce point d’accès, même par une faiblesse non connexe ailleurs dans votre application, contrôle désormais ce que fait votre logique métier. La solution est simple mais demande de la discipline : pour tout ce qui concerne l’argent, les autorisations ou les données sensibles, demandez directement au fournisseur avant d’agir. Le webhook vous dit que quelque chose s’est produit. Les enregistrements du fournisseur vous disent ce qui est réellement vrai.
La dette qui s'accumule silencieusement
Le dernier groupe est là où la plupart des équipes accumulent des années de risque sans s’en rendre compte.
Les secrets de signature qui ne sont jamais renouvelés sont les plus courants. La clé copiée dans le fichier d’environnement au lancement est toujours là trois ans plus tard, répliquée sur le staging, la production, deux ordinateurs d’ingénieurs et une clé GitHub d’un ex-employé. Une cadence de rotation écrite quelque part est la différence entre un incident contenu et un cauchemar forensique.
Les requêtes rejetées qui ne sont consignées nulle part sont la couche suivante. Un 401 retourné silencieusement est invisible. Une pointe de requêtes forgées est une sonde, et les sondes précèdent les attaques. La journalisation structurée des événements acceptés et rejetés, avec une alerte sur les anomalies du taux de rejet, transforme le bruit de fond en signal sur lequel vous pouvez agir.
Enfin, il y a le point d’accès que personne ne se souvient avoir livré. La plupart des équipes ne peuvent pas produire une liste complète de chaque URL de webhook que leur application expose, qui en est propriétaire, quel secret la signe, et quand ce secret a été tourné pour la dernière fois. Les points d’accès oubliés sont les plus dangereux. C’est le même problème d’hygiène opérationnelle que vous trouvez dans une checklist complète d’audit de code de sécurité : vous ne pouvez pas défendre ce que vous n’avez pas catalogué.
Signé ne signifie pas authentifié
Une confusion persistante est la confusion entre la vérification de signature et l’authentification de webhook. Les deux termes décrivent des couches différentes, et les traiter comme des synonymes explique en partie pourquoi la brèche reste ouverte.
Une signature prouve que la requête a été créée par une partie détenant le secret partagé. C’est tout. Cela ne dit rien sur la mesure dans laquelle la requête est actuelle, si vous en êtes le destinataire prévu, si l’événement a déjà été traité, ou si le contenu de la charge utile reflète l’état réel du côté du fournisseur. L’authentification est la question plus large : cette requête est-elle légitime, actuelle, destinée à moi, et sûre d’agir ? La vérification de signature est une composante de cette réponse, pas la réponse entière.
L’expéditeur détient le secret partagé
Oui
Oui
La charge utile n’a pas été altérée pendant le transport
Oui
Oui
La requête est actuelle, pas une relecture
Non
Oui
L’événement n’a pas encore été traité
Non
Oui
Les valeurs de la charge utile correspondent à la source de vérité du fournisseur
Non
Oui
La bonne approche consiste à considérer la vérification de signature comme une condition d’entrée nécessaire et l’authentification comme le pipeline complet qui doit réussir avant que votre gestionnaire n’effectue une action ayant des effets secondaires.
Ce à quoi ressemble réellement la "sécurité"
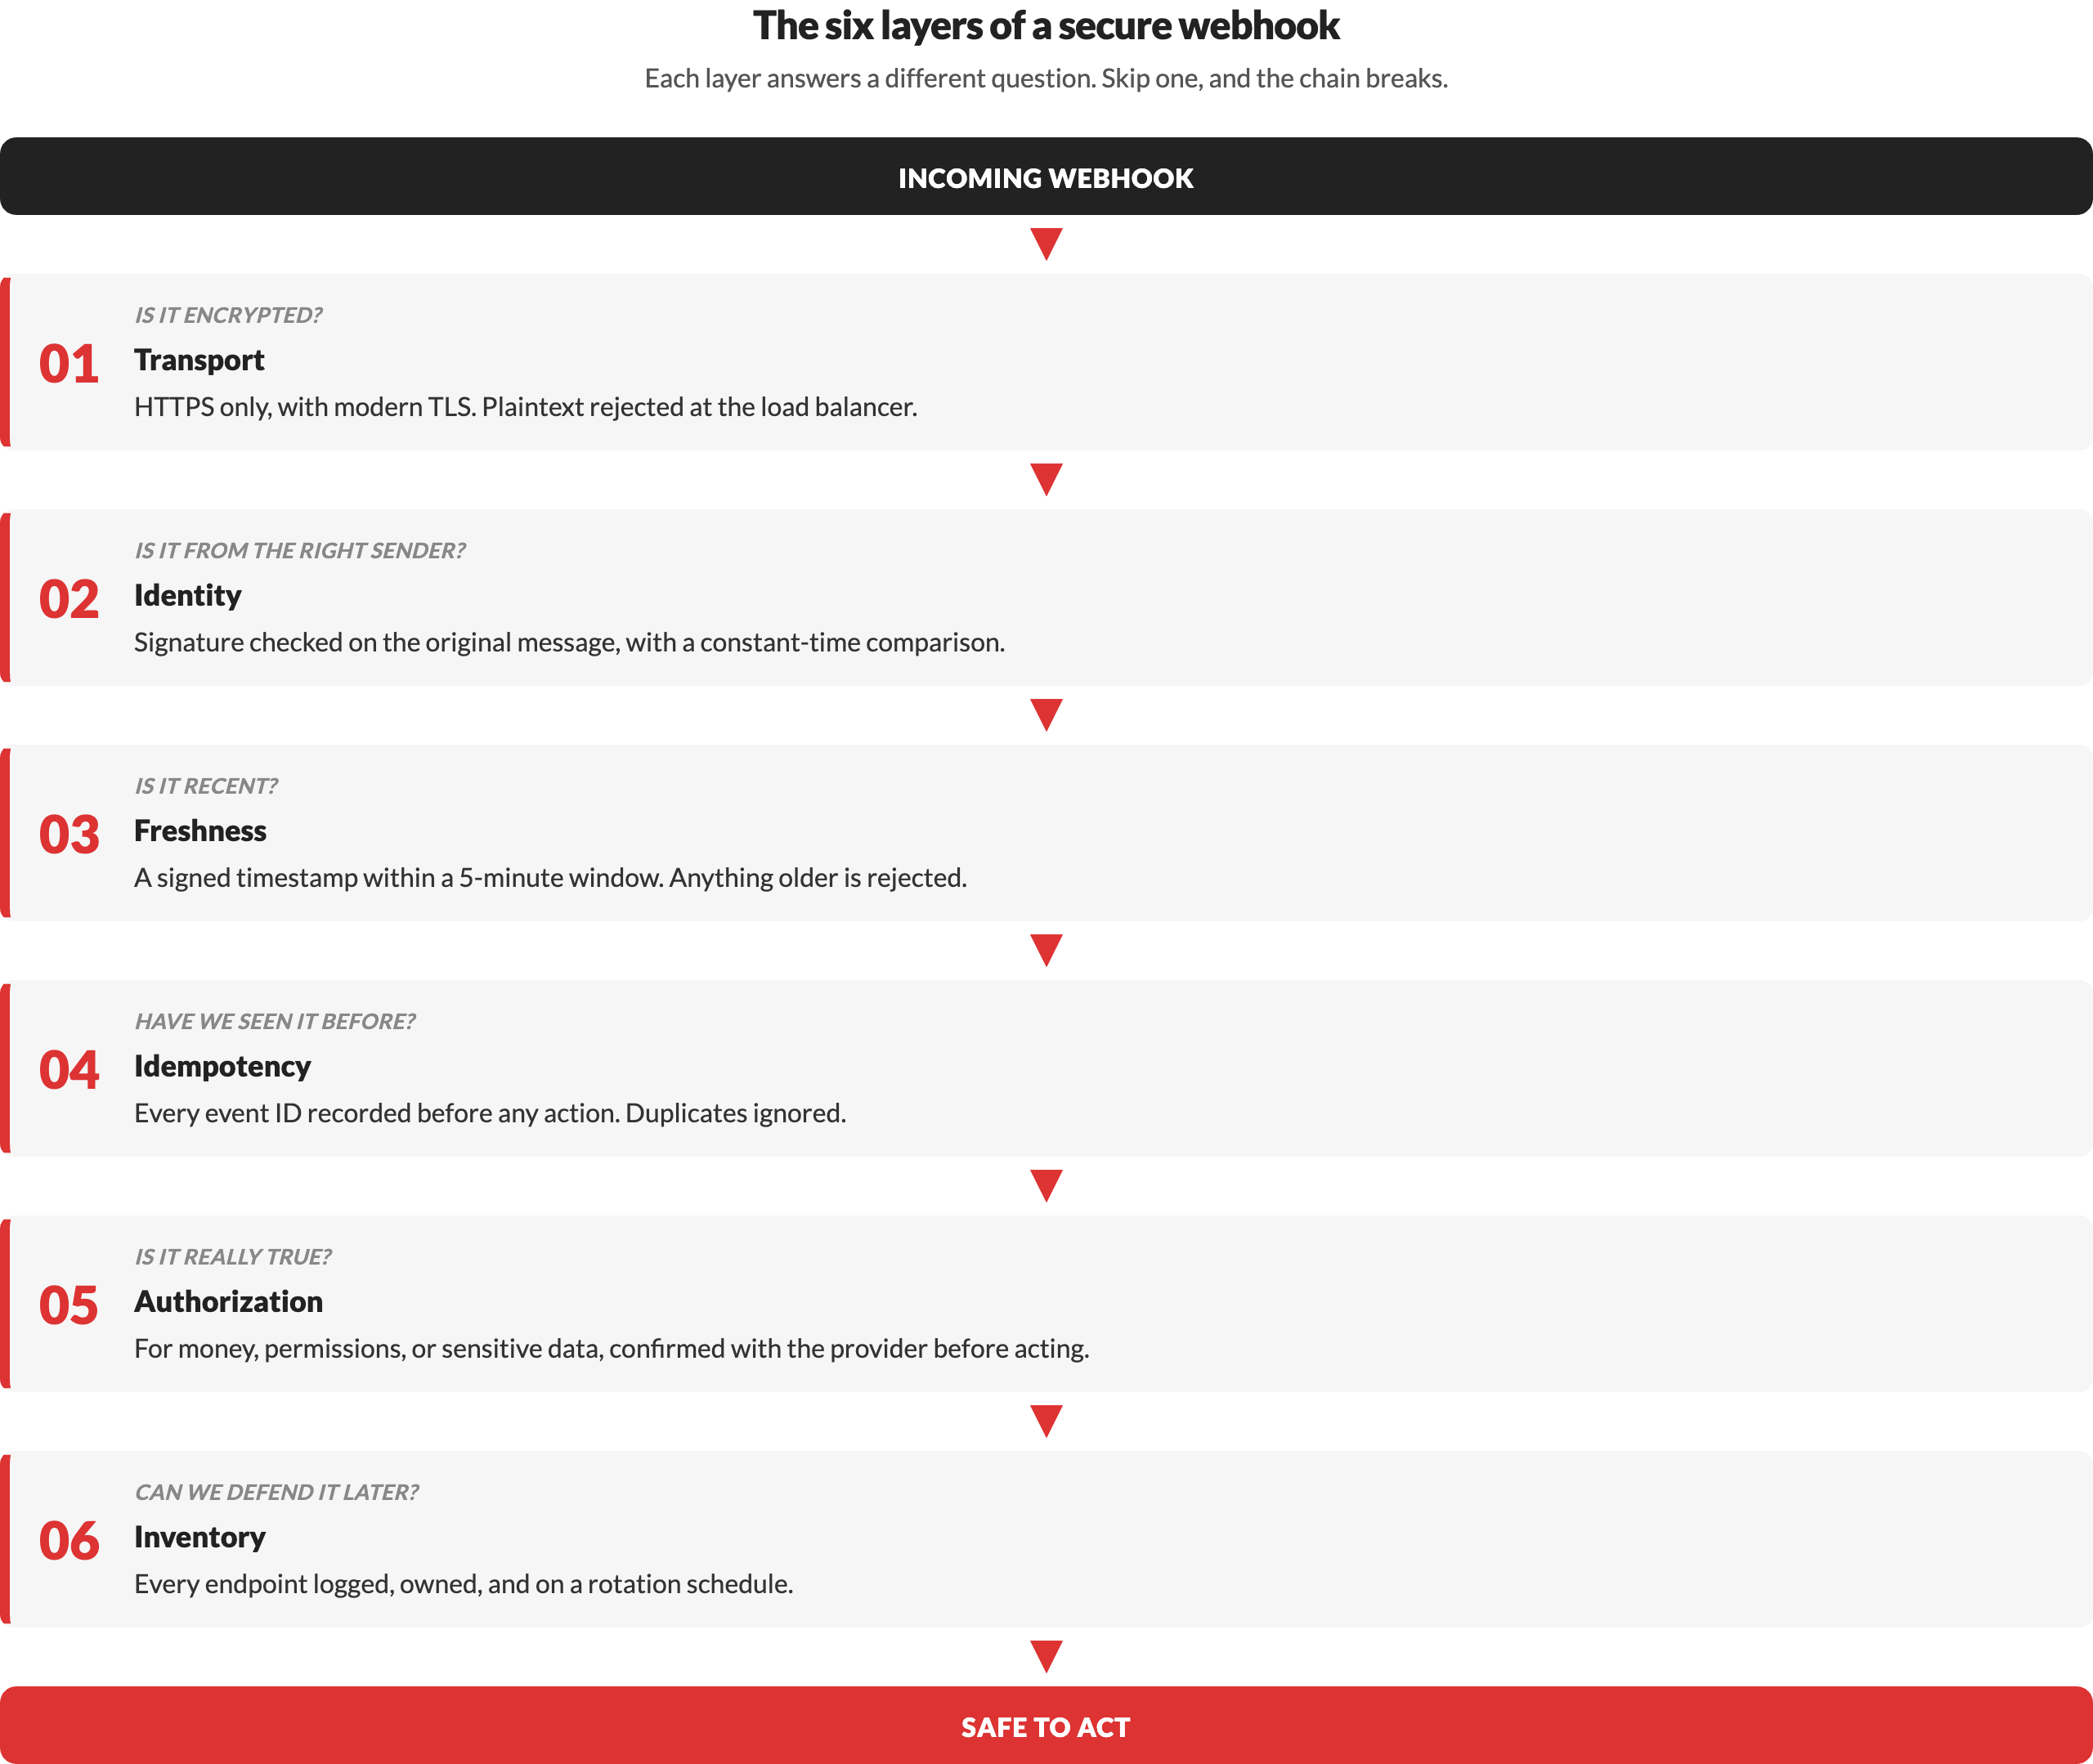
Une implémentation de webhook sûre est multicouche. Aucun contrôle unique ne porte la charge ; chacun ferme une classe d’attaque que les autres laissent ouverte. L’architecture ci-dessous est ce que nous mettons en place pour les produits SaaS et les backends pilotés par événements dans le cadre des engagements de développement SaaS et de développement d’applications cloud.
Transport, Identité, Fraìheur
Les trois premières couches s’exécutent avant que votre logique métier n’ait son mot à dire.
Transport est HTTPS uniquement, avec le trafic HTTP rejeté au niveau du load balancer plutôt qu’au niveau de l’application. Les TLS modernes, les certificats valides et le renouvellement automatique sont des prérequis. Tous les fournisseurs majeurs exigent déjà des points d’accès HTTPS uniquement, et accepter des webhooks en clair en 2026 est une erreur de configuration, pas un compromis.
Identité est un HMAC calculé sur le corps brut de la requête, avec une comparaison en temps constant par rapport à la signature de l’en-tête. Utilisez la bibliothèque officielle du fournisseur lorsqu’elle existe. Accédez aux octets bruts qui sont arrivés sur le socket, pas au corps analysé que votre framework vous transmet.
Fraìheur est un horodatage signé avec la charge utile, avec une fenêtre de tolérance d’environ cinq minutes. Rejetez tout ce qui est plus ancien. Ce simple changement élimine les attaques par rejeu sur les charges utiles capturées et coûte environ quinze lignes de code.
Idempotence, Autorisation, Inventaire
Passer les trois premières couches signifie que le message est réel, actuel et provient du bon expéditeur. Cela ne signifie pas que votre système doit agir en conséquence. Trois couches supplémentaires se situent entre un message vérifié et le moment où votre logique métier fait quelque chose.
Idempotence consiste à s’assurer que le même événement n’est jamais traité deux fois. Chaque webhook porte un ID, et votre code doit enregistrer cet ID avant de faire quoi que ce soit d’autre. Si le même ID arrive à nouveau, ignorez-le. Cela semble trivial jusqu’à ce que vous vous rappeliez que des fournisseurs comme Stripe renvoient délibérément des événements lorsqu’ils ne reçoivent pas de réponse rapide, ce qui signifie que les doublons ne sont pas un cas extrême mais le comportement par défaut.
Autorisation consiste à refuser de prendre le message au pied de la lettre lorsque les enjeux sont élevés. Le webhook vous dit que quelque chose s’est produit. Pour tout ce qui concerne l’argent, les autorisations ou les données sensibles, votre code doit demander directement au fournisseur de confirmer ce qui s’est réellement passé avant d’agir. C’est la couche qui vous sauve lorsqu’un attaquant trouve une faiblesse non liée dans votre application et commence à envoyer des messages convaincants mais faux.
Inventaire consiste à savoir ce que vous avez. Une seule liste devrait répondre à quatre questions sur chaque point d’accès webhook dans votre produit : qui l’envoie, quel secret le signe, quand ce secret a été modifié pour la dernière fois, et quel ingénieur en est propriétaire. Associez cette liste à une journalisation des messages acceptés et rejetés, une alerte en cas de pic de rejets, et un calendrier écrit pour la rotation des secrets. Cette combinaison transforme les webhooks d’une surface oubliée en une surface défendable.
L'auto-audit en 10 minutes
Exécutez ceci sur votre base de code dès maintenant. Chaque “non” vous indique à quel mode d’chec votre équipe est exposée.
1
Votre code vérifie-t-il le message original exactement tel qu’il a été envoyé, et non une version reformatée ?
Incompatibilités de signature qui sont corrigées en assouplissant la vérification.
2
Chaque webhook inclut-il un horodatage, et rejetez-vous tout ce qui est plus ancien que quelques minutes ?
Attaques par rejeu utilisant des messages capturés.
3
Chaque webhook est-il traité une seule fois, même s’il arrive deux fois ?
Paiements en double, provisionnement en double, état incorrect.
4
Pour tout ce qui concerne l’argent, les autorisations ou les données sensibles, confirmez-vous avec le fournisseur avant d’agir ?
Faux messages mais convaincants d’un attaquant.
5
Chaque secret de signature est-il inscrit dans un programme de rotation écrit, avec la date de la dernière rotation enregistrée ?
Clés volées qui restent valides pendant des années.
6
Les webhooks rejetés sont-ils enregistrés, avec une alerte en cas de pic de rejets ?
Sondes et attaques qui arrivent de manière invisible.
7
Quelqu’un de l’équipe peut-il lister chaque point d’accès webhook, son propriétaire et sa date de rotation en moins de dix minutes ?
Points d’accès oubliés que personne ne défend.
Trois réponses “non” ou plus est le seuil où la plupart des équipes que nous auditons ont besoin de travaux structurels, pas de correctifs. Les équipes qui livrent du code généré par IA obtiennent généralement des scores plus bas sur cette liste, c’est pourquoi le nettoyage de code vibe est devenu un service permanent pour nous, et pourquoi un audit de code vibe approfondi révèle souvent les mêmes lacunes de webhook que cet article aborde.
Le travail qui commence après le lancement
Une couche de webhook n’est pas une fonctionnalité que vous livrez une fois. C’est une posture que vous maintenez, de la même manière que vous maintenez votre couche d’authentification. Les équipes qui réussissent assignent un propriétaire clair, écrivent le modèle de menace, et révisent l’inventaire trimestriellement. Celles qui ne le font pas apprennent la même leçon que le Verizon DBIR documente depuis deux ans : les failles de tiers sont là où les violations modernes entrent, et la faille que vous ne possédez pas est la faille qui casse.
Si vous avez effectué l’auto-audit ci-dessus et que les réponses “non” se sont accumulées plus vite que vous ne l’auriez souhaité, c’est exactement le genre de travail que nous faisons. Contactez-nous et nous vous aiderons à combler le fossé avant qu’il ne vous engloutisse.
Découvrez comment Redwerk a audité et sécurisé un API backend pour améliorer la maintenabilité de 80% et renforcer chaque point d'intégration avant la mise à l'échelle.