Les opérateurs iGaming gagnent ou perdent rarement sur la conception de jeux ou le marketing. La véritable histoire se déroule dans la couche des paiements. Un audit de conformité raté, un seuil de rétrofacturation franchi, un PSP qui se retire avec un préavis de trente jours, et la plateforme qui a mis deux ans à être construite peut s’arrêter du jour au lendemain.
Les chiffres le confirment. L’Évaluation globale de la menace de fraude financière par INTERPOL en 2026 a révélé que la fraude améliorée par l’IA est désormais 4,5 fois plus rentable que les méthodes traditionnelles, avec des systèmes d’IA « agentiques » capables de mener des campagnes de fraude complètes, de la reconnaissance à la demande de rançon. Le Rapport mondial sur la criminalité financière 2026 de Nasdaq Verafin a estimé les pertes mondiales dues à la fraude bancaire et aux escroqueries à 579,4 milliards de dollars en 2025, soit une augmentation de plus de 53 milliards de dollars en deux ans.
La fraude dans l’iGaming n’a pas diminué avec l’IA, elle est simplement devenue plus rapide et plus sophistiquée des deux côtés. La mise à jour de certification de jeu de Google en mars 2026 a lié la conformité des paiements à l’éligibilité publicitaire, ce qui signifie que le risque de paiement affecte désormais également votre pile marketing.
Nous construisons des logiciels depuis 2005 et nous travaillons chaque semaine avec des fondateurs de la fintech et du jeu. Ceux qui survivent à long terme traitent les paiements comme un produit principal, et non comme un back-office. Voici les sept menaces les plus susceptibles de faire sombrer une entreprise iGaming en 2026, et ce qui différencie les plateformes qui les surmontent de celles qui n’y parviennent pas.
Menace 1 : la fraude devient plus intelligente, pas plus discrète
La fraude dans l’iGaming consistait autrefois en des cartes volées et l’astuce occasionnelle du multi-compte. Aujourd’hui, ce sont des identités synthétiques assemblées par IA, des selfies KYC deepfake, et des réseaux de bots qui exploitent les bonus sur des centaines de comptes mules en une seule nuit. INTERPOL a décrit ce changement comme « l’industrialisation de la fraude », rendue possible par des outils d’IA bon marché et la collaboration transfrontalière des criminels.
C’est un changement générationnel dans la manière dont les attaques sont construites, et les systèmes basés sur des règles ne peuvent pas suivre. Gartner prédit que d’ici 2026, 30 % des entreprises ne feront plus confiance aux outils de vérification d’identité autonomes isolés, ce qui montre à quelle vitesse les objectifs ont évolué.
Les opérateurs avisés transforment la prévention de la fraude iGaming d’une fonction de back-office en une défense multicouche :
- Intelligence des appareils et biométrie comportementale exécutées à chaque session
- Vérifications de vélocité en temps réel liées aux événements de dépôt, de bonus et de retrait
- Données au niveau du réseau partagées entre opérateurs pour attraper les réseaux de fraude récurrents
- Modèles ML qui évaluent le risque en continu, pas seulement au moment de la transaction
L’envers de la médaille est tout aussi important. Les attaquants utilisent l’IA pour s’introduire, donc votre propre équipe a besoin de pratiques de sécurité conscientes de l’IA côté développement.
Menace 2 : les rétrofacturations qui peuvent fermer votre compte marchand
Les taux de rétrofacturation iGaming se situent autour de 2 à 4 %, soit environ quatre fois le 0,5 à 1 % que l’on observe dans le commerce électronique classique. Cela importe car les réseaux de cartes ne se soucient pas de votre chiffre d’affaires. Ils se soucient de votre ratio.
Le programme de surveillance des acquéreurs (VAMP) de Visa surveille les performances de rétrofacturation et de fraude en temps réel via un seul ratio combiné. Le seuil actuel de « nombre excessif » pour les marchands est de 2,2 %, tombant à 1,5 % aux États-Unis, au Canada, dans l’UE et en Asie-Pacifique à partir du 1er avril 2026. Si vous le dépassez, vous entrez en phase de mise en application, ce qui entraîne des amendes pour les acquéreurs, des plans de remédiation obligatoires et une liste raccourcie de processeurs prêts à vous garantir. Si vous allez plus loin, vous vous retrouvez sur la liste MATCH, effectivement exclu du traitement des cartes pendant cinq ans.
La plupart des rétrofacturations iGaming ne sont pas de la fraude au sens classique. La fraude à l’amiable en représente la majorité : un joueur perd de l’argent, regrette la session, conteste la charge en prétendant qu’elle était non autorisée, et la banque est généralement de son côté.
Les opérateurs sérieux traitent le traitement des paiements iGaming comme une défense multicouche. Des descripteurs de transaction clairs, la 3D Secure 2, la confirmation du bénéficiaire lorsque pris en charge, les vérifications de vélocité, les alertes de pré-litige d’Ethoca et de Verifi, et un flux de collecte de preuves rigoureux pour chaque litige que vous décidez de contester. Les plateformes qui échouent ici ne sont pas celles qui ont les pires joueurs. Ce sont celles dont l’infrastructure de litige est la plus faible.
Menace 3 : la conformité, une cible mouvante dans chaque juridiction
Les règles de licence, de KYC, de LCB-FT et de publicité évoluent plus vite que la plupart des équipes de développement ne peuvent livrer. De plus, la politique de certification de jeu et de jeux de Google exige désormais une « bonne santé des règles » sur tous les comptes publicitaires, avec la mise à jour du 23 mars 2026 pénalisant les comptes managers qui accumulent des révocations. La conformité des paiements et la conformité marketing sont officiellement liées maintenant.
Le problème opérationnel est que la plupart des piles de paiement n’ont pas été conçues pour cela. Le KYC, le filtrage LCB-FT, la surveillance des transactions et les règles de juridiction résident généralement dans quatre systèmes différents qui ne communiquent pas clairement entre eux. C’est là que se produisent les amendes.
Ce qui fonctionne à la place, c’est de garder les quatre couches connectées dès le premier jour :
- KYC à l’inscription, pas au premier retrait
- Surveillance LCB-FT continue, pas des instantanés ponctuels
- Moteurs de règles tenant compte de la juridiction qui s’adaptent à chaque marché
- Contrôles PCI DSS appropriés pour les données de carte stockées et en transit
Pour les opérateurs européens qui traitent la crypto, les enjeux sont plus élevés, et la conformité à la réglementation MiCA doit être intégrée au flux de paiement lui-même plutôt que d’être ajoutée après.
Menace 4 : votre PSP vous lâche du jour au lendemain
C’est la menace à laquelle personne ne se prépare, et celle qui met le plus souvent fin à l’activité des opérateurs de taille moyenne.
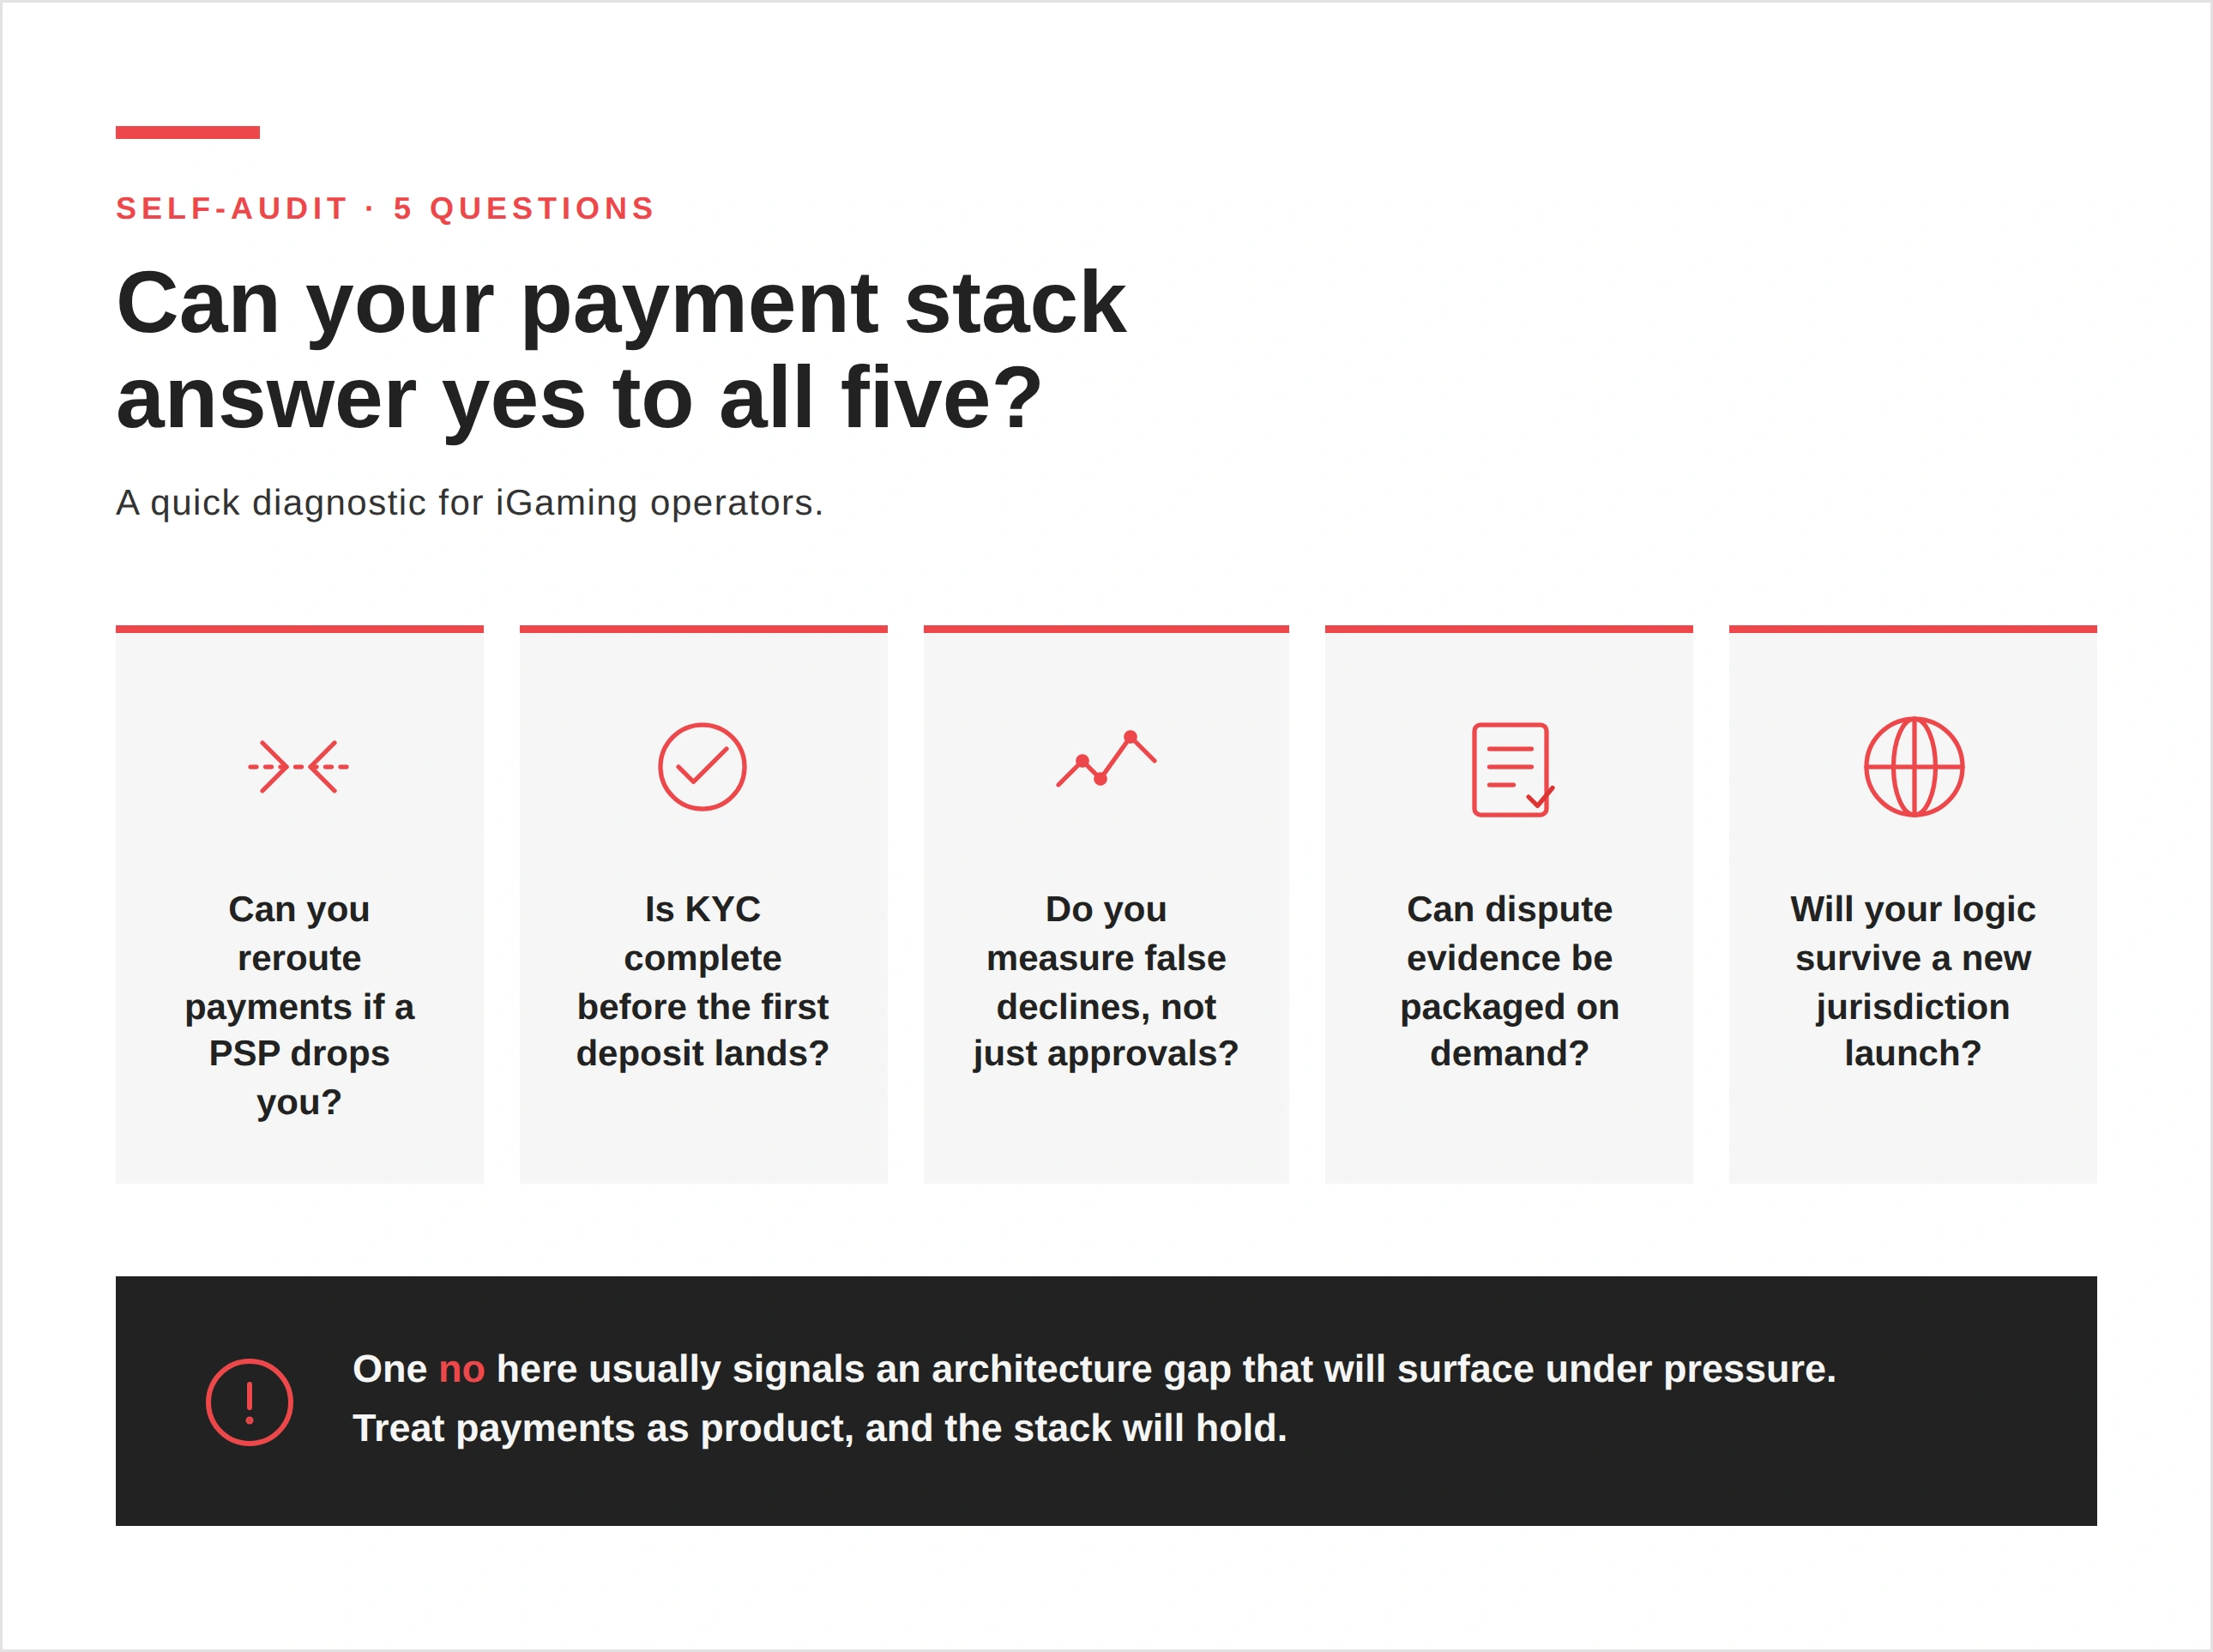
La plupart des startups fonctionnent avec un seul PSP car l’intégration est fastidieuse. Cela fonctionne jusqu’à ce que ce ne soit plus le cas. La banque acquéreuse modifie son appétence pour le risque, le PSP fusionne avec une entité plus grande, votre ratio de rétrofacturation dépasse un seuil dont vous ignoriez l’existence, ou le fournisseur décide de se retirer complètement du secteur des jeux d’argent. Vous recevez un préavis de trente à quatre-vingt-dix jours, et une nouvelle intégration prend un minimum de deux à huit semaines. Ce délai représente une perte de revenus pure.
Les dégâts s’accumulent plus rapidement que ce que les opérateurs anticipent. Pendant la période de transition, vous ne pouvez pas accepter de dépôts, les joueurs trouvent d’autres plateformes, les avis deviennent négatifs, les classements SEO chutent, et le nouveau PSP souhaite voir un historique plus clean que celui qui vous a fait rejeter.
Les plateformes résilientes font quatre choses différemment :
- Elles utilisent au moins deux PSP actifs à partir du sixième mois.
- Elles tokenisent les données de carte via une chambre de compensation neutre afin de pouvoir changer de PSP sans ré-enregistrer les joueurs.
- Elles construisent une couche d’orchestration de paiement qui route dynamiquement les transactions.
- Elles entretiennent une relation privilégiée avec un acquéreur de secours avant d’en avoir besoin.
Ce n’est pas un problème de fournisseur. C’est un problème d’architecture, et sa résolution adéquate est un projet de développement qui doit être mené avant d’être en mode crise.
Menace 5 : Les faux refus qui érodent silencieusement les revenus
Le véritable coût n’est pas le fraudeur que vous bloquez, mais le joueur fidèle que votre système identifie par erreur.
Des règles de fraude agressives entraînent de faux refus, et un joueur légitime dont la transaction est rejetée essaie rarement une seconde fois. Les rejets pendant un match en direct ou une période de promotion importante causent le plus de dommages en termes de valeur à vie, car le joueur est d’humeur à dépenser et vous êtes la raison pour laquelle il ne peut pas le faire.
La plupart des opérateurs ne mesurent même pas correctement les faux refus. Les taux d’approbation semblent sains sur un tableau de bord car le dénominateur exclut tous ceux qui sont partis sans un mot.
Ce qui fonctionne réellement est une approche plus adaptative :
- Un score de risque dynamique qui prend en compte l’historique de l’appareil, la durée de fidélisation du joueur et le moyen de paiement.
- Un routage intelligent au niveau du BIN, qui peut augmenter les approbations de 5 à 7 % pour le même volume.
- Une liste blanche pour les utilisateurs de confiance, pour les joueurs à forte valeur à vie.
- Une détection de fraude iGaming plus affûtée qui s’adapte au comportement du joueur au lieu de s’appuyer sur des règles statiques.
L’objectif est de dire non uniquement aux bonnes personnes, et de savoir exactement combien les mauvais refus vous coûtent chaque mois.
Menace 6 : La crypto apporte rapidité et nouvelles catégories de risques
La crypto et les stablecoins ont résolu certains problèmes de paiement réels pour l’iGaming, tels que les retraits quasi instantanés, les collectes sans frontières et des frais inférieurs à ceux des cartes pour les opérateurs traitant avec des zones géographiques à haut risque. Mais la vitesse entraîne de nouveaux modes d’échec, et la plupart des opérateurs n’en ont pas encore tenu compte.
L’exposition à la volatilité sur les soldes non stables, la sécurité des portefeuilles et la discipline du stockage à froid, le risque lié aux contrats intelligents dans les casinos natifs Web3, et l’incertitude réglementaire selon les juridictions sont autant de problèmes concrets. Le Royaume-Uni n’autorise toujours pas les casinos cryptographiques sous licence. L’UE exige une licence MiCA pour les flux de paiement liés à la crypto. La situation aux États-Unis varie d’un État à l’autre. Les contrôles AML pour la crypto sont techniquement différents des AML pour les cartes, même lorsque l’objectif réglementaire est le même.
Les équipes qui gèrent cela correctement associent des stratégies axées sur les stablecoins à des outils d’analyse de la blockchain tels que Chainalysis, Elliptic et TRM Labs. Elles séparent correctement les fonds des joueurs et intègrent un KYC conforme à la MiCA dans le flux du portefeuille plutôt que de l’ajouter après coup.
La crypto n’est pas intrinsèquement plus risquée que les cartes. Elle est simplement plus risquée lorsque vous la traitez comme des cartes.
Menace 7 : La gestion des risques de paiement iGaming commence dans la base de code
Voici la partie dont personne ne parle. Vous pouvez acheter les meilleurs outils de détection de fraude du marché, engager la meilleure équipe de conformité et signer avec le PSP le mieux noté. Rien de tout cela ne vous sauve si votre propre intégration de paiement est boguée, sous-testée, ou cède sous la charge lors d’un événement majeur.
Nous constatons les mêmes défaillances techniques de manière répétée lors des audits :
- Intégrations de passerelles sans logique de basculement adéquate, de sorte qu’une seule panne de fournisseur interrompt les dépôts sur toute la plateforme.
- Flux KYC qui échouent silencieusement dans des cas limites tels que les noms non latins ou l’absence de deuxième prénom.
- Tests de charge qui n’ont jamais simulé un pic de 10x lors d’une finale de la Ligue des Champions ou d’un combat majeur pour un titre.
- Écarts de rapprochement entre la passerelle et le backend qui font perdre silencieusement des transactions sur plusieurs semaines.
- Flux de preuves de litige qui ne parviennent pas à assembler le paquet dont Visa a besoin dans la fenêtre de réponse.
N’importe laquelle de ces situations entraîne des échecs de paiement sous pression, et les échecs de paiement sous pression se transforment en tout, des rétrofacturations aux départs de VIP en passant par des lettres des régulateurs.
La fuite de code de Claude en mars 2026 est un bon rappel de la façon dont un seul fichier mal configuré peut exposer 512 000 lignes de code propriétaire sans une seule ligne d’activité malveillante. L’infrastructure de paiement ne fait pas exception. Le même paramètre non revu peut divulguer des informations personnelles identifiables des joueurs ou perdre une semaine de journaux de règlement.
Les opérateurs sérieux intègrent la sécurité des paiements à chaque phase du développement. De solides bonnes pratiques SDLC, un audit logiciel approprié et des tests QA continus sont ce qui sépare les piles technologiques qui survivent à un incident de celles qui n’y parviennent pas.
Maintenez vos paiements opérationnels avant qu'ils ne soient forcés de s'arrêter
Ces sept menaces partagent un trait commun. Elles se cumulent. Des outils de fraude faibles créent des rétrofacturations, les rétrofacturations créent un risque de résiliation de PSP, le risque de résiliation crée un stress de conformité, le stress de conformité révèle des lacunes que les réseaux de fraude ciblent ensuite. Vous ne résolvez pas les paiements iGaming un silo à la fois. Vous les résolvez au niveau de l’architecture.
La gestion des risques de paiement iGaming est un système que vous construisez, testez et auditez. Les opérateurs qui gagnent en 2026 sont ceux qui traitent leur pile de paiement comme un produit principal. Ceux qui perdent sont généralement ceux qui s’en rendent compte trop tard.
Si votre plateforme se prépare à être lancée, se développe dans une nouvelle juridiction, ou utilise une logique de paiement écrite il y a des années, un audit approprié est moins coûteux que la première amende réglementaire que vous recevriez sans lui. Nous auditons, construisons et testons sous contrainte des logiciels depuis vingt ans. Contactez-nous quand vous serez prêt à les mettre à l’épreuve.
FAQ
Qu'est-ce que la gestion des risques de paiement iGaming ?
La gestion des risques de paiement iGaming est la pratique consistant à identifier, prévenir et contenir tous les risques susceptibles de perturber le flux d’argent d’une plateforme de jeux d’argent en ligne. Elle couvre la détection de fraude, la gestion des rétrofacturations, la conformité réglementaire, la redondance des PSP, la fiabilité des paiements et la qualité du logiciel sous-jacent qui maintient tout cela en fonctionnement. Bien réalisée, c’est un système au niveau de l’architecture plutôt qu’un ensemble d’outils isolés.
Quel ratio de rétrofacturation déclenche des problèmes avec Visa ?
Le programme de surveillance des acquéreurs de Visa (VAMP) signale les commerçants dès que le ratio de rétrofacturation dépasse 0,9 % des transactions. Les ratios entre 0,9 % et 1,8 % entraînent des amendes mensuelles de l’acquéreur et une surveillance accrue. Au-delà de 1,8 %, la résiliation du compte devient le résultat réaliste, et les commerçants résiliés peuvent se retrouver sur la liste MATCH pendant cinq ans, ce qui les bloque effectivement dans l’industrie du traitement des cartes.
Pourquoi la conformité est-elle le risque de paiement le plus important pour les opérateurs iGaming en 2026 ?
La conformité a évolué plus rapidement au cours des dix-huit derniers mois qu’au cours des cinq années précédentes. Le Brésil, Curaçao, le Royaume-Uni, l’UE et Google lui-même ont tous publié d’importantes mises à jour réglementaires qui touchent directement les paiements dans l’iGaming. Le risque réside dans la fragmentation entre les juridictions et le fait que la plupart des architectures de paiement n’ont pas été conçues pour appliquer simultanément des règles différentes pour des marchés différents.
Découvrez comment nous avons renforcé des logiciels critiques pour la sécurité, approuvés par plus de 50 entreprises de la fintech et des télécommunications, et ce qu'il faut pour construire une infrastructure de niveau paiement qui résiste aux audits.