Si vous exécutez des charges de travail de production dans le cloud, vous soupçonnez probablement déjà que quelque chose là-dedans mérite un examen plus approfondi. La facture a peut-être encore grimpé le trimestre dernier, un nouveau client a peut-être demandé comment vous protégez ses données, ou vous avez peut-être hérité d’un environnement que personne dans l’équipe ne comprend vraiment. Cette intuition mérite d’être suivie, car une mauvaise configuration silencieuse ou une ressource oubliée et à moitié utilisée ne se corrige pas d’elle-même. Elle ne fait que coûter plus cher plus elle reste en place.
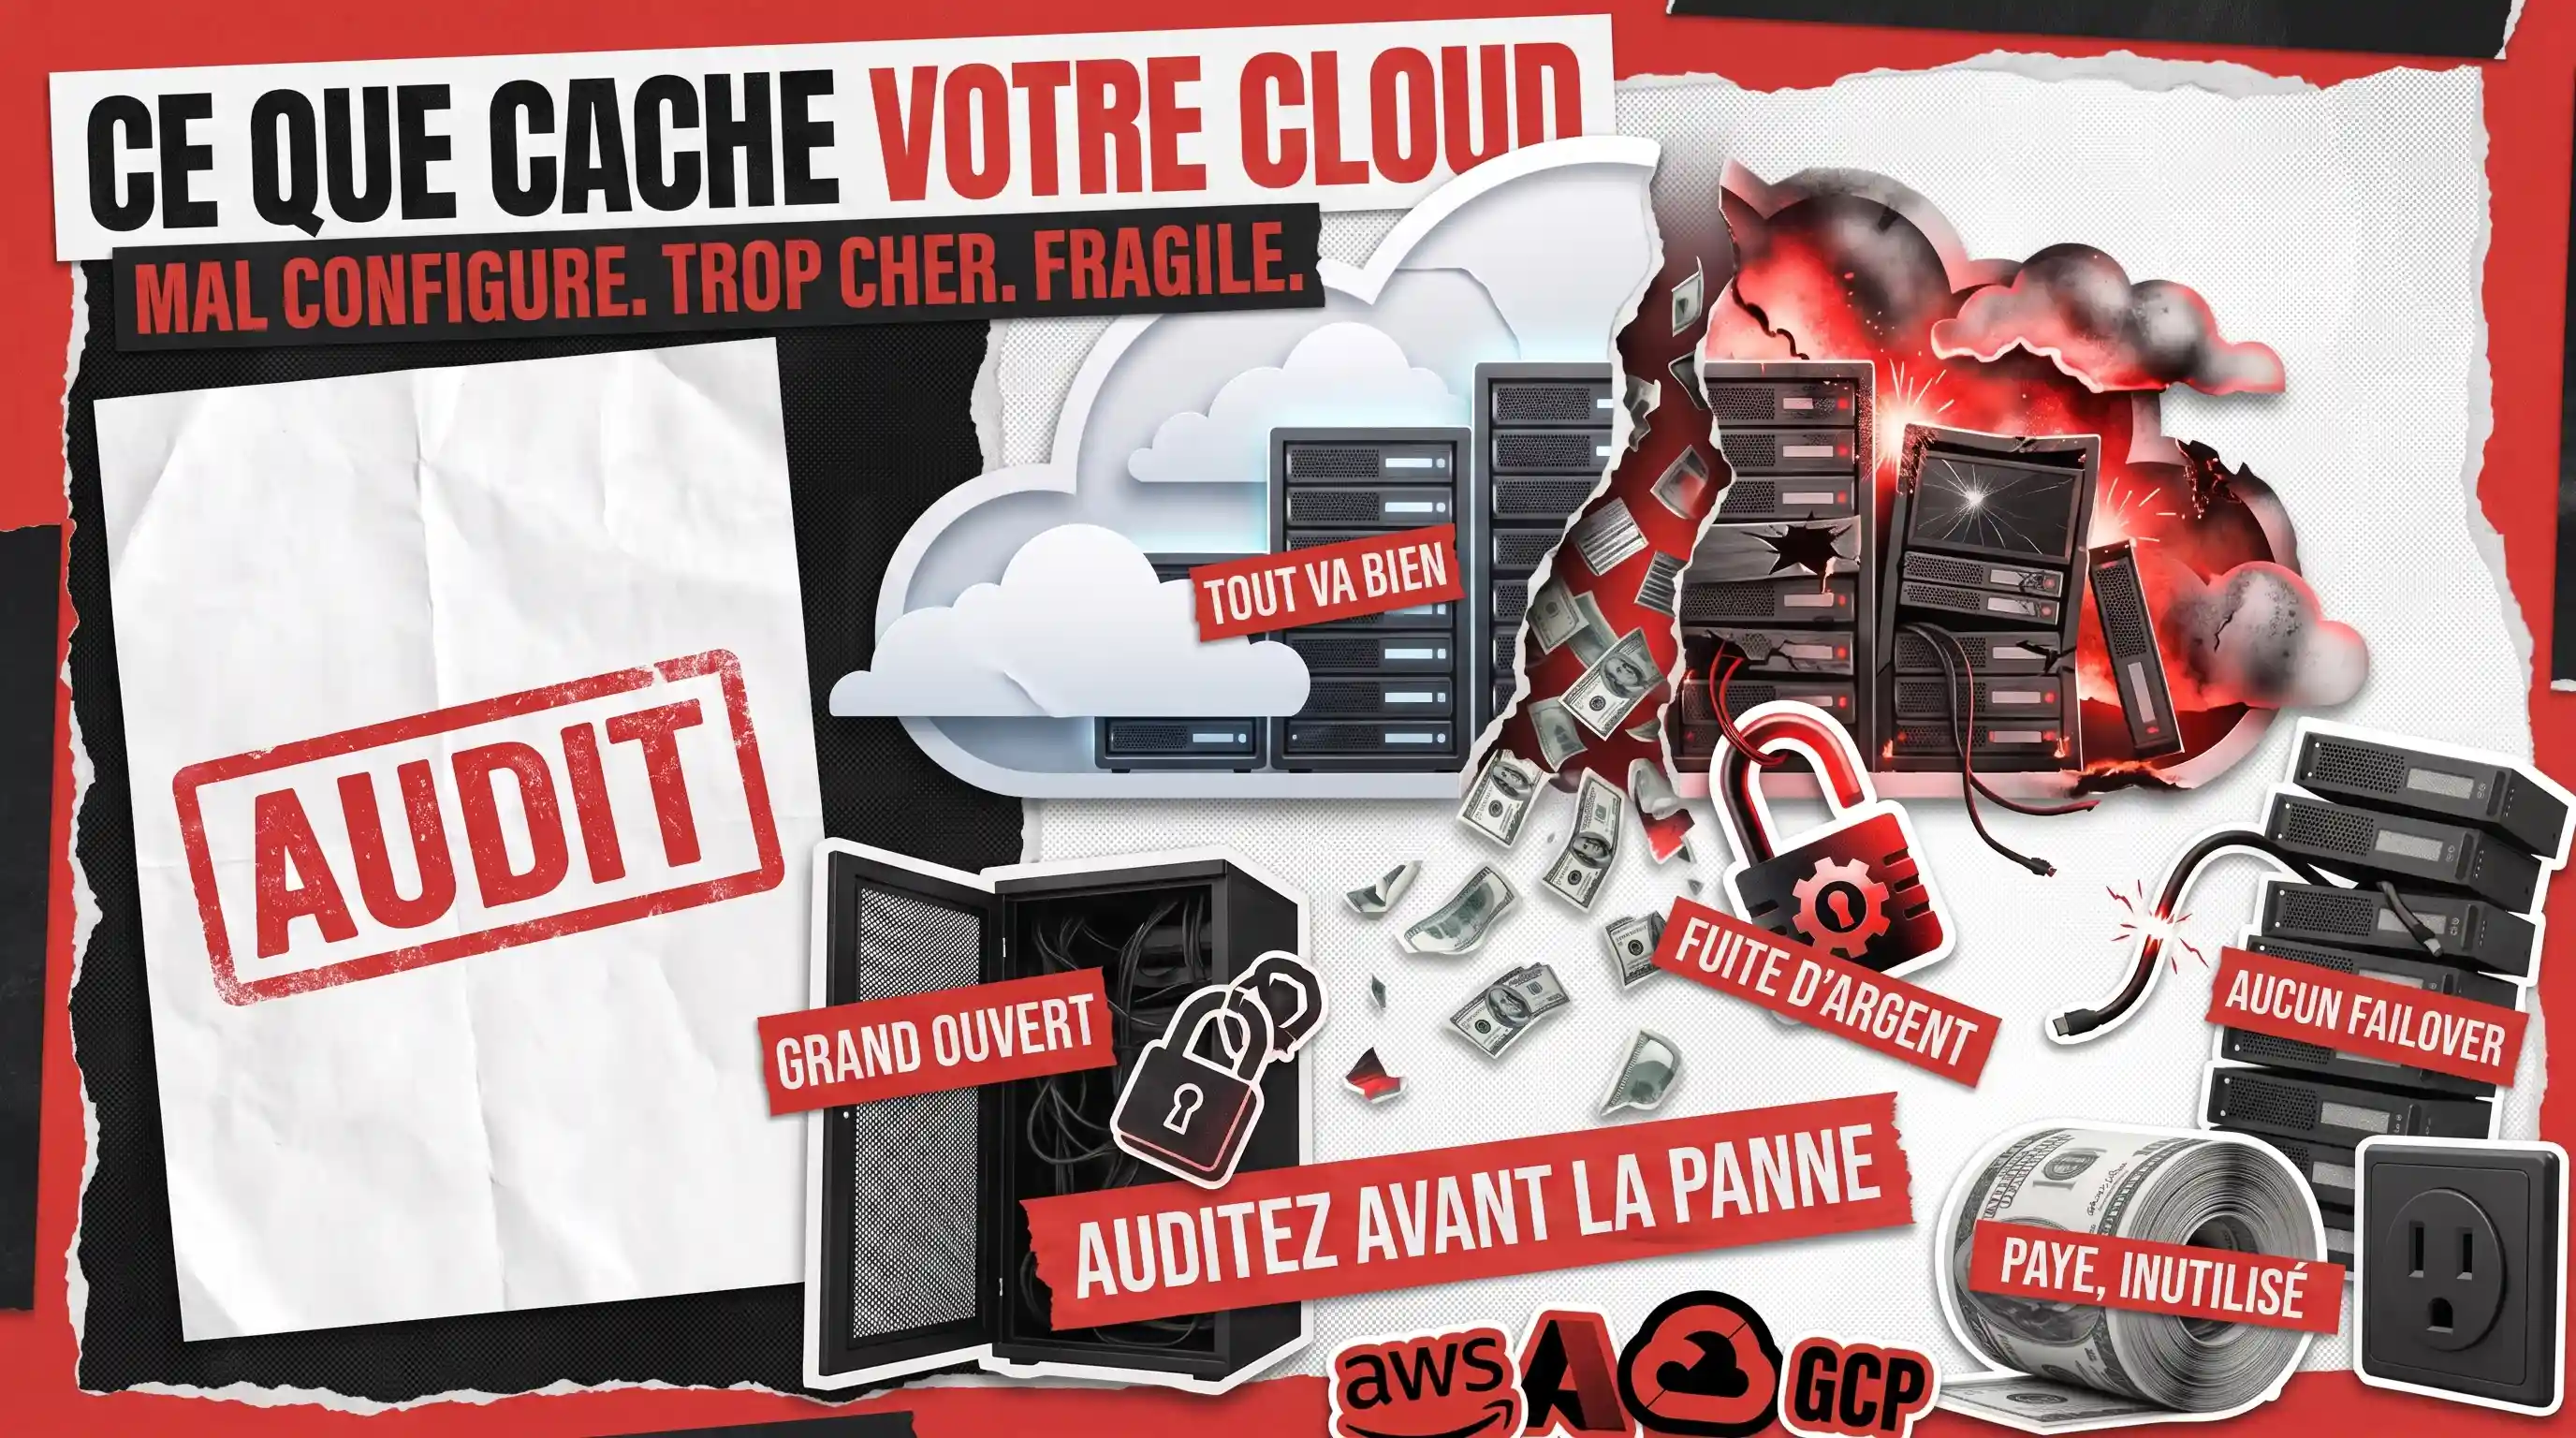
La réponse consiste à auditer l’infrastructure cloud délibérément, avant qu’un incident ou une facture ne prenne la décision à votre place. Un audit sérieux s’attaque aux trois questions que tout propriétaire de cloud finit par affronter : qu’est-ce qui est exposé, qu’est-ce qui est gaspillé, et qu’est-ce qui va casser la prochaine fois que le trafic augmentera brusquement. Ce guide passe en revue ce qu’un audit cloud examine, ce qu’il trouve généralement, et comment savoir si vous en avez réellement besoin.
Un audit d’infrastructure cloud est un examen structuré de votre environnement sur Amazon Web Services (AWS), Microsoft Azure ou Google Cloud Platform (GCP) qui met au jour trois types de problèmes : des mauvaises configurations qui créent un risque de sécurité, des dépenses que l’entreprise gaspille silencieusement, et une fragilité qui menace la disponibilité. La plupart des guides sur ce sujet s’arrêtent à la sécurité. La partie intéressante, et celle qui finance généralement l’audit, c’est l’argent.
Qu'est-ce qu'un audit d'infrastructure cloud ?
Avant d’aller plus loin, deux définitions rapides, car ces termes sont souvent utilisés de façon approximative :
- Qu’est-ce que l’infrastructure cloud ? C’est l’ensemble des ressources informatiques que vous louez au lieu de posséder : les serveurs, le stockage, les bases de données, les réseaux et les règles d’accès qui font fonctionner votre produit chez un fournisseur comme AWS, Azure ou GCP.
- Qu’est-ce qu’un audit d’infrastructure ? C’est tout simplement un bilan de santé approfondi de cette configuration, réalisé par quelqu’un qui sait où se trouvent habituellement les problèmes cachés.
Un audit d’infrastructure cloud est donc un bilan de santé spécifique au cloud. Ce n’est pas un scan de sécurité sommaire ni l’argument de vente d’un outil de surveillance. C’est une personne, ou une petite équipe, qui parcourt méthodiquement votre environnement et répond à une question inconfortable mais utile : si nous recommencions à zéro aujourd’hui, le construirions-nous ainsi ? Pour les équipes qui développent et exploitent des applications cloud au sein d’une entreprise en croissance, la réponse honnête est souvent « pas tout à fait », et cet écart est précisément ce que mesure l’audit.
Audit cloud vs audit de sécurité cloud vs audit de conformité : quelle est la différence ?
Ces trois termes sont utilisés comme s’ils signifiaient la même chose, et la différence compte énormément lorsque vous décidez de ce dont vous avez réellement besoin. Un audit de sécurité cloud pose une seule question : quelque chose est-il exposé ? Un audit de conformité en pose une autre : pouvons-nous prouver à un organisme externe que nous respectons un référentiel précis, comme une norme de santé ou de cartes de paiement ? Un audit d’infrastructure cloud complet inclut la question de sécurité mais refuse de s’arrêter là. Il demande aussi si les dépenses sont raisonnables et si la configuration tiendra sous pression. Voici comment les trois se comparent en un coup d’œil.
Question principale
Quelque chose est-il exposé ?
Respectons-nous une norme précise ?
Est-ce sécurisé, rentable et résilient ?
Motivé par
Risques et menaces
Une exigence externe ou un client
Santé globale et coût total
Couvre le gaspillage de coûts ?
Non
Non
Oui
Idéal quand
Vous soupçonnez une faille de sécurité
Un auditeur ou un client le demande
Vous voulez une vue d’ensemble complète
Le reste de ce guide décrit cette troisième colonne, la vue d’ensemble complète, car c’est celle qui a tendance à surprendre les gens agréablement.
Que comprend un audit complet d'infrastructure cloud ?
Un audit complet d’infrastructure cloud couvre plus de terrain que la plupart des gens ne l’imaginent, mais tout se répartit proprement dans les trois constats mentionnés. Plutôt que de parcourir des catégories de services comme le stockage, le réseau et l’identité, ce qui est la façon dont une machine l’organiserait, il est plus utile de s’organiser selon ce que l’audit recherche réellement. Voici l’ensemble sur une seule page.
Mauvaise configuration
Autorisations d’accès, exposition publique, chiffrement, journalisation, dérive par rapport à la configuration prévue
Accès utilisateur trop large, stockage ouvert à internet public, journalisation désactivée, données non chiffrées
Une violation de données, un manquement à la conformité ou un très mauvais lundi
Dépenses excessives
Ressources inactives et oubliées, serveurs surdimensionnés, frais de transfert de données, propriété et étiquetage
Stockage orphelin et anciennes sauvegardes, serveurs fonctionnant à dix pour cent de charge, frais de transfert de données inattendus
Une facture qui augmente plus vite que l’entreprise
Fragilité
Sauvegardes et restaurations, redondance, mise à l’échelle automatique, basculement
Sauvegardes jamais testées, tout regroupé en un seul endroit, aucune marge pour monter en charge
Une panne au pire moment possible
Le reste de cet article aborde chacun de ces trois constats à tour de rôle.
Constat 1 : mauvaises configurations et failles de sécurité qu'un audit cloud met au jour
La première chose qu’un audit recherche, c’est tout ce qui a été configuré d’une manière non voulue, car c’est presque toujours là que commencent les incidents de sécurité. Les fournisseurs de cloud eux-mêmes sont extrêmement sûrs. Le problème se situe généralement dans les paramètres, et les paramètres sont choisis par des humains occupés.
Un audit de sécurité cloud de votre infrastructure fait généralement apparaître une distribution familière. Les autorisations d’accès ont tendance à devenir trop généreuses avec le temps, un domaine appelé gestion des identités et des accès (IAM), où un stagiaire d’il y a deux étés détient encore, on ne sait comment, les clés de la production. Les buckets de stockage ou les bases de données sont ouverts à internet public « juste pour tester » et ne sont jamais refermés. La configuration dérive elle aussi, à mesure que l’écart se creuse entre ce que votre installation est censée être et ce qu’elle est discrètement devenue, un problème qui s’aggrave quand les équipes décrivent leur environnement sous forme de code, une pratique appelée infrastructure as code (IaC), puis effectuent des ajustements manuels dont le code n’entend jamais parler. En dessous de tout cela se trouvent les bases silencieuses : journalisation désactivée, données laissées non chiffrées et mots de passe par défaut que personne n’a jamais changés.
Rien de tout cela n’est exotique, et c’est bien là le problème. Les enjeux financiers, en revanche, ne sont pas minces. Selon le rapport Cost of a Data Breach 2025 d’IBM, le coût moyen mondial d’une violation de données s’élevait à 4,44 millions de dollars, et les organisations aux États-Unis affichaient une moyenne de 10,22 millions de dollars. Un bon audit mesure votre configuration par rapport à des référentiels établis comme les CIS Benchmarks publiés par le Center for Internet Security, de sorte que les constats reposent sur une norme du secteur plutôt que sur l’avis d’un seul évaluateur. Si vous voulez traiter la sécurité plus tôt, au moment où le logiciel est conçu plutôt qu’après sa mise en production, notre guide sur les bonnes pratiques du SDLC explique comment l’intégrer dès la première réunion sur les exigences.
Ce ne sont pas des problèmes hypothétiques. Lors d’un audit backend que Redwerk a mené pour Complete Network, un prestataire de services informatiques basé à Charlotte, notre examen a trouvé des données sensibles dans des dossiers accessibles publiquement et un processus de sauvegarde de base de données si manuel qu’il constituait un véritable risque de fiabilité, le genre de configuration qui fonctionne jusqu’au jour où elle cesse de fonctionner. L’examen a signalé 40 problèmes critiques au total et a estimé environ 400 heures de travail pour les corriger. Vous pouvez lire le compte-rendu complet dans l’étude de cas de l’audit Project Science.
Constat 2 : dépenses excessives, ou ce que vous payez sans l'utiliser
C’est là qu’un audit cloud Redwerk va là où la plupart des examens axés sur la sécurité ne vont pas, et c’est là que l’audit tend à s’autofinancer. Les dépenses mondiales en services de cloud public devraient atteindre 723 milliards de dollars en 2025, selon Gartner, et une part significative de la contribution de chaque entreprise à ce chiffre part dans des choses que personne n’utilise réellement.
Les schémas de gaspillage sont remarquablement constants d’une entreprise à l’autre. Les ressources orphelines s’accumulent en premier : des volumes de stockage encore attachés à des serveurs supprimés il y a des mois, des équilibreurs de charge inactifs qui facturent tranquillement à l’heure, et de vieux instantanés de sauvegarde qui prennent la poussière comme des reçus dans un tiroir. Les serveurs surdimensionnés choisis « par précaution » tournent désormais à dix pour cent de leur capacité tout en étant facturés à cent pour cent. Les coûts de transfert de données, les frais que vous payez pour faire sortir des informations du cloud ou les déplacer entre régions, ont tendance à exploser avant que quiconque ne pense à les surveiller. Et sous tout cela se trouve le problème de l’étiquetage : quand les ressources ne portent pas le nom d’un propriétaire, personne ne se sent responsable de les éteindre.
Si ce gaspillage perdure, ce n’est pas par paresse. C’est qu’aucune personne seule ne peut voir l’ensemble du tableau, et que chaque ressource individuelle paraît trop petite pour qu’on s’en soucie. Un audit les additionne, associe un montant mensuel à chaque schéma, et vous remet une liste hiérarchisée de ce qu’il faut réduire en premier. Cette liste fait toute la différence entre une facture qui croît avec votre entreprise et une qui croît plus vite. Bien la réduire est un élément central du conseil DevOps pour l’optimisation cloud continu, là où ces économies deviennent permanentes plutôt qu’un simple nettoyage ponctuel.
Constat 3 : fragilité, ou ce qui casse quand quelque chose tourne mal
Le troisième constat est celui auquel les équipes préfèrent le moins penser, car il ne compte que le jour où tout le reste va déjà mal. La fragilité, c’est l’écart entre « nous avons des sauvegardes » et « nous avons vérifié que nos sauvegardes se restaurent réellement ». Ces deux phrases semblent proches et sont pourtant à des années-lumière l’une de l’autre.
Un audit d’infrastructure cloud met à l’épreuve les hypothèses que vous avez confortablement adoptées. Les sauvegardes existent-elles, et quelqu’un les a-t-il déjà réellement restaurées pour confirmer qu’elles fonctionnent ? Tout tourne-t-il en un seul endroit, appelé zone de disponibilité, de sorte qu’un incident régional fasse tomber tout le produit ? Le système peut-il monter en charge automatiquement quand une campagne marketing fonctionne mieux que prévu, ou s’effondre-t-il simplement sur la ligne d’arrivée ? Et votre basculement, le passage automatique vers un système de secours, a-t-il déjà été répété, ou n’est-ce qu’un plan sur un tableau blanc dont tout le monde espère qu’il fonctionnera ?
Le coût d’une erreur sur ce point est facile à sous-estimer jusqu’à ce que cela arrive. Dans l’Annual Outage Analysis 2025 de l’Uptime Institute, 54 pour cent des organisations ont déclaré que leur incident majeur le plus récent avait coûté plus de 100 000 dollars, et une sur cinq a déclaré que le sien avait coûté plus d’un million de dollars. La fragilité n’est pas un risque théorique. C’est une ligne de coût qui attend de se produire, et un audit la trouve pendant qu’il est encore temps de la corriger calmement.
Mauvaises configurations cloud sur AWS, Azure et GCP : où elles diffèrent
La plupart des mauvaises configurations se ressemblent d’un grand fournisseur à l’autre, mais chaque plateforme a ses propres pièges favoris, et un bon auditeur sait où regarder en premier selon l’endroit où vous hébergez votre environnement. Vous n’avez rien besoin de retenir de tout cela. Il est simplement utile de savoir que « notre cloud va bien » signifie quelque chose d’un peu différent selon la plateforme.
Amazon Web Services (AWS)
Stockage et rôles d’accès ouverts par commodité et jamais reverrouillés
Microsoft Azure
Attributions d’accès trop larges et règles réseau laissant des ports d’administration exposés
Google Cloud Platform (GCP)
Autorisations larges au niveau du projet qui accordent aux personnes bien plus d’accès qu’aucune tâche ne l’exige
Le schéma sous-jacent est identique dans les trois cas. L’accès et l’exposition deviennent plus permissifs avec le temps, car assouplir un paramètre résout le problème du jour, et presque personne ne revient ensuite le resserrer. Cette dérive lente et invisible est précisément ce qu’un audit d’infrastructure cloud est conçu pour détecter.
Comment auditer un environnement cloud : le processus étape par étape
Si vous vous demandez comment auditer un environnement cloud en pratique, le processus est plus ordonné qu’il n’y paraît. Un bon audit suit à peu près cinq étapes, et aucune ne nécessite de mettre votre produit hors ligne.
- Faire l’inventaire. Listez chaque ressource réellement en cours d’exécution, ce qui est presque toujours plus que ce dont l’équipe se souvient avoir provisionné.
- Obtenir un accès en lecture seule. Un audit digne de confiance regarde mais ne touche pas, de sorte que l’évaluateur travaille avec des autorisations de consultation uniquement et ne peut rien modifier par accident.
- Exécuter des contrôles automatisés, puis vérifier manuellement. Les outils repèrent rapidement les mauvaises configurations évidentes et les anomalies de coûts, mais un humain décide quels constats comptent réellement pour votre activité et lesquels ne sont que du bruit.
- Hiérarchiser les constats. Chaque problème est classé selon le risque et le coût, afin que vous corrigiez la base de données ouverte avant de renommer une ressource mal étiquetée.
- Livrer une feuille de route. L’audit se termine par un plan clair et ordonné de ce qu’il faut corriger, de ce que cela permettra d’économiser ou de protéger, et de ce qui peut attendre sans risque.
Tout l’intérêt est de repartir avec des décisions, pas avec un rapport de 200 pages qui finit dans un tiroir. Un dirigeant occupé devrait pouvoir lire le résumé en dix minutes et savoir exactement quoi faire ensuite.
Quand vous avez besoin d'un audit complet d'infrastructure cloud (et quand vous n'en avez pas besoin)
L’honnêteté est ici plus utile qu’un argumentaire commercial, alors soyons francs sur les cas où vous pouvez vous en passer. Si vous disposez d’une équipe interne expérimentée avec de la capacité disponible, d’outils matures qui surveillent votre configuration en continu, et de l’habitude de revoir les accès et les dépenses chaque trimestre, vous n’avez peut-être pas du tout besoin d’un audit externe. Continuez comme vous le faites.
Vous en avez réellement besoin lorsque certaines situations familières se présentent. Peut-être avez-vous hérité d’un environnement construit par quelqu’un d’autre et vous ne lui faites pas entièrement confiance. Une croissance rapide est un autre déclencheur, lorsque la configuration cloud s’étend sans grande gouvernance pendant que tout le monde est occupé à livrer. Une levée de fonds, une acquisition, ou un grand client entreprise posant des questions de sécurité pointues feront aussi émerger ce besoin. Et parfois c’est plus simple que tout cela : vous n’avez pas les spécialistes cloud internes pour le faire de façon crédible, et vous préférez faire appel à des gens qui auditent ces environnements pour gagner leur vie plutôt que de retirer vos meilleurs ingénieurs de la feuille de route pendant trois semaines. Il n’y a aucune honte dans ce dernier cas. C’est généralement le choix le plus économique.
Comment Redwerk réalise un audit d'infrastructure cloud
Redwerk construit et sauve des logiciels depuis environ vingt ans, et une bonne partie de ce travail commence par démêler un environnement mis en place par quelqu’un d’autre. Lorsque nous auditons une infrastructure cloud, nous mobilisons des ingénieurs seniors qui connaissent déjà AWS, Azure et GCP, plutôt que des généralistes qui apprennent votre stack à vos frais. Nous travaillons avec un accès en lecture seule, nous avançons vite parce que nous l’avons fait de nombreuses fois, et nous vous remettons des constats reliés à la fois au risque et à de véritables économies mensuelles, pas un mur de jargon.
Si vous préférez qu’une équipe qui connaît déjà ce terrain examine attentivement le vôtre, voici comment Redwerk aborde un audit logiciel et d’infrastructure. Vous obtiendrez une feuille de route hiérarchisée sur laquelle vous pourrez agir, que vous la corrigiez vous-mêmes ou que vous nous le demandiez.
Questions fréquentes
Comment auditer l'infrastructure cloud ?
On audite l’infrastructure cloud en dressant un inventaire complet de ce qui tourne, en l’examinant via un accès en lecture seule, en exécutant des contrôles automatisés pour détecter les mauvaises configurations et le gaspillage de coûts, puis en vérifiant les résultats manuellement et en les classant par risque et par coût. L’audit se termine par une feuille de route hiérarchisée de ce qu’il faut corriger en premier.
Que comprend un audit d'infrastructure cloud ?
Un audit d’infrastructure cloud comprend un examen des autorisations d’accès et de l’identité, de l’exposition publique des ressources, du chiffrement et de la journalisation, des dépenses et des ressources inactives, ainsi que des facteurs de résilience comme les sauvegardes, la redondance et le basculement. En résumé, il couvre les mauvaises configurations, les dépenses excessives et la fragilité dans votre environnement AWS, Azure ou GCP.
Comment trouver les mauvaises configurations dans mon environnement cloud ?
Le moyen le plus rapide de trouver des mauvaises configurations consiste à comparer vos paramètres actuels à un référentiel établi comme les CIS Benchmarks, à vérifier l’existence d’autorisations d’accès trop larges et de stockage exposé publiquement, et à rechercher les écarts entre la configuration prévue et ce qui tourne réellement. Les outils automatisés signalent les cas évidents ; un évaluateur confirme lesquels comptent vraiment.
Combien coûte un audit d'infrastructure cloud, et combien de temps prend-il ?
Cela dépend de la taille et de la complexité de votre environnement, mais la plupart des audits ciblés pour une entreprise de taille moyenne durent quelques semaines plutôt que des mois, et les économies identifiées côté dépenses excessives couvrent fréquemment le coût de l’audit lui-même. Plus vous exploitez de ressources et de comptes, plus l’examen est long.
À quelle fréquence faut-il auditer votre environnement cloud ?
Un audit complet une fois par an constitue une base raisonnable, complété par un nouvel examen chaque fois qu’un changement important survient, comme une migration majeure, une poussée de croissance rapide, ou la reprise d’un environnement d’une autre équipe. La surveillance continue gère le quotidien ; l’audit périodique détecte ce que la surveillance manque discrètement.
Découvrez comment nous avons développé un messager web3 anonyme avec une confidentialité de chat exclusive