La dette technique est l’équivalent numérique de passer l’aspirateur sous le tapis. Cela peut rendre la pièce propre pour un sprint rapide vers la ligne d’arrivée, mais finalement, vous trébucherez sur le tas qu’elle crée. De nombreux responsables de l’ingénierie sont confrontés à des livraisons lentes, mais un audit de développement logiciel approfondi peut aider à découvrir les causes profondes cachées au niveau du code. Nous devons arrêter de deviner et commencer à explorer comment mesurer la dette technique avec des cadres d’action, réalistes.
Qu'est-ce que la dette technique ?
La dette technique est le coût à long terme du choix d’une solution plus rapide, moins chère ou « suffisamment bonne » aujourd’hui plutôt qu’une solution plus durable. Le terme a été inventé par Ward Cunningham en 1992 comme une métaphore financière : comme la dette financière, vous pouvez emprunter sur l’avenir pour livrer plus rapidement maintenant, mais vous paierez des intérêts sous forme de livraisons plus lentes, plus de bugs et de frustration pour les développeurs plus tard. La dette technique s’accumule généralement à partir de correctifs rapides, d’une mauvaise documentation, de code obsolète et de décisions forcées par des délais serrés.
Examinons quelques exemples concrets de dette technique pour voir les problèmes spécifiques qu’elle peut causer. Imaginez coder en dur une seule devise dans une plateforme de commerce électronique pour respecter une date limite de lancement pour les fêtes. Lorsque l’entreprise décide de s’étendre en Europe un an plus tard, toute l’infrastructure de paiement doit être réécrite, ce qui entraîne un retard de lancement massif. Un autre exemple courant est d’ignorer les mises à jour mineures des logiciels pour les bibliothèques tierces. Au fil du temps, ces dépendances obsolètes peuvent entraîner de graves risques de sécurité et des pannes de système. L’adoption précoce des meilleures pratiques de modernisation des systèmes existants est une étape essentielle pour minimiser la dette technique avant qu’elle ne paralyse votre produit.
Décoder le chaos : types de dette technique
Tous les raccourcis ne se valent pas, et comprendre leurs subtilités est la première étape vers une meilleure santé du code. En effet, certaines dettes sont contractées intentionnellement pour conquérir des parts de marché, tandis que d’autres s’accumulent silencieusement en arrière-plan. Pour savoir comment mesurer efficacement la dette technique, vous devez d’abord savoir exactement ce que vous cherchez. Voici les principaux types de dette technique que vous rencontrerez :
- Dette de code : C’est le code classique désordonné. Il comprend de mauvaises conventions de nommage, une logique trop complexe et un manque de documentation claire qui déroute les futurs développeurs. Consultez notre checklist de revue de code pour identifier ces mauvaises odeurs de code cachées à un stade précoce et garantir que votre fondation reste propre, maintenable et évolutive.
- Dette de conception : Elle survient lorsque la conception initiale de l’interface utilisateur ou de l’expérience utilisateur ne s’adapte plus aux fonctionnalités ajoutées, entraînant un parcours utilisateur peu fluide.
- Dette de tests et de processus : Sauter les tests automatisés, ignorer ceux qui sont instables et s’appuyer sur des étapes de déploiement manuelles crée un pipeline imprévisible. Cette dette est souvent invisible pour les analyseurs de code automatisés, ce qui rend terrifiant l’ajout de nouvelles fonctionnalités et facile à ignorer jusqu’à ce qu’une version échoue de manière catastrophique.
- Dette architecturale : Elle survient lorsque la pile technologique fondamentale ou l’architecture du système ne convient plus à l’échelle actuelle de l’entreprise.
- Dette d’infrastructure et de dépendances : Elle survient lorsque vous dépendez de frameworks obsolètes, de bases de données en fin de vie ou de bibliothèques vulnérables. Cela crée des risques de sécurité massifs et constitue un signal d’alarme majeur lors de l’évaluation de la dette technique pour la due diligence M&A.
- Dette de documentation et de connaissances : Elle survient lorsque la compréhension du système réside dans la tête d’un seul développeur plutôt que dans votre documentation. Si l’ingénieur principal qui a construit un système critique quitte l’entreprise et que personne d’autre ne comprend entièrement son fonctionnement, vous supportez un risque énorme. Selon IBM, des indicateurs mesurables tels que les temps d’intégration lents et les heures excessives de résolution de problèmes par les développeurs pointent souvent vers une dette de connaissances plus profonde que l’analyse de code pure ne parvient pas à déceler.
- Dette générée par l’IA : Elle survient lorsque les développeurs utilisent des outils de développement augmenté par l’IA pour générer du code qu’ils ne comprennent pas entièrement, modifiant le paysage de la qualité du code. En fait, 76 % des développeurs estiment que le code généré par l’IA nécessite un refactoring, et certains experts avertissent que l’IA peut multiplier par 10 la création de dette technique par les développeurs. Cela aboutit souvent à un code qui fonctionne techniquement mais laisse l’équipe incapable de le mettre à jour ou de le maintenir en toute confiance par la suite. Si votre équipe a du mal à démêler une logique générée par une machine, notre service de nettoyage de code vibe peut vous aider à reprendre le contrôle et à assurer une maintenabilité à long terme.
Si vous vous demandez quels sont les types de dette technique les plus difficiles à résoudre, la dette architecturale et la dette d’infrastructure occupent facilement la première place. Corriger une variable mal nommée prend quelques secondes, mais découpler une application monolithique héritée en microservices nécessite des réécritures fondamentales qui peuvent stopper le développement de nouvelles fonctionnalités pendant des mois. S’attaquer aux bases de code héritées exige un investissement massif en temps, en budget et en talents d’ingénierie spécialisés.
Pourquoi mesurer la dette technique est non négociable
Si vous ne pouvez pas voir un problème, vous ne pouvez pas le résoudre. Laissés à eux-mêmes, le mauvais code épuisera silencieusement vos ressources et écrasera le moral de votre équipe. Une étude de Stripe montre que les développeurs passent en moyenne 17,3 heures par semaine à gérer du mauvais code, à déboguer et à refactoriser.
Les statistiques entourant la dégradation des logiciels sont sobres. Selon Gartner, environ 40 % des systèmes d’infrastructure dans toutes les catégories d’actifs présentent des problèmes de dette technique. Ce niveau d’accumulation entraîne l’épuisement professionnel des développeurs, un temps de mise sur le marché incroyablement lent et de dangereuses vulnérabilités de sécurité. La gestion adéquate de la dette technique n’est plus une option pour les entreprises modernes.
Pour rester compétitives, les organisations doivent investir dans la mesure constante de la dette technique. En fait, une étude d’Accenture suggère que les entreprises doivent allouer environ 15 % de leurs budgets informatiques à la résolution de ces problèmes. Faire appel à des consultants en développement logiciel professionnels peut aider les équipes de direction à prévoir avec précision ces budgets et à traduire la mesure de la dette technique en objectifs commerciaux tangibles.
Comment mesurer la dette technique : un processus étape par étape
Avant d’aborder les métriques, voici le processus et les outils pour mesurer la dette technique qui fonctionne réellement. Ceci s’applique que vous dirigiez une startup de 10 personnes ou une organisation d’ingénierie de 1 000 personnes.
Étape 1 : Définir votre périmètre. Choisissez les systèmes qui comptent : ceux activement développés, orientés client, ou dont les ingénieurs se plaignent le plus. Pour un cadre plus approfondi, notre liste de contrôle d’audit SDLC explique comment définir ce périmètre systématiquement.
Étape 2 : Effectuer une analyse statique de base. Utilisez SonarQube, CodeScene ou Codacy pour rechercher les code smells, les points chauds de complexité, les duplications et les problèmes de sécurité.
Étape 3 : Superposer les données comportementales et de processus. L’analyse statique indique ce qui ne va pas dans le code ; les données de processus indiquent ce qui ne va pas dans la façon dont le code change. Tirez des données de Git, de votre système CI, de votre suivi des problèmes et de votre outil d’incidents.
Étape 4 : Calculer les métriques importantes. Pas 30. Huit. Choisissez celles qui sont les plus pertinentes pour votre étape et votre type de dette.
Étape 5 : Définir des seuils et examiner régulièrement. Une métrique sans seuil est une décoration. Définissez ce que signifie « agir maintenant », et examinez mensuellement avec la direction de l’ingénierie et trimestriellement avec l’entreprise.
Étape 6 : Lier la résolution à la planification de produits. Allouez un pourcentage fixe de chaque sprint au remboursement de la dette. Shopify consacrerait apparemment 25 % de ses cycles de développement à cela.
8 métriques de dette technique actionnables
Chaque guide en ligne répertorie des dizaines de métriques vaniteuses qui paraissent excellentes sur le papier mais sont complètement ignorées en pratique. Si vous souhaitez mesurer activement la dette technique, vous avez besoin de données qui déclenchent une action immédiate. Le suivi de ces métriques spécifiques de dette technique vous donnera une image claire de la santé de votre plateforme. L’intégration de pratiques professionnelles de revue de code vous aidera à maîtriser ces chiffres.
1. Taux de modification du code dans les fichiers à complexité élevée
Cela mesure la fréquence à laquelle les développeurs sont contraints de modifier les parties les plus compliquées et emmêlées de votre base de code. Si votre équipe modifie constamment des fichiers complexes, cela signifie que ces zones sont fragiles et nécessitent impérativement d’être simplifiées ou réécrites.
Source : Contrôle de version Git combiné à SonarQube (ou CodeScene pour l’analyse comportementale).
Fréquence : hebdomadaire.
Seuil : si des fichiers complexes sont modifiés dans plus de 20 % des pull requests, il est temps de procéder à une réécriture modulaire.
2. Tendance du temps de cycle des PR
Cela suit le temps nécessaire pour qu’une pull request passe du premier commit à sa fusion officielle. Lorsque ce délai augmente régulièrement d’un sprint à l’autre, c’est un signe clair que le code devient plus difficile à lire, à examiner et à intégrer en toute sécurité.
Source : Analyses GitHub ou GitLab ; des outils comme LinearB, DX, ou Swarmia automatisent cela.
Fréquence : d’un sprint à l’autre.
Seuil : une augmentation constante de 15 % du temps de cycle sur trois sprints signifie que le code devient trop complexe à naviguer en toute sécurité, généralement en raison de goulots d’étranglement dans les revues ou d’une complexité croissante.
3. Ratio Correction de bugs / Fonctionnalités
Cela compare l’effort que votre équipe consacre à la correction de bugs au temps passé à créer de nouvelles fonctionnalités. Un ratio élevé indique que la dette technique étouffe activement votre innovation car les développeurs sont coincés à éteindre des incendies.
Source : Jira ou Linear.
Fréquence : mensuelle.
Seuil : lorsque l’équipe consacre plus de 30 % des points de sprint à la correction de bugs au lieu de développer des fonctionnalités, la dette est critique.
4. Taux d’interruption de garde
Cela compte la fréquence à laquelle vos ingénieurs sont alertés en dehors des heures normales de travail pour résoudre des problèmes urgents et critiques. Des alertes fréquentes en dehors des heures indiquent généralement une instabilité profonde de l’infrastructure et un code non fiable.
Source : PagerDuty (ou Opsgenie, ou votre plateforme d’incidents).
Fréquence : mensuelle.
Seuil : plus de trois alertes après les heures de bureau par semaine signalent une instabilité grave de l’infrastructure. Si votre ingénieur de garde ne peut pas dormir, vos clients ne peuvent pas faire confiance à votre système.
5. Indice de fraîcheur des dépendances
Cela évalue l’actualité de vos bibliothèques tierces, de vos frameworks et de vos outils principaux. Prendre du retard dans ces mises à jour introduit de graves vulnérabilités de sécurité et rend les futures mises à niveau du système incroyablement pénibles et coûteuses.
Source : Snyk ou Dependabot (Renovate et Mend fonctionnent aussi).
Fréquence : continue.
Seuil : toute vulnérabilité critique non corrigée, âgée de plus de 72 heures, ou des versions de frameworks principaux en retard de plus d’une version majeure. C’est aussi l’une des premières choses que les acquéreurs vérifient lors de la diligence raisonnable en cas de fusion et acquisition.
6. Taux d’erreurs intermittentes des tests
Cela mesure le pourcentage de vos tests automatisés qui échouent de manière aléatoire sans aucune modification de code réelle. Les tests intermittents détruisent la confiance des développeurs dans le pipeline CI/CD et masquent souvent une dette de processus dangereuse.
Source : Journaux du pipeline CI/CD.
Fréquence : hebdomadaire.
Seuil : si plus de 2 % des tests échouent aléatoirement, les développeurs cesseront de faire confiance à la suite de tests – une fois cette confiance perdue, les vrais échecs sont également ignorés.
7. Temps de premier commit pour les nouveaux embauchés
Cela suit exactement le temps qu’il faut à un nouveau développeur pour configurer son environnement local et pousser sa toute première modification de code. Un processus d’intégration lent est un énorme signal d’alarme qui révèle un manque sévère de documentation et une dette de connaissances.
Source : Données RH et Git.
Fréquence : par nouvel embauché.
Seuil : si un ingénieur expérimenté met plus de trois jours à configurer son environnement local et à pousser une correction mineure, votre documentation est sévèrement déficiente. C’est la métrique qui révèle la dette de connaissances – celle que l’analyse statique ne peut pas voir.
8. Pourcentage d’estimations dépassées de >50%
Cela examine la fréquence à laquelle les tâches de développement prennent beaucoup plus de temps que votre équipe ne l’avait initialement prévu.
Source : Suivi du temps Jira.
Fréquence : trimestrielle.
Seuil : si 25% des tâches prennent beaucoup plus de temps que prévu, la base de code contient des “pièges” cachés qui détruisent la prévisibilité.
Outils pour mesurer la dette technique : une comparaison rapide
De l’analyse statique de code aux vérifications de sécurité pilotées par l’IA, le marché offre une multitude de solutions. Le tableau ci-dessous compare les meilleurs outils pour vous aider à rationaliser vos opérations.
Les bons outils pour mesurer la dette technique dépendent de votre base de code, de la maturité de votre équipe et du type de dette que vous priorisez. Voici sept outils à connaître.
SonarQube
Analyse au niveau du code à grande échelle
Code smells, complexité, duplication, sécurité
Écosystème mature, prend en charge plus de 30 langues
La dette architecturale est largement hors champ
CodeScene
Analyse comportementale du code
Points chauds, lacunes de connaissances, complexité
Combine le code avec les données comportementales des développeurs ; reconnu par Gartner
Courbe d’apprentissage plus abrupte pour les parties prenantes non techniques
Codacy
Analyse statique de démarrage rapide
Qualité du code, sécurité, couverture
Intégration facile avec GitHub/GitLab, idéal pour les PME
Moins de profondeur que SonarQube sur les bases de code d’entreprise
vFunction
Dette architecturale dans les monolithes et les applications cloud
Architecture, modularité, code mort
Basé sur l’IA ; efficace pour mesurer la dette technique dans les applications cloud-natives
Prix plus élevé, axé sur l’entreprise
Snyk / Mend
Dette de dépendance et de sécurité
Bibliothèques vulnérables, problèmes de licence, dépendances obsolètes
Bases de données de vulnérabilités complètes
Analyse limitée de la qualité du code
DX / LinearB
Indicateurs de processus et de livraison
Temps de cycle des PR, fréquence de déploiement
Fort pour mesurer et surveiller la dette technique au niveau de l’équipe
N’analyse pas le code lui-même
CAST Highlight
Mesure de la dette technique au niveau du portefeuille
Code, architecture, préparation au cloud
Utilisé par IBM et les grandes entreprises ; benchmarks par rapport aux concurrents
Trop lourd pour les petites équipes
Nous recommandons d’utiliser une combinaison d’outils au niveau de l’architecture et au niveau du code plutôt que de s’appuyer sur une seule plateforme. Un seul outil ne détecte rarement tous les types de dette dans une organisation du monde réel.
Pourquoi s'associer à Redwerk est judicieux
Corriger une base de code chaotique nécessite plus qu’un simple outil logiciel. Cela demande une équipe d’experts dédiée qui traite vos objectifs commerciaux comme les leurs. La réduction de la dette technique est là où la plupart des équipes stagnent. Le travail réel de refactorisation, de modernisation et de reconstruction des parties de votre pile technologique qui vous ralentissent prend du temps. Les équipes manquent souvent de moyens, d’expertise spécialisée ou de soutien politique pour interrompre le développement de nouvelles fonctionnalités et rembourser la dette. Mais c’est exactement ce que vous pouvez réaliser avec nos services de maintenance logicielle.
Redwerk est un partenaire de développement logiciel de confiance depuis 2005. Au cours des deux dernières décennies, nous avons aidé de nombreuses entreprises à identifier, mesurer et rembourser leur dette technique sans compromettre ce qui fonctionne déjà.
Voici quelques exemples concrets :
- Adoorabelle : Pour cette plateforme immobilière, nous avons effectué un audit logiciel complet qui a révélé une dette architecturale et de sécurité que le fournisseur précédent avait complètement manquée.
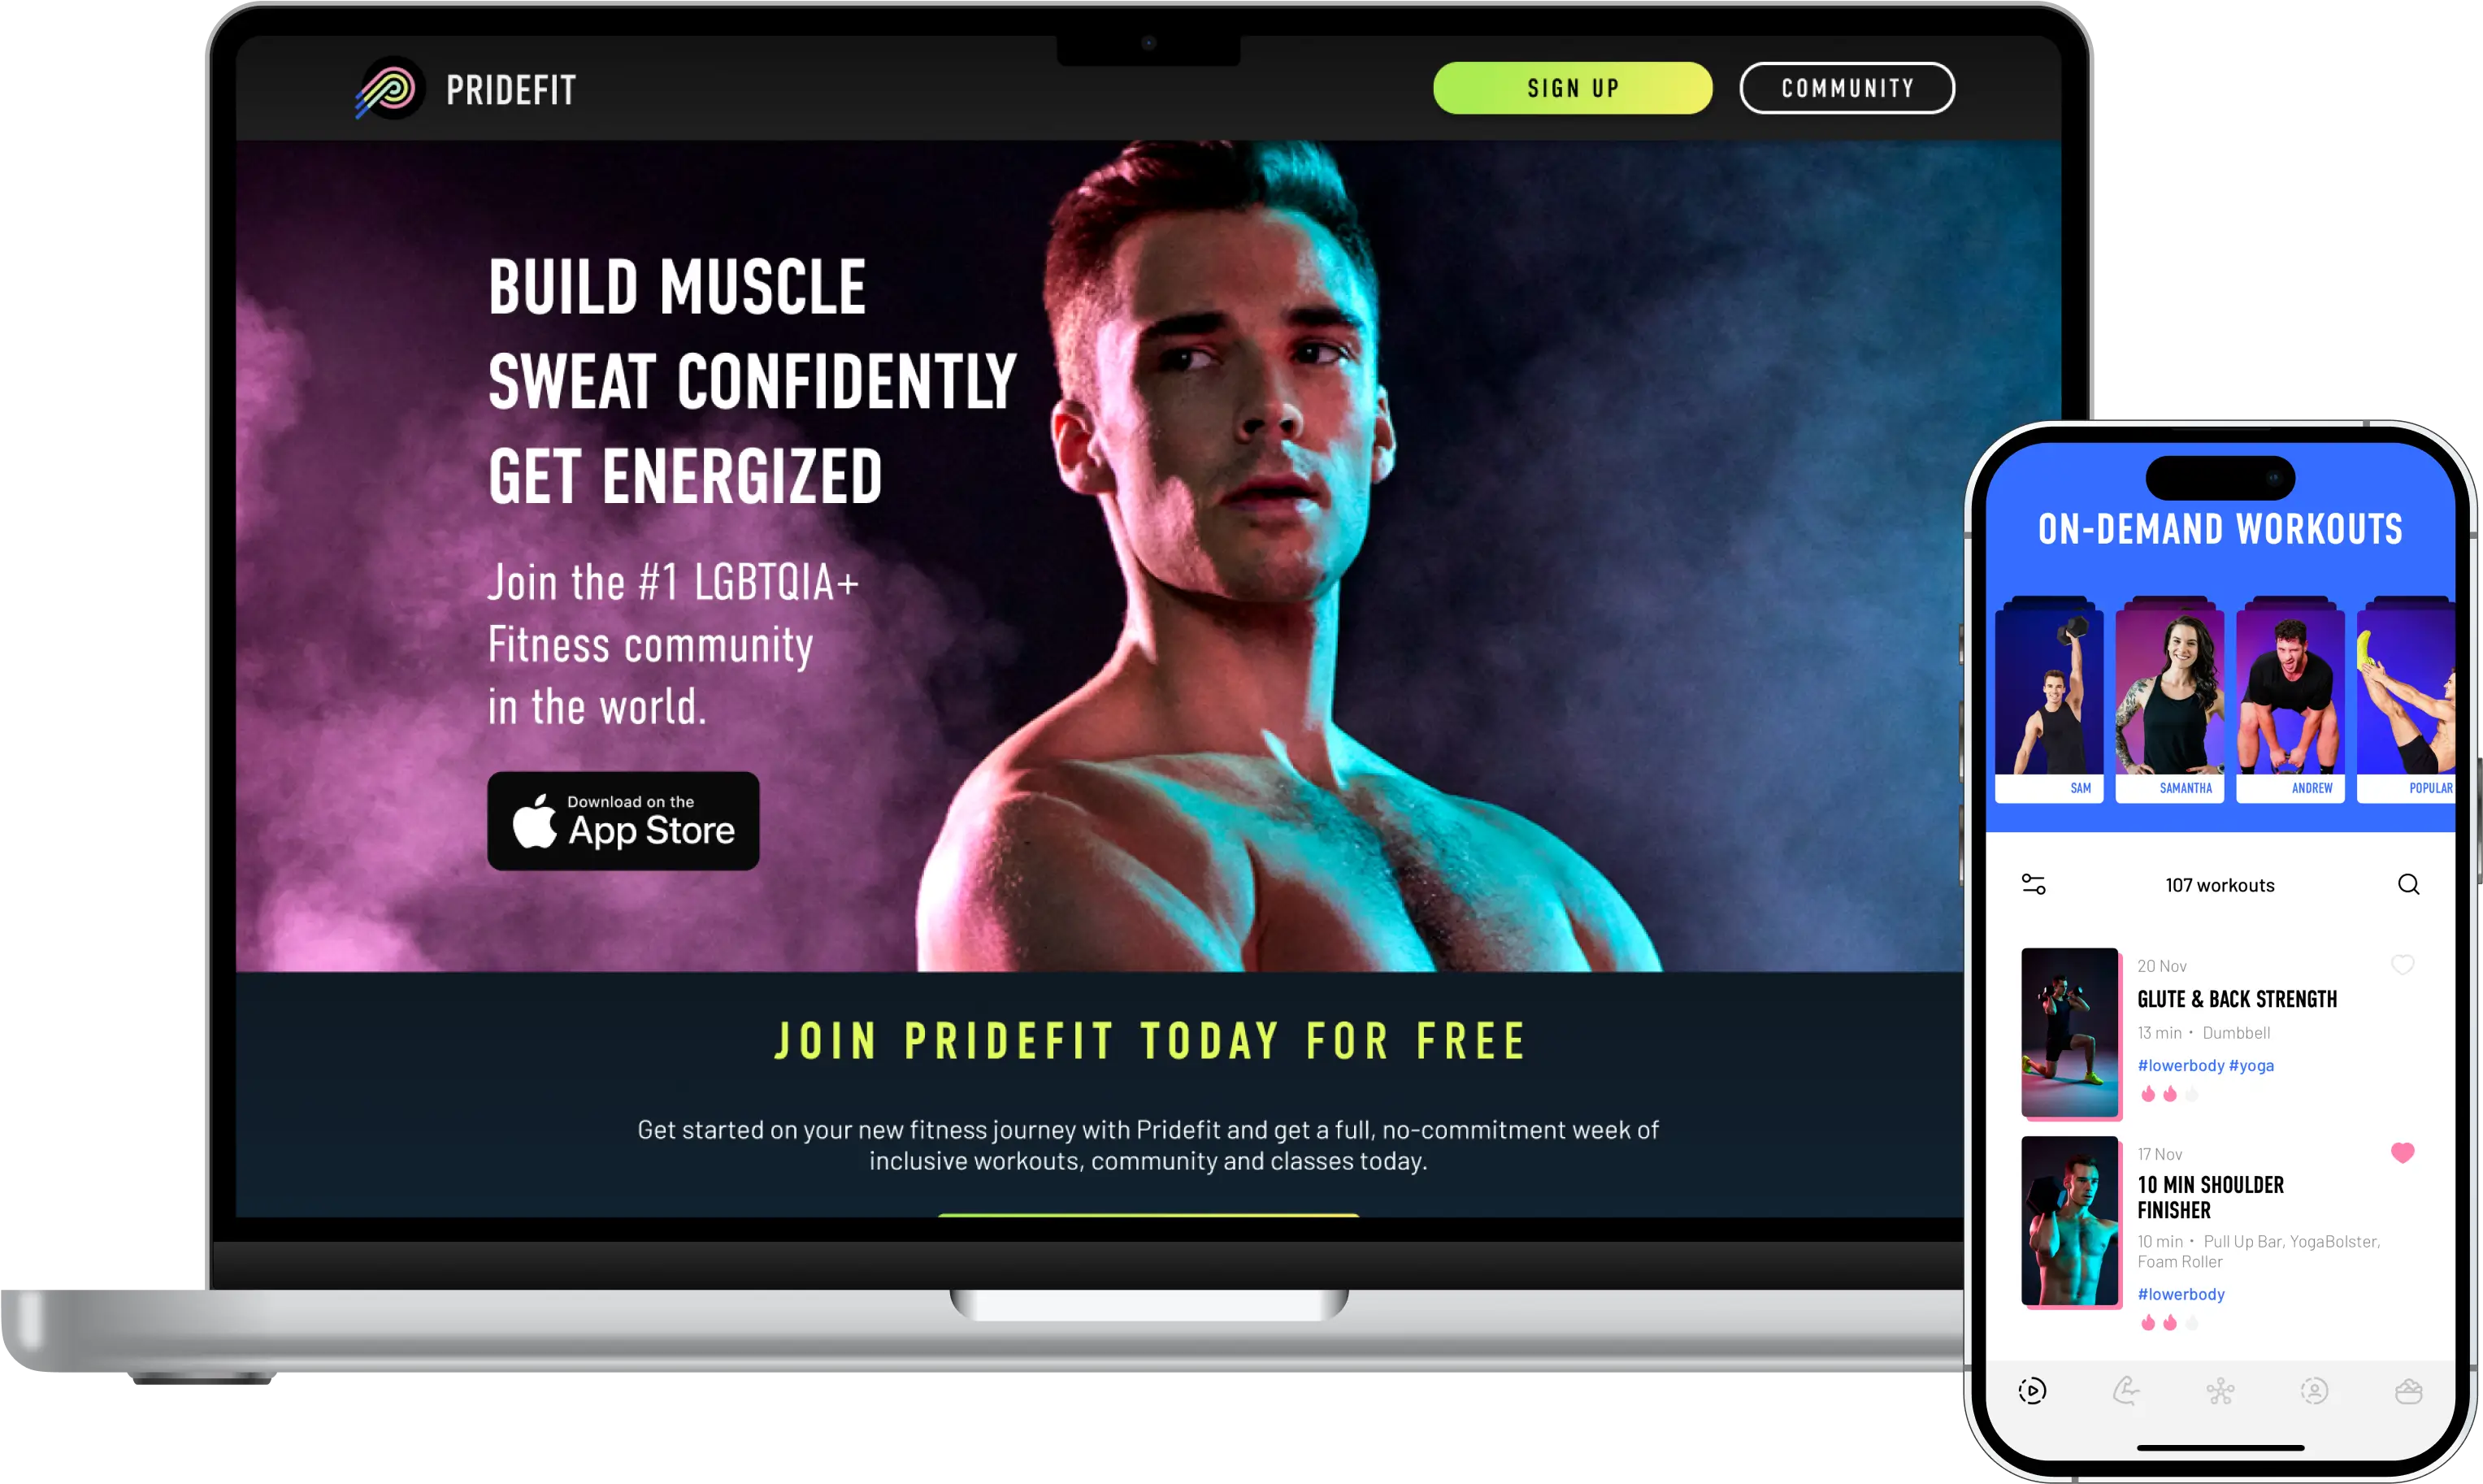
- Pridefit : Nous avons reconstruit certaines parties du backend de cette application de fitness pour réduire la charge de travail sur les astreintes et accélérer le délai de livraison des nouvelles fonctionnalités.
- VIP Auslan : Pour cette plateforme de réservation d’interprètes en langue des signes, nous avons d’abord dû faire de l’ingénierie inverse de la logique métier et des spécifications fonctionnelles avant de pouvoir corriger les bugs et publier de nouvelles fonctionnalités d’automatisation des flux de travail. Cet effort a finalement permis au client d’économiser 15 heures par semaine pour toute l’équipe.
Si vous êtes confronté à une base de code que vous n’avez pas écrite, si vous vous préparez à une acquisition prochaine, ou si vous gérez une feuille de route qui glisse constamment pour des raisons que personne ne peut expliquer précisément, nous avons vécu cela et accompli ce travail à de nombreuses reprises. Nous mesurerons honnêtement, recommanderons de manière pragmatique et vous aiderons à livrer la correction. Prêt à échanger votre dette technique contre une richesse technique ? N’hésitez pas à nous contacter dès aujourd’hui, et commençons à construire une fondation résiliente et évolutive pour votre prochain grand lancement.
Questions fréquemment posées
Quels sont les types de dette technique qui ralentissent le DevOps ?
Les principaux coupables sont la dette d’infrastructure (dépendances obsolètes, runtimes en fin de vie), la dette de test (tests automatisés peu fiables ou manquants) et la dette de processus (étapes de déploiement manuelles, environnements incohérents). Ces trois éléments augmentent le risque de déploiement et allongent le délai de livraison.
Comment les types de dette technique évoluent-ils au fil du temps ?
La dette de code s’accumule d’abord et apparaît tôt. La dette d’architecture s’accumule plus lentement mais devient la catégorie dominante une fois qu’une base de code a passé quelques années de développement actif. La dette de connaissances augmente chaque fois qu’il y a un roulement de personnel expérimenté. La dette générée par l’IA est le nouveau schéma : elle croît proportionnellement à l’adoption des outils d’IA, souvent de manière invisible, et apparaît plus tard sous forme de charge de compréhension et de maintenance.
Quels sont les meilleurs moyens d'identifier tous les types de dette technique ?
La meilleure approche combine des outils automatisés d’analyse statique de code pour détecter les problèmes de syntaxe avec des revues de code régulières entre pairs pour identifier les défauts d’architecture. Faire appel à une équipe externe pour un audit logiciel complet est également très efficace.
Quels sont les types invisibles de dette technique ?
Les plus dangereux sont la dette de connaissances (informations détenues par une seule personne), la dette de compréhension (code généré par IA que personne ne comprend pleinement) et la dette de processus (solutions de contournement et pratiques internes non documentées). Ils n’apparaissent pas dans les analyses de code, mais ils ralentissent votre équipe plus que n’importe quel code smell.
Comment les entreprises mesurent-elles la dette technique à grande échelle ?
Les grandes organisations construisent une vue de portefeuille de la dette technique : chaque application est notée par rapport à un ensemble cohérent de métriques, puis agrégée par unité commerciale ou par gamme de produits. Le Technical Debt Score de McKinsey et la plateforme Highlight de CAST en sont deux exemples. La clé est la cohérence plutôt que la précision : un score légèrement erroné appliqué uniformément à 200 applications est beaucoup plus utile qu’un score parfait sur une seule. Pour les petites équipes, les huit métriques ci-dessus suivies mensuellement suffisent à prendre des décisions éclairées.
Découvrez comment la résorption de la dette technique et la sortie de nouvelles fonctionnalités ont augmenté les abonnements utilisateurs de Pridefit de 45 %