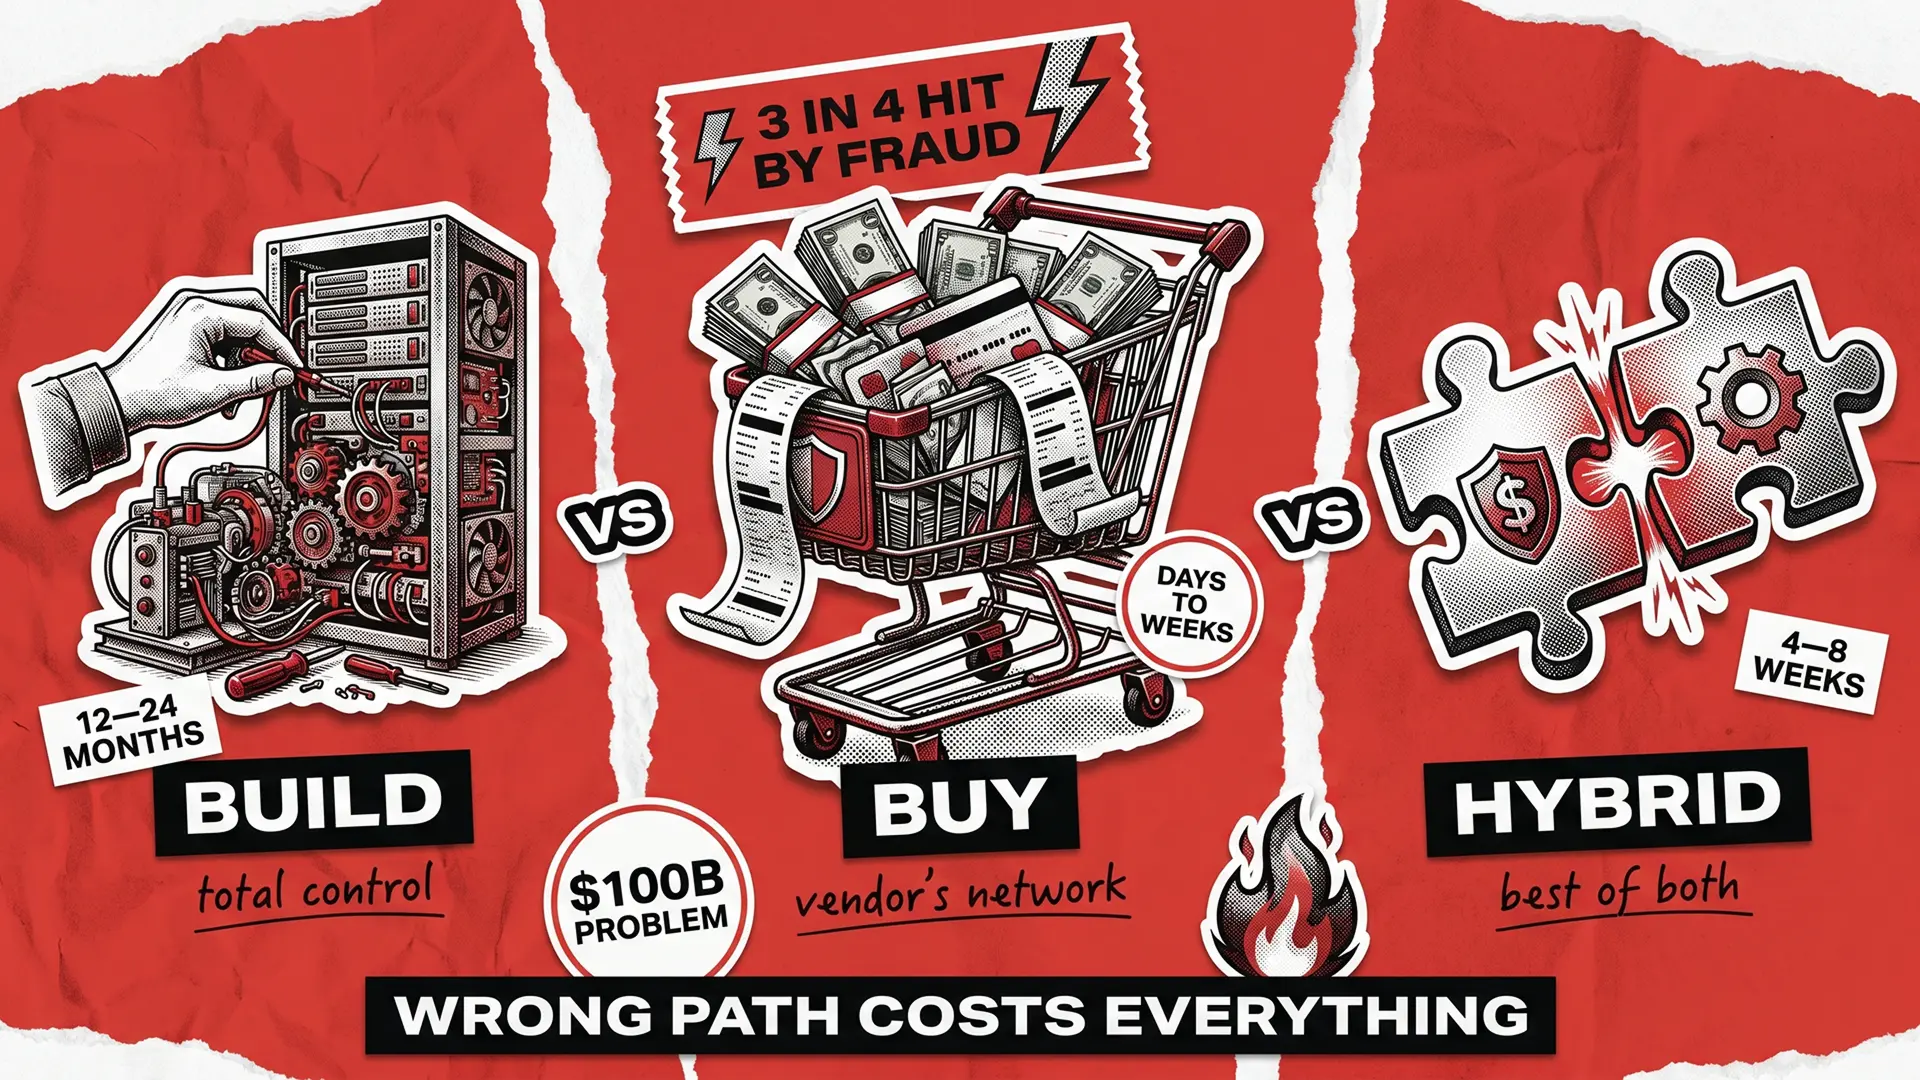
Trois organisations américaines sur quatre ont été victimes de fraude aux paiements en 2025, selon l’enquête AFP Payments Fraud and Control Survey de 2026. Les pertes mondiales liées à la fraude aux paiements numériques devraient passer de 40 milliards de dollars en 2024 à plus de 100 milliards de dollars d’ici 2029, selon une prévision récente de l’industrie. La pression ne faiblit pas, et dans les banques, elle s’ajoute au travail plus large de transformation numérique. La vraie question est donc ce que vous faites à ce sujet.
La question honnête n’est pas de savoir si vous construisez ou achetez. Une fois que la fraude apparaît sur votre feuille de route, le choix se situe entre l’achat d’une plateforme prête à l’emploi, la création d’un système personnalisé ou la mise en œuvre d’une solution hybride des deux. Chaque voie résout le même problème de manière très différente. La bonne dépend de votre étape de développement, de vos capacités d’ingénierie et de la question de savoir si la prévention de la fraude aux paiements est un différentiateur produit ou simplement une nécessité pour votre entreprise.
Trois voies réelles pour la prévention de la fraude aux paiements : créer, acheter ou hybride
Le choix est trop souvent présenté comme binaire. Il existe trois voies viables, et la bonne dépend de vos données, de votre équipe et de votre appétit pour la propriété.
Temps avant la première protection
12–24 mois
Quelques jours à quelques semaines
4–8 semaines
Contrôle de la logique
Total
Limité
Élevée
Effet de réseau des données
Aucun
Fort
Fort + personnalisé
Effectif requis
Élevée
Faible
Moyenne
Adaptabilité aux nouveaux modèles
Élevée si maintenue
Rythme du fournisseur
Élevée
La voie hybride est celle qui est le plus souvent négligée, principalement parce qu’elle ne correspond pas à une vente additionnelle claire pour les fournisseurs. C’est aussi là que la plupart des fintechs à succès se retrouvent. Nous y reviendrons dans un moment, mais examinons d’abord les cas où chaque approche pure est la bonne décision.
Quand l'achat sur étagère est la bonne décision
Les fournisseurs SaaS établis fonctionnent sur des réseaux entraînés sur des trillions de dollars de transactions annuelles. Au sein de ces réseaux, une part significative de toute carte entrante a généralement été vue, notée, ou déjà liée à des réseaux de fraude connus. C’est l’argument le plus solide pour acheter du SaaS plutôt que de construire.
Une nouvelle construction interne commence avec zéro donnée réseau. Même avec d’excellents ingénieurs, vous ne pouvez pas fabriquer cette échelle dès le premier jour. Acheter n’est donc pas un compromis. Pour la plupart des entreprises, c’est la voie la plus intelligente car l’effet de réseau dès le premier jour l’emporte sur tout ce que vous pourriez construire au cours de vos 18 premiers mois.
Cinq scénarios où le SaaS l'emporte
Vous devriez acheter sur étagère si au moins trois des éléments suivants s’appliquent à vous dès maintenant :
- Vous êtes avant la Série B sans ingénieurs supplémentaires pour lancer une équipe ML.
- Votre paiement est standard, sans signaux de fraude uniques en provenance de celui-ci.
- La fraude est une condition nécessaire pour vous, pas un différenciateur de produit.
- Vous avez besoin de la conformité PCI rapidement, en mois et non en années.
- Votre volume de transactions est inférieur au seuil de rentabilité d’une construction personnalisée, soit environ 50 millions de transactions par an.
La décision devient plus claire à mesure que ces éléments s’accumulent. Si vous êtes une fintech Série A avec 8 ingénieurs et 200 000 transactions mensuelles, la prévention de la fraude dans le traitement des paiements n’est pas là où vous devriez passer vos cycles d’ingénierie actuellement.
Quand construire votre propre système de détection de fraude est judicieux
La construction a du sens lorsque les solutions sur étagère ne peuvent pas répondre à vos exigences spécifiques. Le hic, c’est que la plupart des équipes surestiment l’unicité de leurs exigences. Un test clair consiste à demander si deux ou plus des déclencheurs ci-dessous s’appliquent réellement à vous. Si un seul s’applique, l’hybride est probablement votre véritable réponse à la place.
Cinq déclencheurs qui justifient une construction personnalisée
Voici les situations où la construction de votre propre système de détection de fraude est la bonne décision :
- Les paiements sont votre produit principal. Vous êtes un PSP, un acquéreur ou une plateforme de paiement, pas seulement une entreprise qui en utilise une.
- Vous disposez de signaux de fraude propriétaires que les concurrents ne peuvent pas voir, tels que les données comportementales des commerçants, les modèles de jeu, ou l’historique des remboursements de prêt.
- Les règles de résidence des données ou réglementaires limitent où vos données peuvent être stockées, y compris les exigences de souveraineté de l’UE ou les contraintes de licence de la banque centrale.
- Votre volume de transactions est suffisamment élevé pour que les frais par transaction du fournisseur l’emportent sur l’effort d’ingénierie interne.
- Vous avez besoin de décisions en temps réel en moins de 50 millisecondes et l’API sur étagère ne peut pas fournir cela de manière cohérente.
Construire correctement dépend également du partenariat avec la bonne équipe. Nous aidons les fintechs et les sociétés de paiement à mettre en place des capacités personnalisées de détection de fraude de paiement grâce à nos équipes de développement de logiciels d’entreprise et de développement d’IA.
Détection de fraude de paiement en ligne : le cas CNP
Les flux carte non présente (CNP) sont là où les constructions personnalisées surpassent souvent les modèles sur étagère. Selon la Federal Reserve Bank of Kansas City, les taux de fraude CNP ont continué d’augmenter sur les réseaux à message unique et double depuis 2015, même si la fraude carte présente a diminué.
L’ingénierie de fonctionnalités personnalisées, ajustée à votre entonnoir spécifique, détecte souvent ce que les modèles génériques manquent. La facturation par abonnement, les paiements de place de marché et la facturation interentreprises ont tous des modèles spécifiques au flux que la notation sur étagère ne voit pas. C’est là que la détection de fraude de paiement en ligne construite à partir de vos propres signaux commence à rentabiliser l’investissement.
Le modèle hybride que la plupart des fintechs à succès utilisent réellement
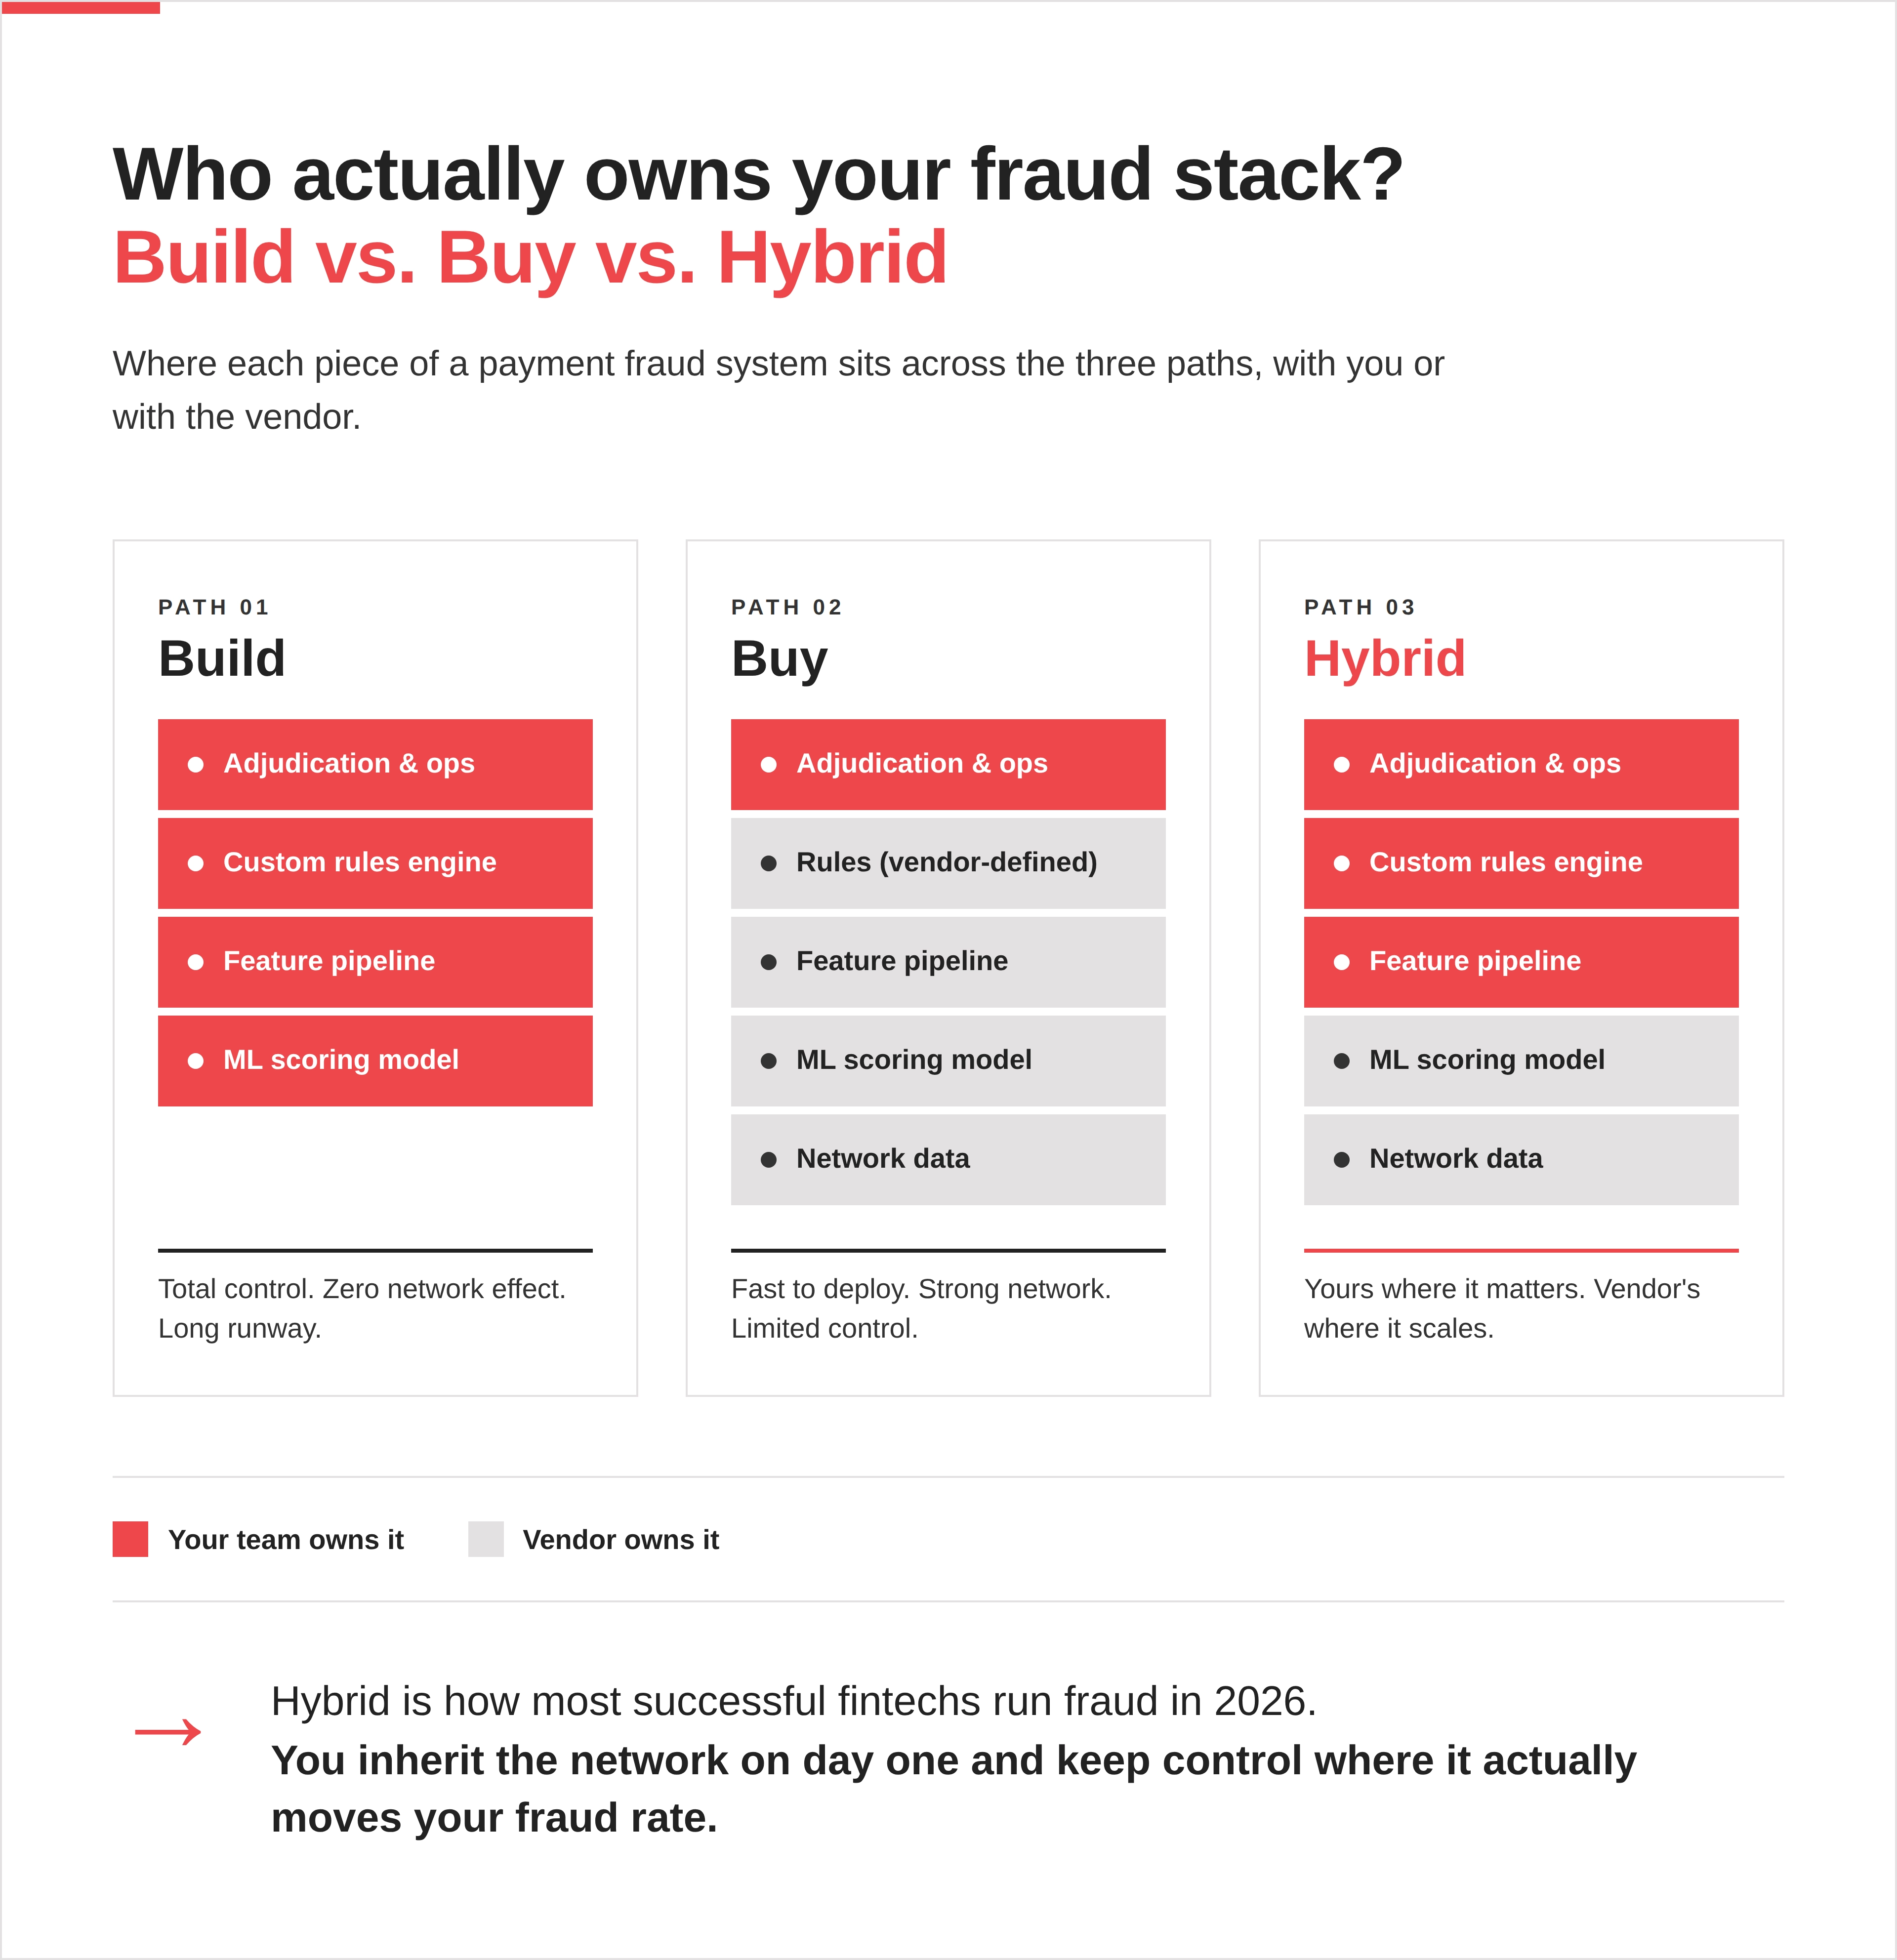
L’hybride se situe entre la construction et l’achat, et c’est ainsi que de nombreuses plateformes de paiement gèrent leur pile de fraude aujourd’hui. Vous héritez de l’effet de réseau SaaS dès le premier jour et conservez un contrôle total sur les règles et les signaux qui affectent réellement votre taux de fraude. Vous conservez également la possibilité de remplacer des composants progressivement à mesure que vos besoins évoluent, sans le piège de la réécriture complète qui tue souvent les projets entièrement construits après la deuxième année.
L’architecture comporte quatre couches, chacune avec un propriétaire clair.
La pile à quatre couches
Une configuration hybride pratique ressemble à ceci, empilée de bas en haut :
- Notation de base (SaaS). Un fournisseur établi gère la première passe de notation sur chaque transaction.
- Moteur de règles personnalisé. Il se situe au-dessus de la base. Votre logique métier, vos cas limites et vos règles de vélocité se trouvent ici.
- Pipeline de fonctionnalités propriétaires. Alimente vos signaux uniques dans l’API SaaS ou, lorsque l’adéquation est appropriée, un modèle interne parallèle.
- Adjudication interne. La révision manuelle, les opérations de litige et la surveillance des performances du modèle restent à votre équipe.
En dessous, les éléments techniques de construction seront familiers à quiconque a effectué des travaux d’ingénierie de données à grande échelle. Le streaming s’exécute sur Kafka ou Kinesis. La prise de décision en temps réel utilise Flink ou Spark Streaming. Les magasins de fonctionnalités comme Tecton ou Feast maintiennent vos signaux propres et versionnés, et une interface utilisateur de gestion de cas se trouve au-dessus pour l’équipe des opérations de fraude. C’est le modèle qui vous permet de rivaliser sur la détection et la prévention de la fraude sans reconstruire toute la pile à partir de zéro.
Ce que vous sacrifiez dans chaque voie
Choisir une voie signifie choisir les compromis que vous pouvez accepter. La construction pure vous donne un contrôle total et une responsabilité totale. L’achat pur vous donne de la rapidité et la feuille de route d’un fournisseur. L’hybride partage la différence, avec toutes les charges de coordination que cela implique.
Temps, talent et propriété opérationnelle
Trois compromis sont plus importants que les autres. Le premier est le temps de valorisation, qui va de quelques jours pour l’achat, à quelques semaines pour l’hybride, à douze mois ou plus pour la construction. Le calendrier de construction complète comprend la collecte de données, l’entraînement de modèles, le travail d’intégration et les tests en mode discret avant que quoi que ce soit ne soit déployé en production.
Le talent est la partie que la plupart des équipes sous-estiment. La construction nécessite une expertise rare en ML et en fraude en interne, et ce talent est coûteux et difficile à retenir. L’achat nécessite des personnes opérationnelles solides qui connaissent les outils du fournisseur. L’hybride nécessite les deux, mais avec une charge moindre de chaque côté.
La propriété opérationnelle se résume à une question pratique : qui gère une erreur de modèle à 3 heures du matin ? Avec l’achat, le fournisseur SaaS le fait. Avec la construction, vous le faites. Avec l’hybride, cela dépend de la couche qui a échoué, donc vos plans d’intervention doivent l’indiquer clairement.
La conformité pèse lourd, surtout dans le secteur bancaire
Les trois approches partagent le même rythme opérationnel, incluant les cycles de réentraînement des modèles, les abonnements à des données tierces pour le profilage des appareils et le KYC, les files d’attente de révision manuelle et les frais d’audit.
La détection de fraude dans le secteur bancaire comporte une couche supplémentaire que la plupart des fintechs n’affrontent pas. Les banques doivent gérer la Régulation E, la supervision de l’OCC et les exigences de gestion des risques liés aux modèles SR 11-7. Ces directives se renforcent à mesure que l’apprentissage automatique (ML) s’intègre davantage dans la prise de décision financière, ce qui relève la barre en matière de conformité de l’IA dans tout système de fraude. Prévoyez 20 à 30 % de documentation, de validation et de cycles d’audit supplémentaires, quelle que soit l’approche choisie. Des problèmes tels que la fraude par carte de débit entraînent également une surveillance réglementaire spécifique en vertu de la Régulation E, qui ne s’assouplit pas parce que vous avez acheté votre moteur de scoring sur étagère. Les néobanques font face à une version plus légère une fois qu’elles franchissent certains seuils réglementaires, surtout lorsque les travaux de lutte contre la fraude s’exécutent parallèlement à la modernisation des systèmes bancaires existants sur la même feuille de route.
Votre cadre de décision en 6 questions
Voici le cadre que nous utilisons avec nos clients pour évaluer l’option de développement interne, d’achat ou d’approche hybride. Examinez ces points honnêtement avec votre équipe. Se tromper ici vous coûtera 18 mois plus tard.
- La prévention de la fraude aux paiements est-elle un différenciateur produit clé pour vous, ou simplement une exigence de base ?
- Disposez-vous de 12 mois ou plus de données de transaction propres et étiquetées ?
- Pouvez-vous consacrer deux ingénieurs seniors et un data scientist à ce projet pendant plus de 18 mois ?
- Votre modèle de fraude aura-t-il besoin de signaux auxquels aucun fournisseur sur étagère n’a accès ?
- Êtes-vous réglementé d’une manière qui limite l’emplacement de vos données ?
- Votre volume de transactions est-il suffisamment élevé pour que les frais par transaction l’emportent sur l’effort interne ?
Évaluez-vous en répondant par oui ou non et lisez ceci :
- 0–1 oui : achetez une solution sur étagère.
- 2–3 oui : optez pour l’hybride.
- 4 oui ou plus : développez avec un partenaire qui a déjà fait cela.
Ce cadre n’est pas une réponse miracle. C’est une façon de ralentir suffisamment la décision pour repérer les hypothèses qui se cachent en dessous.
Allons droit au but
Il n’y a pas de bonne réponse unique ici, et quiconque vous en vend une vous vend quelque chose. Votre décision dépend de ce que vos données révèlent, de ce que votre équipe peut soutenir, et si la détection de fraude au niveau du paiement est au cœur de votre produit ou juste une fonctionnalité qui doit fonctionner.
Utilisez le cadre des six questions avec votre équipe. Soyez honnête quant aux réponses, en particulier sur les questions de talent et de calendrier. Ensuite, choisissez la voie qui correspond à votre réalité, pas celle qui correspond à la présentation d’un fournisseur. Vous êtes en train de prendre cette décision et vous souhaitez un deuxième avis ? Contactez-nous pour un examen. Nous vous dirons quelle voie convient à votre cas, même si ce n’est pas nous qui effectuons le travail.
FAQ
Combien de temps faut-il pour construire un système personnalisé de détection de fraude ?
Douze à vingt-quatre mois pour un système prêt pour la production. Ce délai comprend la collecte des données, l’entraînement du modèle, le travail d’intégration et les tests en mode dégradé avant que quoi que ce soit ne soit déployé. Réduire les étapes du mode dégradé est l’un des moyens les plus rapides de briser la confiance des clients au lancement, l’investissement en temps est donc réel.
Quel est le jeu de données minimum pour entraîner un modèle de détection de fraude ?
Réaliste, six à douze mois de données de transaction étiquetées avec au moins quelques milliers de cas de fraude confirmés. Avec moins que cela, votre modèle surajuste sur le bruit et manque les schémas qu’il devrait détecter. Jusqu’à ce que vous atteigniez ce minimum, il vaut mieux utiliser des modèles sur étagère et collecter des données en parallèle.
Comment la DSP2 SCA affecte-t-elle la conception de la prévention de la fraude ?
Les exemptions de l’authentification forte du client dépendent de l’analyse du risque transactionnel. Cela signifie que votre modèle de fraude affecte directement le niveau de friction lors du paiement et les taux d’approbation. La décision judicieuse est de concevoir la logique d’exemption SCA dans le système dès le premier jour, et non de la rétrofiter après le premier audit réglementaire.
Découvrez comment nous avons étendu une plateforme de filigranage d'écran qui protège désormais plus de 50 grandes entreprises de fintech et de télécommunications contre l'exfiltration de données et la fraude interne.